TL;DR
Supabase Auth zapisuje silu session do tokenu: aal1 po hesle, aal2 po druhom faktore, napríklad TOTP. Prihlasovacia obrazovka, ktorá žiada kód, sama o sebe nič nechráni, pretože Data API servíruje, čo token dovolí. Požiadavku dajte do RLS: na mojom lokálnom stacku vrátila reštriktívna politika tomu istému používateľovi 0 riadkov na aal1 a 1 riadok na aal2. Zapnite aspoň jeden faktor a aal2 vyžadujte pri tabuľkách, ktoré to potrebujú.
Môj bezplatný bezpečnostný checker pre Supabase hlási „Nie je zapnutá žiadna metóda viacfaktorového overenia“, keď projekt nemá zapnuté TOTP ani telefónne MFA. Zapnutie je len polovica práce. Táto poznámka je o tej druhej.
Čo znamenajú aal1 a aal2 v Supabase?
AAL je úroveň istoty autentifikátora (authenticator assurance level). Keď sa používateľ prihlási heslom, prístupový token nesie "aal": "aal1". Potom, čo zaregistruje faktor a overí kód, Supabase Auth vydá nový token s "aal": "aal2" a claim amr uvádza obe metódy. RLS vie čítať oba claimy cez auth.jwt().
Na lokálnom stacku Supabase (CLI 2.109.1, Auth v2.192.0) so zapnutým TOTP hovoril token testovacieho používateľa po prihlásení aal1 s amr: password a po zaregistrovaní faktora TOTP a overení kódu aal2 s amr: totp, password.
Prečo nestačí obrazovka MFA v aplikácii?
Obrazovka druhého faktora beží v prehliadači. Dáta pochádzajú z Data API, ktoré kontroluje iba token a vaše politiky. Session na aal1 je platná session: ak žiadna politika nežiada aal2, klient, ktorý obrazovku preskočí a volá API priamo, dostane rovnaké riadky ako ten, ktorý kód zadal.
Ako vyžadovať aal2 v RLS?
Sprievodca RLS od Supabase ukazuje vzor: reštriktívnu politiku, ktorá musí prejsť navyše k bežným. Vyskúšal som ho na tabuľke súkromných poznámok s jednou politikou vlastníka a jednou reštriktívnou:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
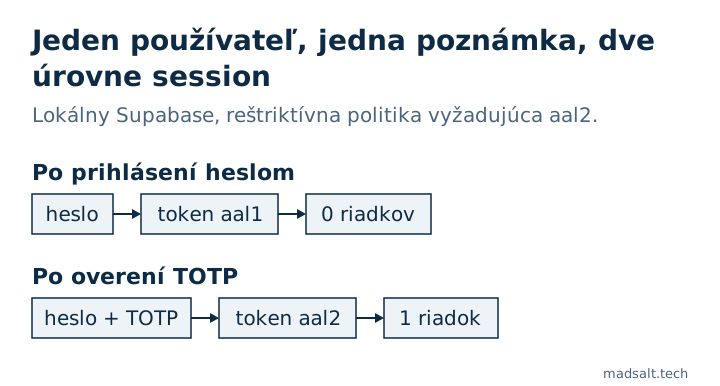
| Ten istý používateľ, vlastná poznámka | Token | Vrátené riadky |
|---|---|---|
| Po prihlásení heslom | aal1 |
0 |
| Po overení TOTP | aal2 |
1 |
Reštriktívna politika je správny nástroj, pretože ju nemôže rozšíriť ďalšia permisívna politika, ktorú niekto pridá neskôr.
Čo zapnúť?
- Zapnite aspoň TOTP v nastaveniach Auth projektu; práve to hľadá pravidlo checkera.
- Rozhodnite, ktoré dáta potrebujú
aal2: administrátorské tabuľky, fakturácia, exporty, čokoľvek, čo by ukradnuté heslo otvoriť nemalo. Pridajte tam reštriktívnu politiku pre každú operáciu. - Používatelia, ktorí si zaregistrovali faktor, by mali byť oň žiadaní pri každej novej session.
mfa.getAuthenticatorAssuranceLevel()od Supabase vracia aktuálnu aj ďalšiu úroveň, takže aplikácia vie, kedy zobraziť obrazovku s kódom. - MFA nenahrádza zvyšok: kontroly po jednotlivých firmách vo vašich politikách stále rozhodujú, ktoré riadky overený používateľ uvidí. Ako ich testujem, je v článku ako testujem Supabase RLS.
Supabase tiež obmedzuje volania MFA challenge a verify na 15 za minútu na IP adresu, podľa svojho sprievodcu rate limitmi. Ďalšie nastavenia Auth, ktoré sa ľahko nechajú v predvolenom stave, sú v poznámkach Supabase CAPTCHA a Supabase email confirmation off.
Ak má celú aplikáciu prejsť človek, a nie len jedno nastavenie, robím audit aplikácie s pevne daným rozsahom s verdiktom ponechať, opraviť alebo prepísať pre každú časť.
Môj podobný prípad
Pri stavbe evidencie času pre audítorskú firmu som našiel 4 chyby, ktoré nezobrazila žiadna obrazovka, okrem iného dôverného klienta unikajúceho cez súčty v prehľadoch a počty štítkov. Každé prístupové pravidlo je teraz v databáze a testuje sa pred každým nasadením; celý príbeh je v prípadovej štúdii audítorskej firmy.
Potrebujete dvojfázové prihlásenie urobené správne? Napíšte mi a nastavíme ho a otestujeme.
Potrebujete dvojfázové prihlásenie urobené správne?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi