TL;DR
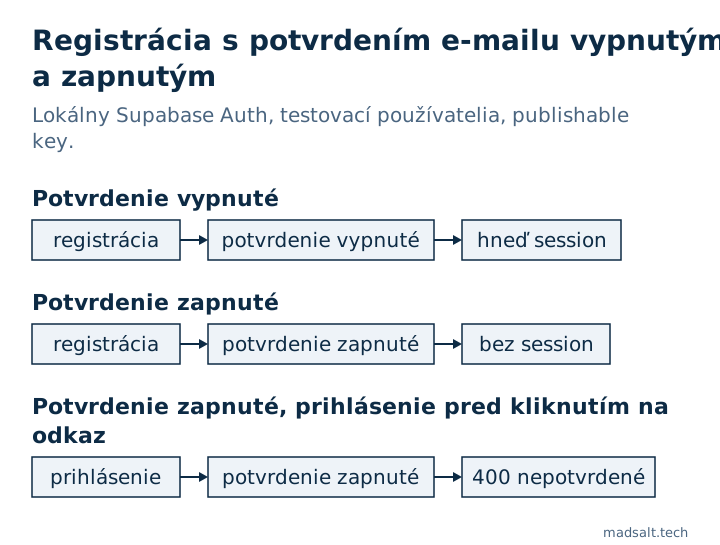
Pri vypnutom potvrdení e-mailu Supabase prihlási používateľa v okamihu registrácie, s adresou, o ktorej nikto nepreukázal, že mu patrí. Na mojom lokálnom stacku vrátila registrácia pri vypnutom potvrdení hneď session; pri zapnutom nevrátila žiadnu session a prihlásenie odpovedalo 400 email_not_confirmed, kým sa neklikne na odkaz. Čokoľvek, pri čom vaša aplikácia dôveruje e-mailu, napríklad pozvánky, firemné domény alebo obnovenie hesla, potom stojí na adrese, ktorá môže patriť niekomu inému. V produkcii ho nechajte zapnuté.
„Ako vypnúť potvrdenie e-mailu v Supabase“ je jedno z najčastejších hľadaní o Supabase, zvyčajne preto, že potvrdzovacie e-maily pri vývoji nedorazia. Môj bezplatný bezpečnostný checker pre Supabase má pre toto nastavenie pravidlo „Potvrdenie e-mailu vypnuté“ a táto poznámka vysvetľuje, prečo to drobné trenie stojí za to.
Čo robí potvrdenie e-mailu v Supabase?
Keď je zapnuté, signUp vytvorí používateľa, ale nezačne session. Supabase pošle na adresu odkaz a používateľ sa môže prihlásiť až po kliknutí naň. Keď je vypnuté, používateľ je potvrdený hneď a signUp vráti session. Nastavenie je v Auth settings projektu pri poskytovateľovi e-mailu; lokálne je to enable_confirmations v sekcii [auth.email] v supabase/config.toml.
Čo vrátil môj test pri vypnutom a zapnutom potvrdení?
Na lokálnom stacku Supabase (CLI 2.109.1, Auth v2.192.0) som s publishable key zaregistroval testovacích používateľov, raz s vypnutým a raz so zapnutým potvrdením:
| Krok | Potvrdenie vypnuté | Potvrdenie zapnuté |
|---|---|---|
signUp s e-mailom a heslom |
200, vrátená session |
200, bez session |
| Prihlásenie rovnakým heslom pred kliknutím na odkaz | funguje | 400 email_not_confirmed |
Takže pri vypnutom potvrdení existuje funkčný účet pre akúkoľvek adresu, ktorú niekto napíše, vrátane adresy, ktorá patrí inému človeku.
Prečo je nepotvrdená adresa bezpečnostný problém?
Veľa logiky aplikácií berie e-mail ako dôkaz identity:
- Pozvánky: používateľ pozvaný e-mailom sa k účtu priradí podľa adresy. Ak ju už niekto zaregistroval, pozvánku zdedí.
- Firemné domény: „každý s @client.com sa pripojí k pracovnému priestoru klienta“ funguje, len ak bola adresa preukázaná.
- Zabratie účtu: skutočný majiteľ sa potom nemôže zaregistrovať, pretože adresa je obsadená.
- Podpora a obnova: váš tím môže veriť požiadavke, pretože prichádza „z“ známej adresy.
Potvrdenie neodradí odhodlaného útočníka, ale uzavrie najjednoduchšiu cestu: privlastniť si adresu, ktorú neovládate.
Ako udržať registráciu plynulú, keď je potvrdenie zapnuté?
- Nastavte vlastného poskytovateľa SMTP. Vstavaný odosielateľ Supabase nie je určený pre produkciu: doručuje len členom tímu projektu a aktuálne povoľuje 2 správy za hodinu, čo je obvyklý dôvod, prečo potvrdzovacie e-maily „nedorazia“.
- Vypnite ho len v lokálnom vývoji, kde je
config.tomloddelený od produkcie. - Nezapisujte dáta profilu hneď po
signUp: pri zapnutom potvrdení ešte nie je session, takže zápis beží akoanona ticho nič neurobí. Odovzdajte polia vsignUp({ options: { data } })a nechajte ich skopírovať triggerom, pričom ich berte ako nedôveryhodné. Túto pascu popisuje môj checklist bezpečnosti aplikácie z Lovable.
Ďalšie nastavenia Auth, ktoré existujú len v hosťovanom projekte, nie vo vašom repozitári, od leaked password protection po MFA, sú v článku je Supabase bezpečný.
Ak má celú aplikáciu prejsť človek, a nie len jedno nastavenie, robím audit aplikácie s pevne daným rozsahom s verdiktom ponechať, opraviť alebo prepísať pre každú časť.
Môj podobný prípad
Aplikoval som migrácie 1 170 verejných projektov Supabase na čerstvé databázy: z 568, ktoré prebehli bez chyby, malo 134 (23,6 %) tabuľku s vypnutým RLS, ktorú verejný kľúč vedel čítať a meniť. Metóda a dopyty sú v open-source štúdii Supabase.
Nie ste si istí, že je váš registračný postup bezpečný? Napíšte mi a skontrolujeme nastavenia autentifikácie.
Je váš registračný postup bezpečný?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi