Īsumā
Supabase Auth sesijas stiprumu ieraksta tokenā: aal1 pēc paroles, aal2 pēc otrā faktora, piemēram, TOTP. Pieteikšanās ekrāns, kas prasa kodu, pats neaizsargā neko, jo Data API sniedz to, ko ļauj tokens. Prasību ielieciet RLS: manā lokālajā vidē ierobežojoša politika tam pašam lietotājam ar aal1 atgrieza 0 rindu un ar aal2 1 rindu. Ieslēdziet vismaz vienu faktoru un prasiet aal2 tabulām, kam tas vajadzīgs.
Mana bezmaksas Supabase drošības pārbaude ziņo “Nav ieslēgta neviena daudzfaktoru metode”, ja projektam nav ieslēgts ne TOTP, ne tālruņa MFA. Tā ieslēgšana ir puse darba. Šī piezīme ir par otru pusi.
Ko Supabase nozīmē aal1 un aal2?
AAL ir autentifikatora drošības līmenis (authenticator assurance level). Kad lietotājs pieteicas ar paroli, access token satur "aal": "aal1". Pēc faktora reģistrēšanas un koda apstiprināšanas Supabase Auth izsniedz jaunu tokenu ar "aal": "aal2", un lauks amr uzskaita abas metodes. RLS abus laukus var nolasīt caur auth.jwt().
Lokālā Supabase vidē (CLI 2.109.1, Auth v2.192.0) ar ieslēgtu TOTP testa lietotāja tokens pēc pieteikšanās rādīja aal1 ar amr: password, bet pēc TOTP faktora reģistrēšanas un koda apstiprināšanas aal2 ar amr: totp, password.
Kāpēc ar MFA ekrānu lietotnē nepietiek?
Otrā faktora ekrāns darbojas pārlūkā. Dati nāk no Data API, kas pārbauda tikai tokenu un jūsu politikas. Sesija ar aal1 ir derīga sesija: ja neviena politika neprasa aal2, klients, kas ekrānu izlaiž un izsauc API tieši, saņem tās pašas rindas, ko tas, kas kodu ievadīja.
Kā RLS pieprasīt aal2?
Supabase RLS ceļvedis rāda modeli: ierobežojoša (restrictive) politika, kurai jāiztur papildus parastajām. Es to pārbaudīju privāto piezīmju tabulā ar vienu īpašnieka politiku un vienu ierobežojošo:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
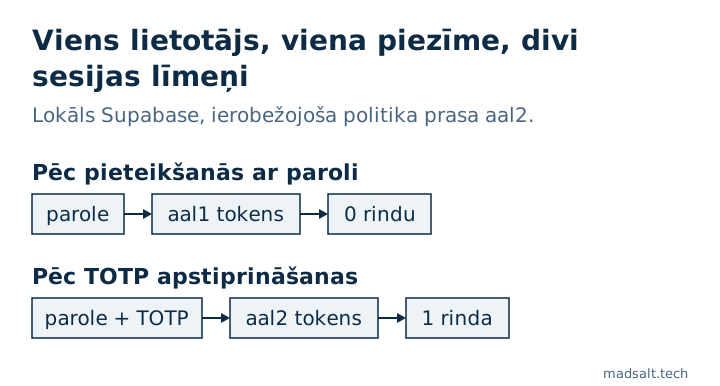
| Tas pats lietotājs, sava piezīme | Tokens | Atgrieztās rindas |
|---|---|---|
| Pēc pieteikšanās ar paroli | aal1 |
0 |
| Pēc TOTP apstiprināšanas | aal2 |
1 |
Ierobežojoša politika ir piemērots rīks, jo to nevar paplašināt neviena vēlāk pievienota atļaujoša politika.
Ko ieslēgt?
- Projekta Auth iestatījumos ieslēdziet vismaz TOTP; to meklē pārbaudes noteikums.
- Izlemiet, kuriem datiem vajag
aal2: admin tabulām, norēķiniem, eksportiem, visam, ko nozagta parole nedrīkstētu atvērt. Katrai operācijai tur pievienojiet ierobežojošu politiku. - Lietotājiem, kas faktoru reģistrējuši, tas jāprasa katrā jaunā sesijā. Supabase
mfa.getAuthenticatorAssuranceLevel()atgriež pašreizējo un nākamo līmeni, tāpēc lietotne zina, kad rādīt koda ekrānu. - MFA neaizstāj pārējo: jūsu politiku uzņēmumu pārbaudes joprojām nosaka, kuras rindas redz apstiprināts lietotājs. Kā tās testēju, ir rakstā kā es testēju Supabase RLS.
Supabase arī ierobežo MFA challenge un verify izsaukumus līdz 15 minūtē vienai IP, pēc rate limit ceļveža. Citi Auth iestatījumi, ko viegli atstāt noklusējumos, ir piezīmēs Supabase CAPTCHA un Supabase email confirmation off.
Ja visu lietotni jāpārskata cilvēkam, nevis tikai viens iestatījums, es veicu fiksēta apjoma lietotnes auditu ar lēmumu katrai daļai: saglabāt, labot vai pārrakstīt.
Mans līdzīgais gadījums
Veidojot darba laika uzskaites rīku revīzijas uzņēmumam, atradu 4 kļūdas, ko neparādīja neviens ekrāns, tostarp konfidenciālu klientu, kas nopludināja caur pārskatu kopsummām un birku skaitiem. Katrs piekļuves noteikums tagad ir datubāzē un tiek pārbaudīts pirms katras izvietošanas; viss stāsts ir revīzijas uzņēmuma gadījumā.
Vajag divu faktoru pierakstīšanos, izdarītu pareizi? Uzrakstiet man, un to iestatīsim un pārbaudīsim.
Vajag divu faktoru pierakstīšanos, izdarītu pareizi?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man