TL;DR
using (true) vyhovuje každému riadku pre každú rolu, ktorú politika uvádza. V mojom lokálnom teste dala politika select s ním verejnému kľúču všetky 3 z 3 riadkov a politika for all umožnila jednému prihlásenému používateľovi meniť a mazať objednávky iného. RLS bolo celý čas zapnuté. Nahraďte true podmienkou o volajúcom a zelený Advisor nepovažujte pri čítaní za dôkaz: jeho lint pre tento prípad preskakuje politiky select.
Môj bezpečnostný checker pre Supabase má pravidlo „Politiky, ktoré povoľujú každý riadok“. Existuje preto, že presne toto zvyčajne príde hneď po zapnutí RLS. Aplikácia ostane prázdna, pretože RLS bez politiky nevráti nič, a najrýchlejšia politika, ktorá dáta vráti, je using (true). Obrazovka opäť funguje a RLS sa stále zobrazuje ako zapnuté, takže to vyzerá hotovo.
Čo znamená using (true) v politike Supabase?
Politika je podmienka, ktorú Postgres kontroluje pre každý riadok. using rozhoduje, ktoré existujúce riadky môže rola vidieť, meniť alebo mazať. with check rozhoduje, ktoré nové alebo zmenené riadky môže zapísať. true je podmienka, ktorú spĺňa každý riadok, takže politika prestane oddeľovať riadky jedného človeka od riadkov iného.
Ak politika nemá klauzulu to, platí pre každú rolu, vrátane anon, teda roly za publishable key, ktorý si ktokoľvek môže skopírovať z vašej stránky.
Čo povolila každá politika v mojom teste?
Vytvoril som tabuľku orders na lokálnom Supabase (CLI 2.109.1, Postgres 17.6) s dvoma používateľmi: Alice vlastní 2 fiktívne objednávky a Bob 1. RLS bolo zapnuté v každom riadku tejto tabuľky. Data API som volal tak, ako to robí prehliadač.
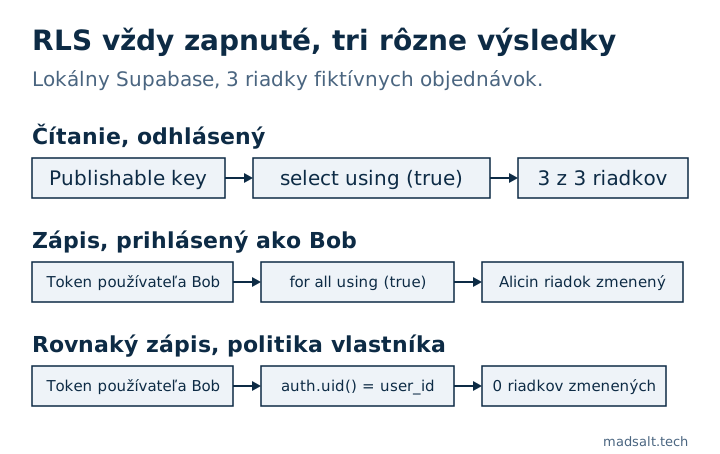
Politika na orders |
Publishable key, odhlásený | Bob, prihlásený |
|---|---|---|
| Žiadna politika | 0 riadkov | 0 riadkov |
for select using (true) |
3 z 3 riadkov | 3 z 3 riadkov |
for all to authenticated using (true) with check (true) |
0 riadkov | 3 z 3 riadkov, zmenil 1 Alicin, zmazal 1 Alicin |
Politiky vlastníka s (select auth.uid()) = user_id |
0 riadkov | Jeho 1 riadok, zmenil 0 Alicinych, zmazal 0 Alicinych |
Tretí riadok je ten, ktorý ľudia prehliadnu. Pridať to authenticated pôsobí ako bezpečná verzia a test bez prihlásenia prejde. Registrácia je však zvyčajne otvorená, takže sa ktokoľvek môže za minútu stať authenticated.
Prečo môže otvorená politika insert vyzerať bezpečne?
Skúsil som aj for insert to anon with check (true) bez politiky select, teda nastavenie kontaktného formulára. Ten istý insert dal dve rôzne odpovede podľa jednej hlavičky:
Hlavička na POST |
Odpoveď | Riadok zapísaný? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Áno |
Prefer: return=representation |
401, code 42501 |
Nie |
S return=representation musí požiadavka nový riadok aj prečítať späť a žiadna politika select to nepovoľuje. Test s touto hlavičkou teda hlási odmietnutie, kým skript bez hlavičky riadok zapíše. Testujte samotný zápis a potom spočítajte riadky v tabuľke.
Ako takéto politiky nájdete?
Spustite toto v SQL editore:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
Nájde len doslovnú podobu. V mojom teste sa politika napísaná ako with check (1 = 1) uložila ako (1 = 1) a tento dotaz ju nezachytil, takže prečítajte aj zvyšok pg_policies.
Security Advisor Supabase má na to lint rls_policy_always_true. Podľa pull requestu k príbuznému lintu pokrýva len zápisové príkazy, takže politika čítania s using (true) sa tam neobjaví. Pravidlo môjho checkera sa pozerá na rovnaké riziko zo strany zápisu. Pri čítaní si výsledky toho dotazu skontrolujte sami.
Ako to opraviť?
Nahraďte true podmienkou o volajúcom, jedna politika na príkaz. Toto sú politiky z posledného riadku môjho testu:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
Kedy je using (true) v poriadku?
Pri dátach, ktoré sú naozaj verejné, napríklad zoznam publikovaných článkov alebo cenník. Napíšte ho potom čo najužšie: for select to anon using (true), bez zápisových grantov a bez stĺpca v tej tabuľke, ktorý by ste nedali na úvodnú stránku. Kontaktný formulár môže ponechať with check (true) pri insert bez politiky select a Advisor ho bude naďalej uvádzať. Dôvod si poznačte v migrácii.
Aby ste dokázali, že skutočné politiky držia, spustite každú pod dvoma rôznymi používateľmi. Postup je v článku ako testovať Supabase RLS a ďalšie vzory sú v príkladoch politík Supabase RLS.
Ak má celú aplikáciu prejsť človek, a nie len jedno nastavenie, robím audit aplikácie s pevne daným rozsahom s verdiktom ponechať, opraviť alebo prepísať pre každú časť.
Môj podobný prípad
Aplikoval som migrácie 1 170 verejných projektov Supabase na čerstvé databázy: z 568, ktoré prebehli bez chyby, malo 134 (23,6 %) tabuľku s vypnutým RLS, ktorú verejný kľúč vedel čítať a meniť. Metóda a dopyty sú v open-source štúdii Supabase.
Nie ste si istí, že vaše politiky naozaj niečo obmedzujú? Napíšte mi a otestujeme ich.
Obmedzujú vaše politiky vôbec niečo?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi