TL;DR
Supabase Auth tallentaa istunnon vahvuuden tokeniin: aal1 salasanan jälkeen, aal2 toisen tekijän, kuten TOTPin, jälkeen. Kirjautumisnäkymä, joka kysyy koodia, ei suojaa mitään yksinään, koska Data API tarjoaa sen, minkä token sallii. Laita vaatimus RLS:ään: paikallisella stackillani rajoittava politiikka palautti samalle käyttäjälle 0 riviä tasolla aal1 ja 1 rivin tasolla aal2. Ota käyttöön vähintään yksi tekijä ja vaadi aal2 tauluissa, jotka sitä tarvitsevat.
Ilmainen Supabase-tietoturvatarkistukseni raportoi “Monivaiheista tunnistautumista ei ole käytössä”, kun projektissa ei ole TOTPia eikä puhelin-MFA:ta päällä. Sen käyttöönotto on puolet työstä. Tämä muistiinpano käsittelee toisen puolen.
Mitä aal1 ja aal2 tarkoittavat Supabasessa?
AAL on todennuksen varmuustaso (authenticator assurance level). Kun käyttäjä kirjautuu salasanalla, access token kantaa arvoa "aal": "aal1". Kun hän on rekisteröinyt tekijän ja varmentanut koodin, Supabase Auth myöntää uuden tokenin, jossa on "aal": "aal2", ja amr-claim listaa molemmat menetelmät. RLS voi lukea molemmat claimit funktion auth.jwt() kautta.
Paikallisella Supabase-stackilla (CLI 2.109.1, Auth v2.192.0), TOTP käytössä, testikäyttäjän token kertoi kirjautumisen jälkeen aal1 ja amr: password, ja aal2 ja amr: totp, password sen jälkeen, kun olin rekisteröinyt TOTP-tekijän ja varmentanut koodin.
Miksi sovelluksen MFA-näkymä ei riitä?
Toisen tekijän näkymä toimii selaimessa. Data tulee Data API:sta, joka tarkistaa vain tokenin ja politiikkasi. aal1-tasoinen istunto on kelvollinen istunto: jos mikään politiikka ei vaadi aal2:ta, asiakas, joka ohittaa näkymän ja kutsuu API:a suoraan, saa samat rivit kuin se, joka syötti koodin.
Miten vaadit aal2:n RLS:ssä?
Supabasen RLS-opas näyttää mallin: rajoittava (restrictive) politiikka, jonka on päästettävä läpi tavallisten lisäksi. Testasin sitä yksityisten muistiinpanojen taulussa, jossa oli yksi omistajapolitiikka ja yksi rajoittava politiikka:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
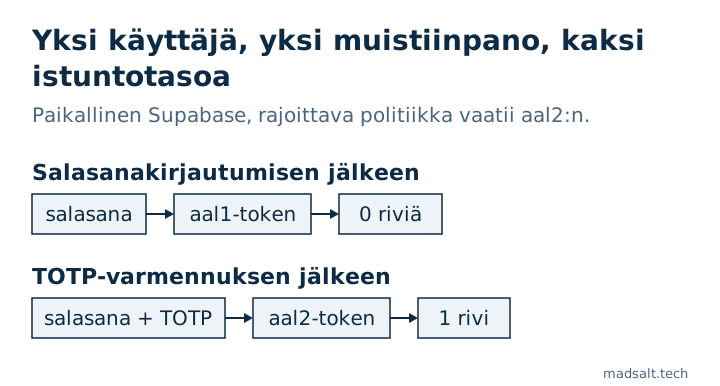
| Sama käyttäjä, oma muistiinpano | Token | Palautetut rivit |
|---|---|---|
| Salasanakirjautumisen jälkeen | aal1 |
0 |
| TOTP-varmennuksen jälkeen | aal2 |
1 |
Rajoittava politiikka on oikea työkalu, koska toinen salliva politiikka, jonka joku lisää myöhemmin, ei voi laajentaa sitä.
Mitä kannattaa ottaa käyttöön?
- Ota projektin Auth-asetuksissa käyttöön vähintään TOTP; sitä tarkistuksen sääntö etsii.
- Päätä, mikä data tarvitsee
aal2:n: ylläpitotaulut, laskutus, viennit, kaikki, mitä varastetun salasanan ei pitäisi avata. Lisää sinne rajoittava politiikka operaatiota kohden. - Käyttäjiltä, jotka ovat rekisteröineet tekijän, kannattaa pyytää se jokaisessa uudessa istunnossa. Supabasen
mfa.getAuthenticatorAssuranceLevel()palauttaa nykyisen ja seuraavan tason, joten sovellus tietää, milloin koodinäkymä näytetään. - MFA ei korvaa muuta: politiikkojesi yrityskohtaiset tarkistukset ratkaisevat edelleen, mitkä rivit varmennettu käyttäjä näkee. Miten testaan ne, selviää artikkelista Supabase RLS:n testaus.
Supabase rajoittaa myös MFA-challenge- ja verify-kutsut 15:een minuutissa IP-osoitetta kohden rate limits -oppaan mukaan. Muita Auth-asetuksia, jotka jäävät helposti oletusarvoihin, käsittelevät Supabase CAPTCHA ja Supabase email confirmation off.
Jos koko sovelluksen läpikäynti kuuluu ihmiselle yksittäisen asetuksen sijaan, teen kiinteän laajuuden sovellusauditoinnin, jossa jokaiselle osalle annetaan päätös: säilytä, korjaa tai kirjoita uudelleen.
Vastaava tapaukseni
Rakentaessani tuntiseurannan tilintarkastusyhteisölle löysin 4 virhettä, joita mikään näyttö ei näyttänyt, muun muassa luottamuksellisen asiakkaan, joka vuosi raporttisummien ja tunnisteiden lukumäärien kautta. Kaikki käyttöoikeussäännöt ovat nyt tietokannassa ja testataan ennen jokaista julkaisua; koko tarina on tilintarkastusyhteisön tapauksessa.
Tarvitsetko kaksivaiheisen kirjautumisen tehtynä oikein? Kirjoita minulle, niin otamme sen käyttöön ja testaamme sen.
Tarvitsetko kaksivaiheisen kirjautumisen oikein?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle