Lühidalt
Supabase Auth salvestab sessiooni tugevuse tokenisse: aal1 pärast parooli, aal2 pärast teist faktorit, näiteks TOTP-d. Sisselogimisekraan, mis küsib koodi, ei kaitse üksi midagi, sest Data API serveerib seda, mida token lubab. Pange nõue RLS-i: minu kohalikul pinul tagastas piirav poliitika samale kasutajale aal1 korral 0 rida ja aal2 korral 1 rea. Lülitage sisse vähemalt üks faktor ja nõudke aal2 tabelitel, mis seda vajavad.
Minu tasuta Supabase’i turvakontroll teatab “Mitmefaktorilist meetodit pole sisse lülitatud”, kui projektil pole sisse lülitatud ei TOTP-d ega telefoni-MFA-d. Selle sisselülitamine on pool tööst. See märge käsitleb teist poolt.
Mida aal1 ja aal2 Supabase’is tähendavad?
AAL on autentija kindlustaseme tase (authenticator assurance level). Kui kasutaja logib sisse parooliga, kannab access token "aal": "aal1". Pärast faktori registreerimist ja koodi kinnitamist väljastab Supabase Auth uue tokeni "aal": "aal2" ning väli amr loetleb mõlemad meetodid. RLS saab mõlemat välja lugeda funktsiooni auth.jwt() kaudu.
Kohalikul Supabase’i pinul (CLI 2.109.1, Auth v2.192.0) sisselülitatud TOTP-ga ütles testkasutaja token pärast sisselogimist aal1 ja amr: password ning pärast TOTP faktori registreerimist ja koodi kinnitamist aal2 ja amr: totp, password.
Miks ei piisa rakenduse MFA-ekraanist?
Teise faktori ekraan jookseb brauseris. Andmed tulevad Data API-st, mis kontrollib ainult tokenit ja teie poliitikaid. Sessioon tasemel aal1 on kehtiv sessioon: kui ükski poliitika ei nõua aal2, saab klient, kes jätab ekraani vahele ja kutsub API-t otse, samad read kui see, kes koodi sisestas.
Kuidas nõuda aal2 RLS-is?
Supabase’i RLS-i juhend näitab mustrit: piirav (restrictive) poliitika, mis peab läbima lisaks tavalistele. Testisin seda privaatsete märkmete tabelil ühe omaniku poliitika ja ühe piirava poliitikaga:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
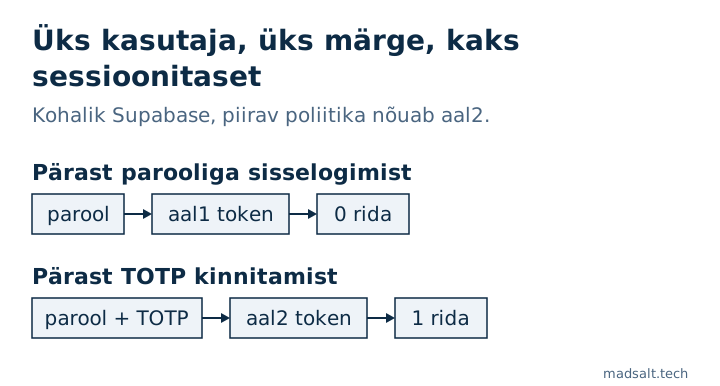
| Sama kasutaja, oma märge | Token | Tagastatud read |
|---|---|---|
| Pärast parooliga sisselogimist | aal1 |
0 |
| Pärast TOTP kinnitamist | aal2 |
1 |
Piirav poliitika on õige tööriist, sest ükski hiljem lisatud lubav poliitika ei saa seda laiendada.
Mida sisse lülitada?
- Lülitage projekti Auth-seadetes sisse vähemalt TOTP; seda reegel kontrollibki.
- Otsustage, millised andmed vajavad
aal2: admin-tabelid, arveldus, eksport, kõik, mida varastatud parool ei tohiks avada. Lisage seal piirav poliitika operatsiooni kohta. - Kasutajatelt, kes on faktori registreerinud, tuleks seda küsida igal uuel sessioonil. Supabase’i
mfa.getAuthenticatorAssuranceLevel()tagastab praeguse ja järgmise taseme, nii et rakendus teab, millal koodiekraani näidata. - MFA ei asenda ülejäänut: teie poliitikate ettevõttepõhised kontrollid otsustavad endiselt, milliseid ridu kinnitatud kasutaja näeb. Kuidas neid testin, on artiklis kuidas Supabase’i RLS-i testida.
Supabase piirab ka MFA challenge’i ja verify kutseid 15-ga minutis IP kohta, nende rate limits juhendi järgi. Muud Auth-seaded, mis jäävad kergesti vaikeväärtustele, on märkustes Supabase CAPTCHA ja Supabase email confirmation off.
Kui kogu rakendust peaks läbi vaatama inimene, mitte ainult ühte seadet, teen fikseeritud mahuga rakenduse auditi, kus iga osa saab otsuse: jätta, parandada või ümber kirjutada.
Minu sarnane juhtum
Audiitorfirmale ajaarvestust ehitades leidsin 4 viga, mida ükski ekraan ei näidanud, sealhulgas konfidentsiaalse kliendi, kes lekkis aruannete summade ja siltide arvude kaudu. Kõik ligipääsureeglid on nüüd andmebaasis ja neid testitakse enne iga väljalaset; kogu lugu on audiitorfirma juhtumis.
Vajate kaheastmelist sisselogimist õigesti tehtuna? Kirjutage mulle, siis seadistame ja testime selle.
Vajate kaheastmelist sisselogimist õigesti tehtuna?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle