Kurz gesagt
Supabase Auth hält die Stärke einer Session im Token fest: aal1 nach einem Passwort, aal2 nach einem zweiten Faktor wie TOTP. Ein Login-Bildschirm, der nach dem Code fragt, schützt für sich allein nichts, denn die Data API liefert, was das Token erlaubt. Legen Sie die Anforderung in RLS: Auf meinem lokalen Stack lieferte eine restriktive Policy demselben Nutzer bei aal1 0 Zeilen und bei aal2 1 Zeile. Aktivieren Sie mindestens einen Faktor und verlangen Sie aal2 für die Tabellen, die es brauchen.
Mein kostenloser Supabase-Sicherheitscheck meldet “Keine Multi-Faktor-Methode aktiviert”, wenn ein Projekt weder TOTP noch Telefon-MFA eingeschaltet hat. Das Einschalten ist die halbe Arbeit. Diese Notiz handelt von der anderen Hälfte.
Was bedeuten aal1 und aal2 in Supabase?
AAL ist das Authenticator Assurance Level. Meldet sich ein Nutzer mit Passwort an, trägt das Access Token "aal": "aal1". Hat er einen Faktor eingerichtet und einen Code bestätigt, stellt Supabase Auth ein neues Token mit "aal": "aal2" aus, und der Claim amr listet beide Methoden. RLS kann beide Claims über auth.jwt() lesen.
Auf einem lokalen Supabase-Stack (CLI 2.109.1, Auth v2.192.0) mit aktiviertem TOTP zeigte das Token eines Testnutzers nach der Anmeldung aal1 mit amr: password und nach dem Einrichten eines TOTP-Faktors und dem Bestätigen eines Codes aal2 mit amr: totp, password.
Warum reicht der MFA-Bildschirm in der App nicht?
Der Bildschirm für den zweiten Faktor läuft im Browser. Die Daten kommen aus der Data API, die nur das Token und Ihre Policies prüft. Eine Session bei aal1 ist eine gültige Session: Verlangt keine Policy aal2, bekommt ein Client, der den Bildschirm überspringt und die API direkt aufruft, dieselben Zeilen wie einer, der den Code eingegeben hat.
Wie verlangen Sie aal2 in RLS?
Der RLS-Leitfaden von Supabase zeigt das Muster: eine restriktive Policy, die zusätzlich zu den normalen bestehen muss. Ich habe es an einer Tabelle mit privaten Notizen getestet, mit einer Besitzer-Policy und einer restriktiven Policy:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
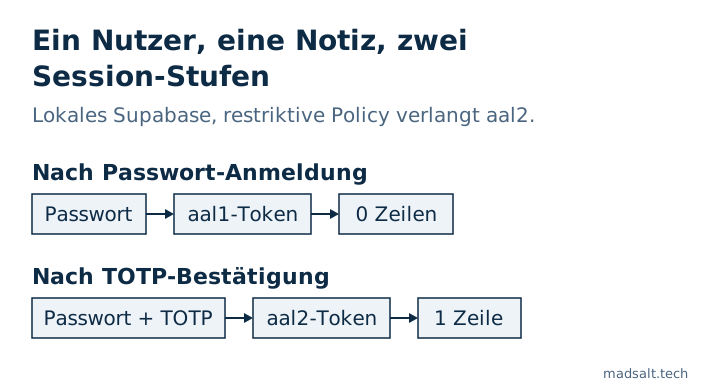
| Derselbe Nutzer, eigene Notiz | Token | Gelieferte Zeilen |
|---|---|---|
| Nach Passwort-Anmeldung | aal1 |
0 |
| Nach TOTP-Bestätigung | aal2 |
1 |
Eine restriktive Policy ist das richtige Werkzeug, weil keine andere permissive Policy, die später jemand ergänzt, sie aufweiten kann.
Was sollten Sie aktivieren?
- Schalten Sie in den Auth-Einstellungen des Projekts mindestens TOTP ein; danach sucht die Regel des Checks.
- Entscheiden Sie, welche Daten
aal2brauchen: Admin-Tabellen, Abrechnung, Exporte, alles, was ein gestohlenes Passwort nicht öffnen darf. Ergänzen Sie dort pro Operation eine restriktive Policy. - Nutzer, die einen Faktor eingerichtet haben, sollten bei jeder neuen Session danach gefragt werden. Das
mfa.getAuthenticatorAssuranceLevel()von Supabase liefert die aktuelle und die nächste Stufe, die App weiß also, wann sie den Code-Bildschirm zeigt. - MFA ersetzt den Rest nicht: Die Prüfungen pro Firma in Ihren Policies entscheiden weiter, welche Zeilen ein verifizierter Nutzer sieht. Wie ich sie teste, steht in Supabase RLS testen.
Supabase begrenzt MFA-Challenge- und -Verify-Aufrufe laut seinem Leitfaden zu Rate Limits außerdem auf 15 pro Minute und IP. Weitere Auth-Einstellungen, die man leicht auf den Standardwerten lässt, stehen in Supabase CAPTCHA und Supabase E-Mail-Bestätigung aus.
Soll ein Mensch die ganze App durchgehen statt nur eine Einstellung, biete ich ein App-Audit mit festem Umfang an, mit dem Urteil behalten, reparieren oder neu schreiben für jeden Teil.
Mein ähnlicher Fall
Beim Bau einer Zeiterfassung für eine Prüfungsgesellschaft fand ich 4 Fehler, die kein Bildschirm zeigte, darunter einen vertraulichen Mandanten, der durch Berichtssummen und Tag-Zähler durchsickerte. Jede Zugriffsregel liegt jetzt in der Datenbank und wird vor jedem Deployment getestet; die ganze Geschichte steht in der Fallstudie zur Prüfungsgesellschaft.
Sie brauchen eine saubere Zwei-Faktor-Anmeldung? Schreiben Sie mir, und wir richten sie ein und testen sie.
Zwei-Faktor-Anmeldung richtig umsetzen?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir