TL;DR
Uniknutý service role key obchádza RLS a môže používať Auth admin API. V mojom lokálnom teste prečítal 3 z 3 riadkov pri politikách len pre vlastníka, zmenil riadok iného používateľa a vypísal všetkých používateľov. Opravte príčinu úniku, vytvorte nový secret key, prepnite naň každý komponent, vyraďte starý kľúč a potom skontrolujte, čo sa zmenilo, kým bol vonku. Ak kľúč používa niekto práve teraz, vyraďte ho ako prvý a prijmite výpadok.
Môj bezplatný skener tajných kľúčov prečíta HTML jednej verejnej stránky a odkazované súbory skriptov a hľadá API kľúče, tokeny a URL databáz, ktoré by si návštevník mohol skopírovať, vrátane kľúča Supabase service_role; hodnoty zobrazuje zamaskované. Táto poznámka je o tom, čo robiť, keď kľúč unikol.
Keď preberám aplikáciu na Supabase, tento kľúč hľadám v zostavenom JavaScripte ako prvý. Rozdiel medzi oboma kľúčmi je v článku anon key vs service role key. Táto poznámka je na zlý deň, keď sa ten tajný objavil v bundli, vo verejnom repozitári alebo v logu.
Čo môže niekto robiť s uniknutým kľúčom?
Overil som to na lokálnom Supabase (CLI 2.109.1, Postgres 17.6), na tabuľke so zapnutým RLS, politikami len pre vlastníka a 3 fiktívnymi objednávkami, plus testovací zoznam používateľov.
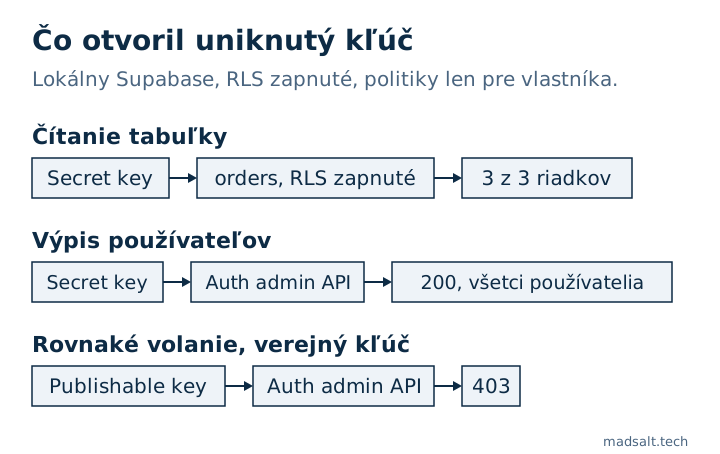
| Požiadavka | Publishable key | Kľúč secret alebo service_role |
|---|---|---|
Čítanie orders |
0 riadkov | 3 z 3 riadkov |
| Zmena cudzieho riadku | Nevyskúšané | 1 riadok zmenený |
GET /auth/v1/admin/users |
403 |
200, vypísaní všetci používatelia |
Starší kľúč service_role a nový sb_secret_ sa správali rovnako vo všetkých troch prípadoch.
Dva výsledky môžu poskytnúť falošný pocit istoty:
- Nová tabuľka na tomto stacku dala rolám API iba
TRUNCATE,REFERENCESaTRIGGER. Secret key preto dostal403s kódom42501, kým som nespustilGRANT. To však únik neznevažuje: volanie Auth admin odpovedalo200v tej istej chvíli. Zmena, ktorá za tým stojí, je v poznámke Supabase 42501 permission denied. - Sprievodca API kľúčmi od Supabase hovorí, že secret key použitý z prehliadača dostane
401, a dodáva, že útočník ho môže stále použiť z iných nástrojov. Môj lokálny stack odpovedal200na požiadavku s hlavičkami prehliadača, takže som toto blokovanie tu nedokázal reprodukovať.
Aké je správne poradie výmeny kľúča?
Tieto kroky vychádzajú zo sprievodcu Supabase rotáciou uniknutého kľúča. Pre túto poznámku som ich na hostovanom projekte nespúšťal.
- Opravte príčinu. Odstráňte kľúč z bundla, repozitára alebo logu, inak unikne rovnako aj nový. Zmazať ho z posledného commitu v Gite nestačí, história ho stále obsahuje.
- Vytvorte nový secret key v Settings → API Keys.
- Starý kľúč nahraďte všade: servery, cron úlohy, Edge Functions, Database Webhooks a volania
pg_net. Webhook, ktorý posielal starší kľúč vAuthorization: Bearer, teraz posiela nový v hlavičkeapikey. - Ak unikol starší kľúč
service_role, prepnite aj klientov na publishable key. Vypnutie starších kľúčov vypneanonaservice_rolespolu, takže klient, ktorý je ešte naanon, prestane fungovať. - Overte, že starý kľúč nič nepoužíva. Stránka API Keys na to má indikátory posledného použitia.
- Vyraďte ho. Zmažte secret key, čo sa nedá vrátiť, alebo vypnite staršie kľúče.
- Pri staršom kľúči zrušte aj starší JWT secret podľa sprievodcu JWT signing keys. Staršie kľúče sú tokeny podpísané týmto secretom, takže čokoľvek, čo mu stále dôveruje, môže uniknutý kľúč prijať.
Výnimkou je prebiehajúci útok. Vtedy sprievodca hovorí, aby ste kľúč vyradili hneď, aj keď komponenty, ktoré ho používajú, prestanú fungovať, kým ho nenahradíte.
Ak ste po vypnutí starších kľúčov nejakého klienta prehliadli, prepnite ho na nový kľúč. Opätovné zapnutie starších kľúčov vráti späť aj uniknutý kľúč.
Ako zistíte, čo sa stalo, kým bol vonku?
Supabase z kľúča samotného nezistí, kto ho držal, preto hľadajte následky. Začnite novými alebo zmenenými účtami:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Hľadajte účty, ktoré nepoznáte, a roly, ktoré nikto nepriradil. Potom porovnajte dôležité tabuľky s poslednou zálohou spred úniku. Ak vás táto veta zneistila, či nejaká existuje, prečítajte si Supabase backups. Osobné údaje vašich používateľov mohli byť čitateľné, preto skontrolujte, či vaše pravidlá ochrany údajov vyžadujú, aby ste to nahlásili.
Ako udržíte ďalší únik malý?
Používajte samostatný secret key pre každý komponent, čo odporúča sprievodca API kľúčmi, takže jeden únik znamená jednu rotáciu. Kľúč nedávajte nikam, kde je predpona NEXT_PUBLIC_ alebo VITE_, pretože tie idú do prehliadača. A pred nasadením prehľadajte každý produkčný build na sb_secret_ a service_role. Na živom webe vykoná rovnaké hľadanie bezplatný skener tajných kľúčov, a to na jednej verejnej stránke a skriptoch, ktoré načítava.
Ak má celú aplikáciu prejsť človek, a nie len jedno nastavenie, robím audit aplikácie s pevne daným rozsahom s verdiktom ponechať, opraviť alebo prepísať pre každú časť.
Môj podobný prípad
Aplikoval som migrácie 1 170 verejných projektov Supabase na čerstvé databázy: z 568, ktoré prebehli bez chyby, malo 134 (23,6 %) tabuľku s vypnutým RLS, ktorú verejný kľúč vedel čítať a meniť. Metóda a dopyty sú v open-source štúdii Supabase.
Bojíte sa, že unikol kľúč? Napíšte mi a vymeníme ho a skontrolujeme, čo odhalil.
Bojíte sa, že unikol kľúč?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi