TL;DR
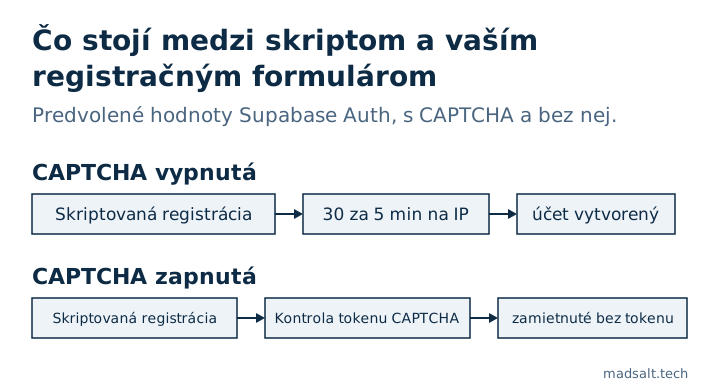
Bez CAPTCHA stojí medzi skriptom a vaším registračným formulárom iba rate limit Supabase Auth, ktorý v predvolenom stave dovolí každej IP adrese 30 požiadaviek na registráciu a prihlásenie za 5 minút. Rate limity spomalia jeden stroj; nerozlíšia človeka od bota rozloženého na veľa adries. Supabase podporuje hCaptcha a Cloudflare Turnstile pri registrácii, prihlásení a obnove hesla. Zapnite jednu pred spustením, nie po prvej vlne falošných účtov.
Môj bezplatný bezpečnostný checker pre Supabase číta nastavenia Auth projektu a „CAPTCHA vypnutá pri registrácii a prihlásení“ je jedno z jeho pravidiel. Je to nález strednej závažnosti, nie kritický: nič neuniká, ale otvorené dvere stoja peniaze a kvalitu dát.
Čo povoľujú rate limity Supabase?
Sprievodca rate limitmi od Supabase, ktorý som čítal 23. októbra 2026, uvádza predvolené hodnoty. Väčšina sa počíta na IP adresu pomocou token bucketu, ktorý dovolí krátke nárazy:
| Skupina endpointov | Predvolený limit | Počíta sa podľa |
|---|---|---|
Registrácie a prihlásenia (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 požiadaviek za 5 minút, nárazy až 30 | IP adresa |
| Token endpoint (heslo, refresh token, PKCE) | 150 požiadaviek za 5 minút | IP adresa |
| E-maily odoslané vstavaným poskytovateľom | 2 za hodinu | projekt |
| MFA challenge a verify | 15 za minútu | IP adresa |
Lokálny stack používa rovnaké číslo pre registráciu: sign_in_sign_ups = 30 v sekcii [auth.rate_limit] v supabase/config.toml.
Tieto čísla chránia Supabase a vašu e-mailovú kvótu. Sú na IP adresu, takže prevádzka rozložená na veľa adries prejde každým limitom osobitne a tichý bot, ktorý zostane pod 30 požiadavkami za 5 minút, nie je obmedzený vôbec.
Čo CAPTCHA pridá?
So zapnutou ochranou CAPTCHA Supabase Auth očakáva token z widgetu CAPTCHA pri registrácii, prihlásení a obnove hesla a pred čímkoľvek ďalším ho overí u poskytovateľa. Sprievodca CAPTCHA od Supabase podporuje dvoch poskytovateľov:
- hCaptcha, so site key vo frontende a secret key v Supabase.
- Cloudflare Turnstile, ktorý často beží bez viditeľnej výzvy.
Pred čím chráni v praxi: falošné registrácie, ktoré napĺňajú tabuľku používateľov a kvótu odosielania e-mailov, hádanie hesiel na prihlasovacom formulári a hromadné e-maily s obnovou hesla na adresy, ktoré o ne nežiadali.
Ako ju zapnúť?
- Vytvorte site v hCaptcha alebo widget Turnstile v Cloudflare a skopírujte site key a secret key.
- V Supabase Dashboarde otvorte Authentication → Bot and Abuse Protection, zapnite ochranu CAPTCHA, vyberte poskytovateľa a vložte secret key.
- Pridajte widget do každého formulára, ktorý volá Auth, a odovzdajte jeho token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), a rovnakú voľbu pri prihlásení a obnove hesla. - Po každom volaní widget resetujte, pretože token je jednorazový.
Zapnite ju v Dashboarde až vo chvíli, keď frontend token už posiela: od tej chvíle volania Auth bez tokenu zlyhávajú, vrátane vašich vlastných formulárov. Pre počítadlo prihlásení vo vlastných Edge Functions držte stav v Postgrese, nie v pamäti; prečo počítadlo v pamäti na hosťovanom Supabase nikdy nespustí, je v mojom checkliste bezpečnosti aplikácie z Lovable. Uniknuté heslá, druhá polovica hygieny registrácie, sú v poznámke Supabase leaked password protection.
Ak má celú aplikáciu prejsť človek, a nie len jedno nastavenie, robím audit aplikácie s pevne daným rozsahom s verdiktom ponechať, opraviť alebo prepísať pre každú časť.
Môj podobný prípad
Aplikoval som migrácie 1 170 verejných projektov Supabase na čerstvé databázy: z 568, ktoré prebehli bez chyby, malo 134 (23,6 %) tabuľku s vypnutým RLS, ktorú verejný kľúč vedel čítať a meniť. Metóda a dopyty sú v open-source štúdii Supabase.
Vidíte falošné registrácie? Napíšte mi a zabezpečíme nastavenia vašej autentifikácie.
Vidíte falošné registrácie?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi