TL;DR
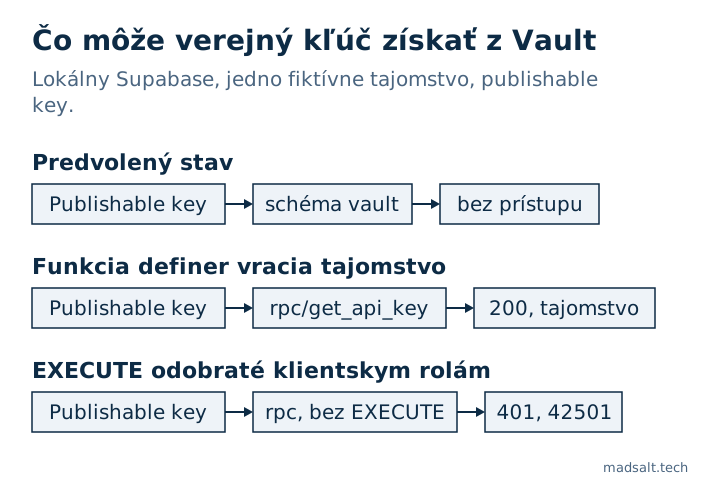
Supabase Vault ukladá tajomstvá šifrovane a dešifruje ich cez view vault.decrypted_secrets. V predvolenom stave ich smie čítať iba service_role a postgres; na mojom lokálnom stacku nemali anon a authenticated k schéme vault žiadny prístup. Tajomstvá unikajú dvoma spôsobmi: grantom na Vault pre klientsku rolu, alebo funkciou SECURITY DEFINER vo vystavenej schéme, ktorá vracia dešifrovanú hodnotu. Moja testovacia funkcia vrátila fiktívne tajomstvo verejnému kľúču s 200; po odobratí EXECUTE odpovedala 42501.
Môj bezplatný bezpečnostný checker pre Supabase má pravidlo pre každú cestu úniku: „Tajomstvá vo Vault čitateľné rolami API“, hodnotené ako kritické, keď ich môže čítať anon, a „Funkcie security definer volateľné z API“. Táto poznámka ukazuje, prečo na druhom záleží práve pri Vault.
Čo Supabase Vault chráni?
Sprievodca Vaultom od Supabase ho popisuje ako tabuľku tajomstiev uložených s autentizovaným šifrovaním, čitateľnú v dešifrovanej podobe cez view. Tajomstvo zostáva šifrované na disku, v zálohách aj v replikácii. Sprievodca uvádza aj podmienku, na ktorej všetko stojí: ktokoľvek s prístupom k view má prístup k dešifrovaným tajomstvám, takže prístup k nemu musí byť po celý čas obmedzený oprávneniami SQL.
Kto ho číta v predvolenom stave?
Na lokálnom stacku Supabase (CLI 2.109.1, Postgres 17.6) som uložil fiktívnu hodnotu cez vault.create_secret a skontroloval každú rolu:
| Rola | Usage na schému vault |
Select na vault.decrypted_secrets |
|---|---|---|
anon |
nie | nie |
authenticated |
nie | nie |
service_role |
áno | áno |
Schéma vault tiež nie je v predvolenom stave medzi vystavenými schémami Data API. Takže po inštalácii sa k Vault verejný kľúč nedostane.
Ako tajomstvo napriek tomu unikne?
Obvyklý dôvod je aplikácia, ktorá tajomstvo potrebuje. Funkcia je najkratší spôsob, ako jej ho dať:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER ju spustí s právami vlastníka, takže môže čítať Vault. Na existujúcich projektoch dostávajú funkcie v public v predvolenom stave EXECUTE pre anon a authenticated a public je vystavené, takže ju Data API servíruje ako /rest/v1/rpc/get_api_key:
| Požiadavka s publishable key | Výsledok |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, dešifrovaná fiktívna hodnota |
to isté, po revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
Druhá cesta úniku je grant: niekto pridá vault medzi vystavené schémy alebo dá klientskej role usage a select, aby fungoval dotaz. To je prípad, ktorý checker hodnotí ako kritický.
Ako Vault používať bezpečne?
- Čítajte tajomstvá iba na strane servera: v databázových funkciách, ktoré ich nikdy nevracajú, v triggeroch a webhookoch, alebo v Edge Functions, ktoré používajú secret key.
- Ak funkcia musí tajomstvo čítať, držte ju v schéme, ktorá nie je vystavená, alebo odoberte
EXECUTEzpublic,anonaauthenticateda udeľte ho iba role, ktorá ho potrebuje. - Nikdy nevracajte dešifrovanú hodnotu z funkcie, ktorú môže volať klient. Vráťte výsledok použitia tajomstva, napríklad odpoveď volania API.
- Nikdy nepridávajte
vaultmedzi vystavené schémy; čo ten zoznam otvára, som vysvetlil v poznámke Supabase exposed schemas.
Funkcie sú tiež API a zvyšok tohto pravidla, vrátane search_path a práce s NULL, je v mojom checkliste bezpečnosti aplikácie z Lovable. Ako možno search_path obalovej funkcie obrátiť proti nej, je v poznámke Supabase „function search path mutable“: čo to znamená.
Ak má celú aplikáciu prejsť človek, a nie len jedno nastavenie, robím audit aplikácie s pevne daným rozsahom s verdiktom ponechať, opraviť alebo prepísať pre každú časť.
Môj podobný prípad
Firma, pre ktorú som staval, platila za podnikový produkt na dokumenty tisíce dolárov mesačne. Jej vlastná platforma dnes stojí stovky mesačne, s rolami pre dokumenty, formuláre, prehľady a klientsky portál a len s funkciami, ktoré tím používa. Pozrite si prípadovú štúdiu dokumentovej platformy pre stavebníctvo.
Neviete, kde sú uložené vaše tajomstvá? Napíšte mi a skontrolujeme ich.
Kde sú uložené vaše tajomstvá?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi