En bref
Supabase Auth inscrit le niveau d’une session dans le jeton : aal1 après un mot de passe, aal2 après un second facteur comme le TOTP. Un écran de connexion qui demande le code ne protège rien à lui seul, car la Data API sert ce que le jeton permet. Mettez l’exigence dans la RLS : sur mon stack local, une politique restrictive a renvoyé 0 ligne au même utilisateur en aal1 et 1 ligne en aal2. Activez au moins un facteur, et exigez aal2 sur les tables qui le demandent.
Mon audit de sécurité Supabase gratuit signale « Aucune méthode d’authentification multifacteur activée » quand un projet n’a ni TOTP ni MFA par téléphone. L’activer n’est que la moitié du travail. Cette note traite de l’autre moitié.
Que signifient aal1 et aal2 dans Supabase ?
AAL est le niveau d’assurance de l’authentificateur. Quand un utilisateur se connecte avec un mot de passe, l’access token porte "aal": "aal1". Après qu’il a enregistré un facteur et vérifié un code, Supabase Auth émet un nouveau jeton avec "aal": "aal2", et la claim amr liste les deux méthodes. La RLS peut lire les deux claims via auth.jwt().
Sur un stack Supabase local (CLI 2.109.1, Auth v2.192.0) avec le TOTP activé, le jeton d’un utilisateur de test indiquait aal1 avec amr: password après la connexion, et aal2 avec amr: totp, password après l’enregistrement d’un facteur TOTP et la vérification d’un code.
Pourquoi l’écran MFA de l’application ne suffit-il pas ?
L’écran du second facteur s’exécute dans le navigateur. Les données viennent de la Data API, qui ne vérifie que le jeton et vos politiques. Une session en aal1 est une session valide : si aucune politique n’exige aal2, un client qui saute l’écran et appelle directement l’API obtient les mêmes lignes que celui qui a saisi le code.
Comment exiger aal2 dans la RLS ?
Le guide RLS de Supabase montre le modèle : une politique restrictive, qui doit être satisfaite en plus des politiques normales. Je l’ai testée sur une table de notes privées avec une politique de propriétaire et une politique restrictive :
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
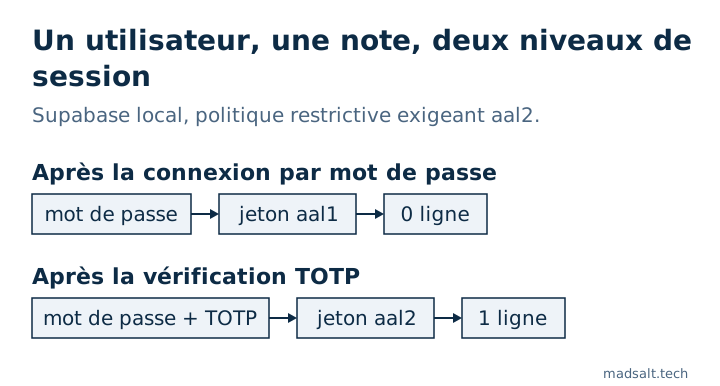
| Même utilisateur, sa propre note | Jeton | Lignes renvoyées |
|---|---|---|
| Après la connexion par mot de passe | aal1 |
0 |
| Après la vérification TOTP | aal2 |
1 |
Une politique restrictive est le bon outil, car aucune autre politique permissive ajoutée plus tard ne peut l’élargir.
Que faut-il activer ?
- Activez au moins le TOTP dans les paramètres Auth du projet ; c’est ce que cherche la règle de l’audit.
- Décidez quelles données exigent
aal2: tables d’administration, facturation, exports, tout ce qu’un mot de passe volé ne devrait pas ouvrir. Ajoutez-y une politique restrictive par opération. - Les utilisateurs qui ont enregistré un facteur devraient se le voir demander à chaque nouvelle session.
mfa.getAuthenticatorAssuranceLevel()de Supabase renvoie le niveau actuel et le suivant : l’application sait donc quand afficher l’écran du code. - La MFA ne remplace pas le reste : les contrôles par entreprise de vos politiques décident toujours quelles lignes voit un utilisateur vérifié. Comment je les teste est dans comment tester Supabase RLS.
Supabase limite aussi les appels de challenge et de vérification MFA à 15 par minute et par IP, selon son guide des limites de débit. D’autres réglages Auth faciles à laisser par défaut sont dans Supabase CAPTCHA et Supabase confirmation par e-mail désactivée.
Si vous voulez qu’une personne passe en revue toute l’application plutôt qu’un seul réglage, je fais un audit d’application à périmètre fixe avec un verdict conserver, réparer ou réécrire pour chaque partie.
Mon cas similaire
En construisant un outil de suivi du temps pour un cabinet d’audit, j’ai trouvé 4 erreurs qu’aucun écran ne montrait, dont un client confidentiel qui fuyait par les totaux des rapports et les compteurs d’étiquettes. Chaque règle d’accès vit désormais dans la base de données et est testée avant chaque déploiement ; toute l’histoire est dans le cas du cabinet d’audit.
Vous voulez une connexion à deux facteurs bien faite ? Écrivez-moi et nous la mettrons en place et la testerons.
Une connexion à deux facteurs bien faite ?
Dites-moi ce que vous avez aujourd'hui et ce qu'il vous faut. Je vous répondrai avec l'option que je choisirais.
Me contacter