Em resumo
O Supabase Auth regista a força de uma sessão no token: aal1 depois de uma palavra-passe, aal2 depois de um segundo fator como o TOTP. Um ecrã de início de sessão que pede o código não protege nada por si só, porque a Data API serve aquilo que o token permite. Ponha a exigência no RLS: na minha stack local uma política restritiva devolveu 0 linhas ao mesmo utilizador com aal1 e 1 linha com aal2. Ative pelo menos um fator e exija aal2 nas tabelas que o precisem.
O meu verificador de segurança do Supabase gratuito reporta “Nenhum método multifator ativo” quando um projeto não tem ligado nem o TOTP nem o MFA por telefone. Ligá-lo é metade do trabalho. Esta nota trata da outra metade.
O que significam aal1 e aal2 no Supabase?
AAL é o nível de garantia do autenticador (authenticator assurance level). Quando um utilizador inicia sessão com uma palavra-passe, o access token traz "aal": "aal1". Depois de registar um fator e verificar um código, o Supabase Auth emite um token novo com "aal": "aal2", e o claim amr lista os dois métodos. O RLS consegue ler ambos os claims através de auth.jwt().
Numa stack local do Supabase (CLI 2.109.1, Auth v2.192.0) com o TOTP ativo, o token de um utilizador de teste dizia aal1 com amr: password depois de iniciar sessão, e aal2 com amr: totp, password depois de registar um fator TOTP e verificar um código.
Porque é que o ecrã de MFA da app não chega?
O ecrã do segundo fator corre no navegador. Os dados vêm da Data API, que só verifica o token e as suas políticas. Uma sessão em aal1 é uma sessão válida: se nenhuma política exigir aal2, um cliente que salte o ecrã e chame a API diretamente obtém as mesmas linhas que um que introduziu o código.
Como exigir aal2 no RLS?
O guia de RLS do Supabase mostra o padrão: uma política restritiva, que tem de passar para além das normais. Testei-o numa tabela de notas privadas com uma política de dono e uma política restritiva:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
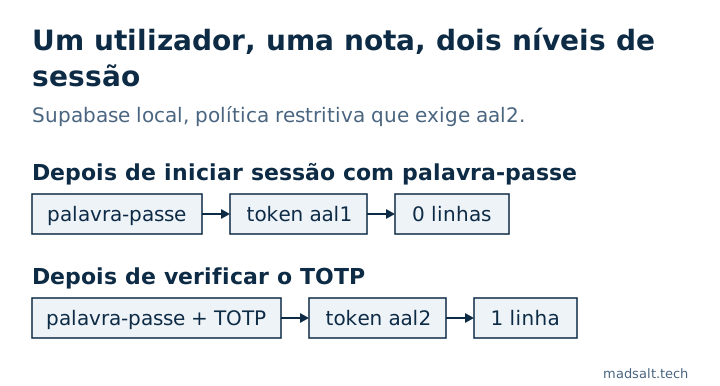
| Mesmo utilizador, a sua nota | Token | Linhas devolvidas |
|---|---|---|
| Depois de iniciar sessão com palavra-passe | aal1 |
0 |
| Depois de verificar o TOTP | aal2 |
1 |
Uma política restritiva é a ferramenta certa porque não pode ser alargada por outra política permissiva que alguém acrescente mais tarde.
O que convém ativar?
- Ative pelo menos o TOTP nas definições de Auth do projeto; é isso que a regra do verificador procura.
- Decida que dados precisam de
aal2: tabelas de administração, faturação, exportações, tudo o que uma palavra-passe roubada não devia abrir. Acrescente aí uma política restritiva por operação. - Aos utilizadores que registaram um fator deve pedir-se que o introduzam em cada sessão nova. O
mfa.getAuthenticatorAssuranceLevel()do Supabase devolve o nível atual e o seguinte, para a app saber quando mostrar o ecrã do código. - O MFA não substitui o resto: as verificações por empresa das suas políticas continuam a decidir que linhas vê um utilizador verificado. Como testo isso está em como testar o Supabase RLS.
O Supabase também limita as chamadas de desafio e de verificação de MFA a 15 por minuto por IP, segundo o seu guia de limites de taxa. Outras definições de Auth que é fácil deixar nos valores por omissão estão em Supabase CAPTCHA e Supabase email confirmation off.
Se preferir que uma pessoa percorra a aplicação inteira e não só uma definição, faço uma auditoria de âmbito fixo com um veredicto de manter, reparar ou reescrever para cada parte.
O meu caso semelhante
Ao construir um registo de horas para uma firma de auditoria, encontrei 4 erros que nenhum ecrã mostrava, entre eles um cliente confidencial que vazava pelos totais dos relatórios e pelas contagens de etiquetas. Cada regra de acesso vive agora na base de dados e é testada antes de cada deploy; a história completa está no caso da firma de auditoria.
Precisa de um início de sessão em dois passos bem feito? Escreva-me e montamo-lo e testamo-lo.
Um início de sessão em dois passos bem feito?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigo