Kort sagt
Supabase Auth registrerar en sessions styrka i token: aal1 efter ett lösenord, aal2 efter en andra faktor som TOTP. En inloggningsskärm som ber om koden skyddar ingenting på egen hand, eftersom Data API:et serverar vad token tillåter. Lägg kravet i RLS: på min lokala stack gav en restriktiv policy 0 rader till samma användare på aal1 och 1 rad på aal2. Slå på minst en faktor och kräv aal2 på tabellerna som behöver det.
Min gratis Supabase-säkerhetskontroll rapporterar “Ingen metod för flerfaktorsautentisering på” när ett projekt varken har TOTP eller telefon-MFA påslaget. Att slå på det är halva jobbet. Den här anteckningen handlar om den andra halvan.
Vad betyder aal1 och aal2 i Supabase?
AAL är autentiseringsnivån (authenticator assurance level). När en användare loggar in med lösenord bär access token "aal": "aal1". Efter att hen registrerat en faktor och verifierat en kod utfärdar Supabase Auth en ny token med "aal": "aal2", och claimen amr listar båda metoderna. RLS kan läsa båda claims via auth.jwt().
På en lokal Supabase-stack (CLI 2.109.1, Auth v2.192.0) med TOTP påslaget sa en testanvändares token aal1 med amr: password efter inloggning, och aal2 med amr: totp, password efter att jag registrerat en TOTP-faktor och verifierat en kod.
Varför räcker inte MFA-skärmen i appen?
Skärmen för den andra faktorn körs i webbläsaren. Datan kommer från Data API:et, som bara kontrollerar token och dina policyer. En session på aal1 är en giltig session: om ingen policy ber om aal2 får en klient som hoppar över skärmen och anropar API:et direkt samma rader som en som matade in koden.
Hur kräver du aal2 i RLS?
Supabases RLS-guide visar mönstret: en restriktiv policy, som måste släppa igenom utöver de vanliga. Jag testade det på en tabell med privata anteckningar, med en ägarpolicy och en restriktiv policy:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
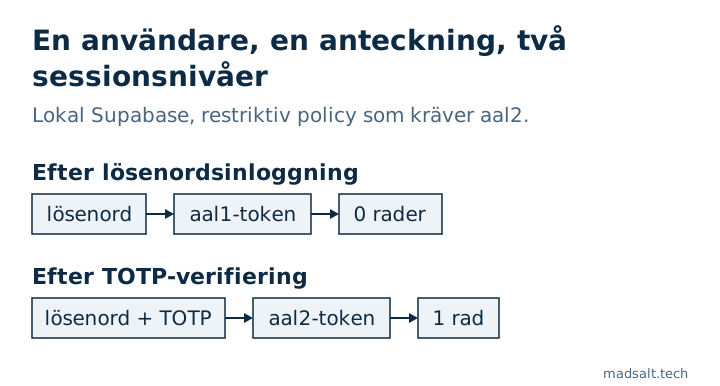
| Samma användare, egen anteckning | Token | Rader returnerade |
|---|---|---|
| Efter lösenordsinloggning | aal1 |
0 |
| Efter TOTP-verifiering | aal2 |
1 |
En restriktiv policy är rätt verktyg eftersom den inte kan vidgas av en annan permissiv policy som någon lägger till senare.
Vad bör du slå på?
- Slå på minst TOTP i projektets Auth-inställningar; det är vad kontrollens regel letar efter.
- Bestäm vilken data som behöver
aal2: admintabeller, fakturering, exporter, allt ett stulet lösenord inte bör öppna. Lägg till en restriktiv policy per operation där. - Användare som registrerat en faktor bör tillfrågas om den i varje ny session. Supabases
mfa.getAuthenticatorAssuranceLevel()returnerar nuvarande och nästa nivå, så appen vet när kodskärmen ska visas. - MFA ersätter inte resten: kontrollerna per företag i dina policyer avgör fortfarande vilka rader en verifierad användare ser. Hur jag testar dem finns i hur du testar Supabase RLS.
Supabase begränsar också MFA-challenge- och verify-anrop till 15 per minut per IP, enligt guiden om rate limits. Andra Auth-inställningar som lätt blir kvar på standardvärdena finns i Supabase CAPTCHA och Supabase email confirmation off.
Om en person ska gå igenom hela appen i stället för en enda inställning, gör jag en granskning av appen med fast omfattning med beskedet behålla, laga eller skriva om för varje del.
Mitt liknande fall
När jag byggde en tidrapportering för en revisionsbyrå hittade jag 4 fel som ingen skärm visade, bland annat en konfidentiell klient som läckte via rapportsummor och etikettantal. Alla åtkomstregler ligger nu i databasen och testas före varje driftsättning; hela historien finns i caset om revisionsbyrån.
Behöver du tvåfaktorsinloggning gjord rätt? Skriv till mig, så sätter vi upp och testar den.
Behöver du tvåfaktorsinloggning gjord rätt?
Berätta vad du har nu och vad du behöver. Jag svarar med det alternativ jag själv skulle välja.
Skriv till mig