TL;DR
Supabase Auth gemmer sessionens styrke i tokenet: aal1 efter en adgangskode, aal2 efter en anden faktor som TOTP. En login-skærm, der beder om koden, beskytter ikke noget i sig selv, fordi Data API’et leverer, hvad tokenet tillader. Læg kravet i RLS: på min lokale stack returnerede en restriktiv policy 0 rækker til den samme bruger på aal1 og 1 række på aal2. Slå mindst én faktor til, og kræv aal2 på de tabeller, der har brug for det.
Mit gratis Supabase-sikkerhedstjek rapporterer “Ingen multifaktormetode slået til”, når et projekt hverken har TOTP eller telefon-MFA slået til. At slå det til er kun halvdelen af jobbet. Denne note handler om den anden halvdel.
Hvad betyder aal1 og aal2 i Supabase?
AAL er authenticator assurance level. Når en bruger logger ind med en adgangskode, bærer access tokenet "aal": "aal1". Når vedkommende har tilmeldt en faktor og verificeret en kode, udsteder Supabase Auth et nyt token med "aal": "aal2", og claimet amr angiver begge metoder. RLS kan læse begge claims gennem auth.jwt().
På en lokal Supabase-stack (CLI 2.109.1, Auth v2.192.0) med TOTP slået til sagde en testbrugers token aal1 med amr: password efter login og aal2 med amr: totp, password efter tilmelding af en TOTP-faktor og verificering af en kode.
Hvorfor er MFA-skærmen i appen ikke nok?
Skærmen til den anden faktor kører i browseren. Dataene kommer fra Data API’et, som kun tjekker tokenet og dine policies. En session på aal1 er en gyldig session: hvis ingen policy kræver aal2, får en klient, der springer skærmen over og kalder API’et direkte, de samme rækker som en, der har indtastet koden.
Hvordan kræver du aal2 i RLS?
Supabases RLS-guide viser mønstret: en restriktiv policy, som skal bestås ud over de almindelige. Jeg testede det på en tabel med private noter med én ejer-policy og én restriktiv:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
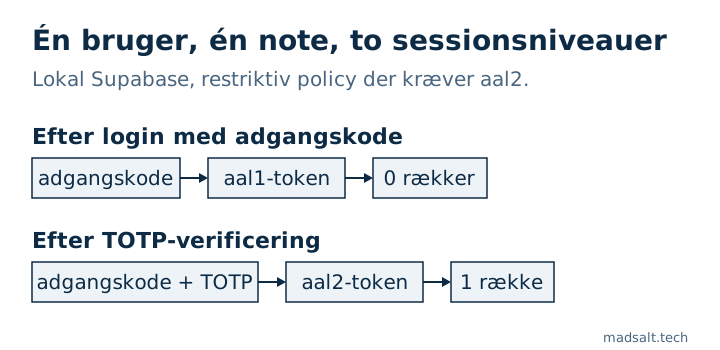
| Samme bruger, egen note | Token | Returnerede rækker |
|---|---|---|
| Efter login med adgangskode | aal1 |
0 |
| Efter TOTP-verificering | aal2 |
1 |
En restriktiv policy er det rette værktøj, fordi den ikke kan udvides af en anden permissiv policy, som nogen tilføjer senere.
Hvad bør du slå til?
- Slå mindst TOTP til i projektets Auth-indstillinger; det er det, tjekkets regel leder efter.
- Beslut, hvilke data der kræver
aal2: admin-tabeller, fakturering, eksporter, alt hvad en stjålet adgangskode ikke bør åbne. Tilføj en restriktiv policy pr. handling dér. - Brugere, der har tilmeldt en faktor, bør blive bedt om den ved hver ny session. Supabases
mfa.getAuthenticatorAssuranceLevel()returnerer det nuværende og det næste niveau, så appen ved, hvornår kodeskærmen skal vises. - MFA erstatter ikke resten: de tjek pr. virksomhed i dine policies afgør stadig, hvilke rækker en verificeret bruger ser. Hvordan jeg tester dem, står i sådan tester jeg Supabase RLS.
Supabase begrænser også MFA challenge- og verify-kald til 15 i minuttet pr. IP ifølge sin guide til rate limits. Andre Auth-indstillinger, der er lette at lade stå på standard, står i Supabase CAPTCHA og Supabase email confirmation off.
Hvis en person skal gennemgå hele appen frem for én indstilling, laver jeg en gennemgang af appen med fast omfang med dommen behold, reparér eller skriv om for hver del.
Min lignende sag
Da jeg byggede en tidsregistrering til et revisionsfirma, fandt jeg 4 fejl, ingen skærm viste, blandt andet en fortrolig klient, der lækkede gennem rapportsummer og tal for tags. Alle adgangsregler ligger nu i databasen og testes før hver udrulning; hele historien står i casen om revisionsfirmaet.
Brug for tofaktorlogin gjort rigtigt? Skriv til mig, så sætter vi det op og tester det.
Brug for tofaktorlogin gjort rigtigt?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til mig