TL;DR
Supabase Auth zapisuje sílu session do tokenu: aal1 po heslu, aal2 po druhém faktoru, například TOTP. Přihlašovací obrazovka, která žádá kód, sama o sobě nic nechrání, protože Data API servíruje, co token dovolí. Požadavek dejte do RLS: na mém lokálním stacku vrátila restriktivní politika témuž uživateli 0 řádků na aal1 a 1 řádek na aal2. Zapněte alespoň jeden faktor a aal2 vyžadujte u tabulek, které to potřebují.
Můj bezplatný bezpečnostní checker pro Supabase hlásí „Není zapnutá žádná metoda vícefaktorového ověření“, když projekt nemá zapnuté TOTP ani telefonní MFA. Zapnutí je jen půlka práce. Tato poznámka je o té druhé.
Co znamenají aal1 a aal2 v Supabase?
AAL je úroveň jistoty autentizátoru (authenticator assurance level). Když se uživatel přihlásí heslem, přístupový token nese "aal": "aal1". Poté co zaregistruje faktor a ověří kód, Supabase Auth vydá nový token s "aal": "aal2" a claim amr uvádí obě metody. RLS umí číst oba claimy přes auth.jwt().
Na lokálním stacku Supabase (CLI 2.109.1, Auth v2.192.0) se zapnutým TOTP říkal token testovacího uživatele po přihlášení aal1 s amr: password a po zaregistrování faktoru TOTP a ověření kódu aal2 s amr: totp, password.
Proč nestačí obrazovka MFA v aplikaci?
Obrazovka druhého faktoru běží v prohlížeči. Data pocházejí z Data API, které kontroluje jen token a vaše politiky. Session na aal1 je platná session: pokud žádná politika nežádá aal2, klient, který obrazovku přeskočí a volá API přímo, dostane stejné řádky jako ten, který kód zadal.
Jak vyžadovat aal2 v RLS?
Průvodce RLS od Supabase ukazuje vzor: restriktivní politiku, která musí projít navíc k běžným. Vyzkoušel jsem ho na tabulce soukromých poznámek s jednou politikou vlastníka a jednou restriktivní:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
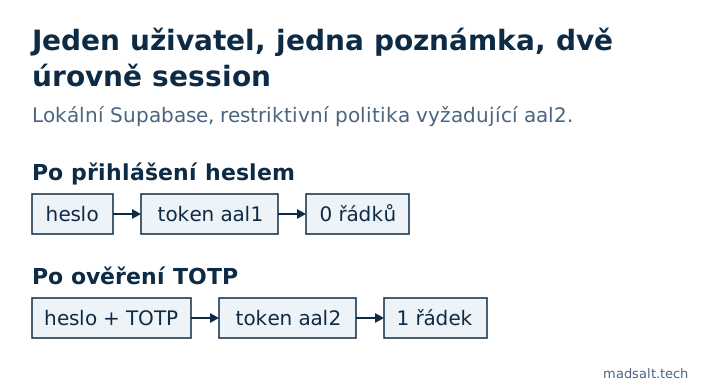
| Týž uživatel, vlastní poznámka | Token | Vrácené řádky |
|---|---|---|
| Po přihlášení heslem | aal1 |
0 |
| Po ověření TOTP | aal2 |
1 |
Restriktivní politika je správný nástroj, protože ji nemůže rozšířit další permisivní politika, kterou někdo přidá později.
Co zapnout?
- Zapněte alespoň TOTP v nastavení Auth projektu; právě to hledá pravidlo checkeru.
- Rozhodněte, která data potřebují
aal2: administrátorské tabulky, fakturace, exporty, cokoli, co by ukradené heslo otevřít nemělo. Přidejte tam restriktivní politiku pro každou operaci. - Uživatelé, kteří si zaregistrovali faktor, by měli být o něj žádáni při každé nové session.
mfa.getAuthenticatorAssuranceLevel()od Supabase vrací aktuální i další úroveň, takže aplikace ví, kdy zobrazit obrazovku s kódem. - MFA nenahrazuje zbytek: kontroly po jednotlivých firmách ve vašich politikách pořád rozhodují, které řádky ověřený uživatel uvidí. Jak je testuji, je v článku jak testuji Supabase RLS.
Supabase také omezuje volání MFA challenge a verify na 15 za minutu na IP adresu, podle svého průvodce rate limity. Další nastavení Auth, která se snadno nechají ve výchozím stavu, jsou v poznámkách Supabase CAPTCHA a Supabase email confirmation off.
Pokud má celou aplikaci projít člověk, a ne jen jedno nastavení, nabízím audit aplikace s pevně daným rozsahem s verdiktem ponechat, opravit, nebo přepsat pro každou část.
Můj podobný případ
Při stavbě evidence času pro auditorskou firmu jsem našel 4 chyby, které nezobrazila žádná obrazovka, mimo jiné důvěrného klienta unikajícího přes součty v přehledech a počty štítků. Každé přístupové pravidlo je teď v databázi a testuje se před každým nasazením; celý příběh je v případové studii auditorské firmy.
Potřebujete dvoufázové přihlášení udělané správně? Napište mi a nastavíme ho a otestujeme.
Potřebujete dvoufázové přihlášení udělané správně?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi