TL;DR
Supabase Auth lagrer styrken på en økt i tokenet: aal1 etter et passord, aal2 etter en andre faktor som TOTP. En innloggingsskjerm som ber om koden beskytter ingenting alene, fordi Data API-et serverer det tokenet tillater. Legg kravet i RLS: på den lokale stacken min ga en restriktiv policy 0 rader til den samme brukeren på aal1 og 1 rad på aal2. Slå på minst én faktor, og krev aal2 på tabellene som trenger det.
Den gratis Supabase-sikkerhetssjekken min melder “Ingen metode for flerfaktorautentisering på” når et prosjekt verken har TOTP eller telefon-MFA slått på. Å slå det på er halve jobben. Dette notatet handler om den andre halvparten.
Hva betyr aal1 og aal2 i Supabase?
AAL er autentiseringsnivået (authenticator assurance level). Når en bruker logger inn med passord, bærer access token "aal": "aal1". Etter at hen har registrert en faktor og verifisert en kode, utsteder Supabase Auth et nytt token med "aal": "aal2", og claimen amr lister begge metodene. RLS kan lese begge claims gjennom auth.jwt().
På en lokal Supabase-stack (CLI 2.109.1, Auth v2.192.0) med TOTP slått på sa tokenet til en testbruker aal1 med amr: password etter innlogging, og aal2 med amr: totp, password etter at jeg registrerte en TOTP-faktor og verifiserte en kode.
Hvorfor er MFA-skjermen i appen ikke nok?
Skjermen for den andre faktoren kjører i nettleseren. Dataene kommer fra Data API-et, som bare sjekker tokenet og policyene dine. En økt på aal1 er en gyldig økt: hvis ingen policy ber om aal2, får en klient som hopper over skjermen og kaller API-et direkte, de samme radene som en som tastet inn koden.
Hvordan krever du aal2 i RLS?
Supabases RLS-guide viser mønsteret: en restriktiv policy, som må slippe gjennom i tillegg til de vanlige. Jeg testet det på en tabell med private notater, med én eier-policy og én restriktiv policy:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
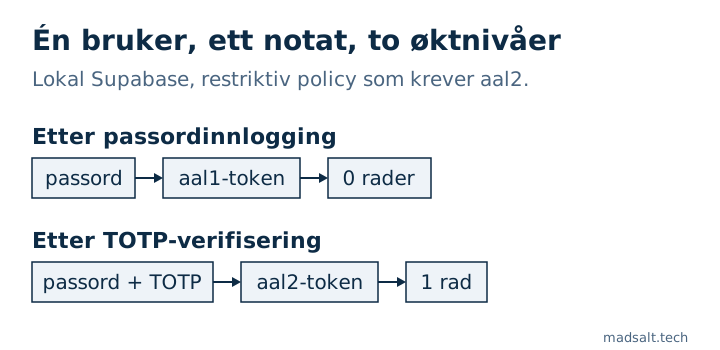
| Samme bruker, eget notat | Token | Rader returnert |
|---|---|---|
| Etter passordinnlogging | aal1 |
0 |
| Etter TOTP-verifisering | aal2 |
1 |
En restriktiv policy er det rette verktøyet fordi den ikke kan utvides av en annen permissiv policy noen legger til senere.
Hva bør du slå på?
- Slå på minst TOTP i prosjektets Auth-innstillinger; det er dette regelen i sjekken ser etter.
- Bestem hvilke data som trenger
aal2: admin-tabeller, fakturering, eksporter, alt et stjålet passord ikke bør åpne. Legg til en restriktiv policy per operasjon der. - Brukere som har registrert en faktor, bør bli bedt om den i hver ny økt. Supabases
mfa.getAuthenticatorAssuranceLevel()returnerer nåværende og neste nivå, så appen vet når den skal vise kodeskjermen. - MFA erstatter ikke resten: sjekkene per selskap i policyene dine avgjør fortsatt hvilke rader en verifisert bruker ser. Hvordan jeg tester dem, står i hvordan du tester Supabase RLS.
Supabase begrenser også MFA-challenge- og verify-kall til 15 per minutt per IP, ifølge guiden om rate limits. Andre Auth-innstillinger som lett blir stående på standardverdiene, står i Supabase CAPTCHA og Supabase email confirmation off.
Hvis en person skal gå gjennom hele appen i stedet for én innstilling, gjør jeg en gjennomgang av appen med fast omfang med dommen behold, fiks eller skriv om for hver del.
Mitt tilsvarende tilfelle
Da jeg bygde en timeregistrering for et revisjonsselskap, fant jeg 4 feil ingen skjerm viste, blant annet en konfidensiell klient som lakk gjennom rapportsummer og tellere for merkelapper. Alle tilgangsregler ligger nå i databasen og testes før hver utrulling; hele historien står i caset om revisjonsselskapet.
Trenger du tofaktorinnlogging gjort riktig? Skriv til meg, så setter vi det opp og tester det.
Trenger du tofaktorinnlogging gjort riktig?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg