In breve
Supabase Auth registra la solidità di una sessione nel token: aal1 dopo una password, aal2 dopo un secondo fattore come il TOTP. Una schermata di accesso che chiede il codice non protegge nulla da sola, perché la Data API serve ciò che il token consente. Metta il requisito nella RLS: sul mio stack locale una policy restrittiva ha restituito 0 righe allo stesso utente con aal1 e 1 riga con aal2. Attivi almeno un fattore e richieda aal2 sulle tabelle che ne hanno bisogno.
Il mio checker di sicurezza per Supabase gratuito segnala “Nessun metodo multifattore attivo” quando un progetto non ha attivato né il TOTP né la MFA via telefono. Attivarla è metà del lavoro. Questa nota riguarda l’altra metà.
Cosa significano aal1 e aal2 in Supabase?
AAL è l’authenticator assurance level. Quando un utente accede con la password, l’access token porta "aal": "aal1". Dopo che ha registrato un fattore e verificato un codice, Supabase Auth emette un nuovo token con "aal": "aal2", e la claim amr elenca entrambi i metodi. La RLS può leggere entrambe le claim tramite auth.jwt().
Su uno stack Supabase locale (CLI 2.109.1, Auth v2.192.0) con il TOTP attivo, il token di un utente di prova indicava aal1 con amr: password dopo l’accesso, e aal2 con amr: totp, password dopo aver registrato un fattore TOTP e verificato un codice.
Perché la schermata MFA nell’app non basta?
La schermata del secondo fattore gira nel browser. I dati arrivano dalla Data API, che controlla solo il token e le sue policy. Una sessione aal1 è una sessione valida: se nessuna policy chiede aal2, un client che salta la schermata e chiama direttamente l’API ottiene le stesse righe di uno che ha inserito il codice.
Come si richiede aal2 nella RLS?
La guida alla RLS di Supabase mostra il modello: una policy restrittiva, che deve essere soddisfatta in aggiunta a quelle normali. L’ho provata su una tabella di note private con una policy del proprietario e una policy restrittiva:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
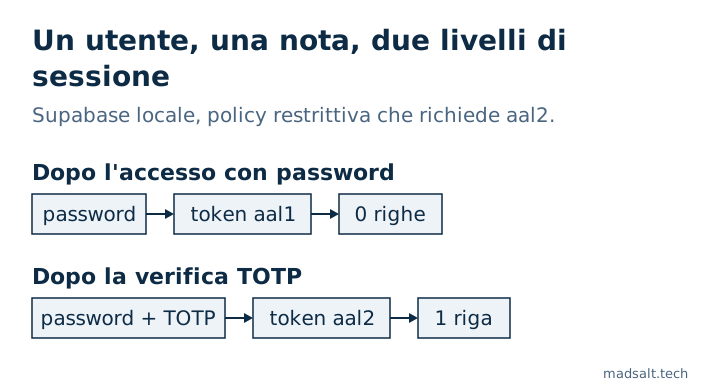
| Stesso utente, propria nota | Token | Righe restituite |
|---|---|---|
| Dopo l’accesso con password | aal1 |
0 |
| Dopo la verifica TOTP | aal2 |
1 |
Una policy restrittiva è lo strumento giusto perché nessun’altra policy permissiva aggiunta in seguito può allargarla.
Cosa conviene attivare?
- Attivi almeno il TOTP nelle impostazioni Auth del progetto; è ciò che cerca la regola del checker.
- Decida quali dati richiedono
aal2: tabelle di amministrazione, fatturazione, export, tutto ciò che una password rubata non dovrebbe aprire. Aggiunga lì una policy restrittiva per operazione. - Agli utenti che hanno registrato un fattore andrebbe chiesto a ogni nuova sessione.
mfa.getAuthenticatorAssuranceLevel()di Supabase restituisce il livello attuale e il successivo, così l’app sa quando mostrare la schermata del codice. - La MFA non sostituisce il resto: i controlli per azienda delle sue policy decidono comunque quali righe vede un utente verificato. Come li testo è in come testare la Supabase RLS.
Supabase limita inoltre le chiamate di challenge e verify MFA a 15 al minuto per IP, secondo la sua guida ai rate limit. Altre impostazioni Auth che è facile lasciare ai valori predefiniti sono in Supabase CAPTCHA e Supabase conferma email disattivata.
Se preferite che una persona esamini l’intera app e non una sola impostazione, faccio un audit dell’app a perimetro fisso con un verdetto per ogni parte: tenere, riparare o riscrivere.
Il mio caso simile
Costruendo un sistema di time tracking per una società di revisione ho trovato 4 errori che nessuno schermo mostrava, tra cui un cliente riservato che trapelava dai totali dei report e dai conteggi delle etichette. Ogni regola di accesso ora sta nel database ed è testata prima di ogni rilascio; la storia completa è nel caso della società di revisione.
Le serve un accesso a due fattori fatto bene? Mi scriva e lo imposteremo e lo testeremo.
Un accesso a due fattori fatto bene?
Mi dica cosa ha adesso e cosa le serve. Le risponderò con l'opzione che sceglierei io.
Mi scriva