Trumpai
Supabase Auth sesijos stiprumą užrašo tokene: aal1 po slaptažodžio, aal2 po antrojo faktoriaus, pavyzdžiui, TOTP. Prisijungimo ekranas, kuris prašo kodo, pats nieko neapsaugo, nes Data API pateikia tai, ką leidžia tokenas. Reikalavimą įrašykite į RLS: mano vietinėje aplinkoje ribojanti politika tam pačiam naudotojui su aal1 grąžino 0 eilučių, o su aal2 1 eilutę. Įjunkite bent vieną faktorių ir reikalaukite aal2 lentelėse, kurioms to reikia.
Mano nemokamas Supabase saugos tikrintuvas praneša „Neįjungtas joks daugiaveiksnis metodas”, kai projekte neįjungtas nei TOTP, nei telefono MFA. Jo įjungimas yra pusė darbo. Ši pastaba apie kitą pusę.
Ką Supabase reiškia aal1 ir aal2?
AAL yra autentifikatoriaus užtikrinimo lygis (authenticator assurance level). Kai naudotojas prisijungia su slaptažodžiu, access token neša "aal": "aal1". Užregistravus faktorių ir patvirtinus kodą, Supabase Auth išduoda naują tokeną su "aal": "aal2", o laukas amr išvardija abu metodus. RLS gali perskaityti abu laukus per auth.jwt().
Vietiniame Supabase (CLI 2.109.1, Auth v2.192.0) su įjungtu TOTP testinio naudotojo tokenas po prisijungimo rodė aal1 su amr: password, o užregistravus TOTP faktorių ir patvirtinus kodą aal2 su amr: totp, password.
Kodėl programos MFA ekrano nepakanka?
Antrojo faktoriaus ekranas veikia naršyklėje. Duomenys ateina iš Data API, kuri tikrina tik tokeną ir jūsų politikas. Sesija su aal1 yra galiojanti sesija: jei jokia politika nereikalauja aal2, klientas, praleidžiantis ekraną ir kviečiantis API tiesiogiai, gauna tas pačias eilutes kaip tas, kuris įvedė kodą.
Kaip RLS reikalauti aal2?
Supabase RLS vadovas rodo šabloną: ribojanti (restrictive) politika, kurią reikia praeiti papildomai prie įprastų. Išbandžiau ją privačių užrašų lentelėje su viena savininko politika ir viena ribojančia:
create policy "own notes" on public.private_notes
for select to authenticated
using ((select auth.uid()) = user_id);

create policy "needs aal2" on public.private_notes
as restrictive for select to authenticated
using ((select auth.jwt()->>'aal') = 'aal2');
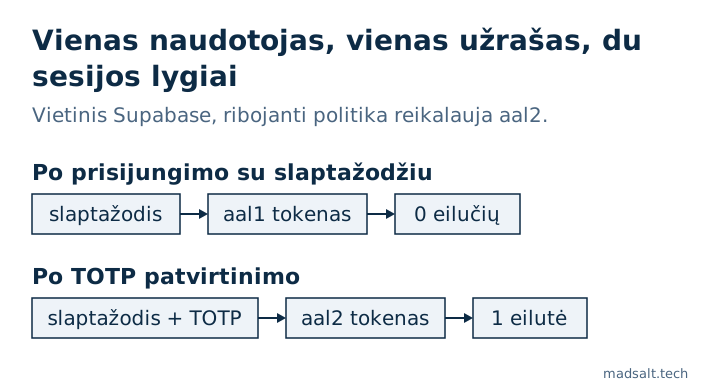
| Tas pats naudotojas, savo užrašas | Tokenas | Grąžintos eilutės |
|---|---|---|
| Po prisijungimo su slaptažodžiu | aal1 |
0 |
| Po TOTP patvirtinimo | aal2 |
1 |
Ribojanti politika yra tinkama priemonė, nes jos negali išplėsti jokia vėliau pridėta leidžianti politika.
Ką įjungti?
- Projekto Auth nustatymuose įjunkite bent TOTP; to ieško ir tikrintuvo taisyklė.
- Nuspręskite, kuriems duomenims reikia
aal2: administravimo lentelėms, atsiskaitymams, eksportams, viskam, ko neturėtų atverti pavogtas slaptažodis. Kiekvienai operacijai ten pridėkite ribojančią politiką. - Naudotojų, užregistravusių faktorių, jo reikėtų prašyti kiekvienoje naujoje sesijoje. Supabase
mfa.getAuthenticatorAssuranceLevel()grąžina dabartinį ir kitą lygį, todėl programa žino, kada rodyti kodo ekraną. - MFA nepakeičia visa kita: jūsų politikų įmonių patikros vis tiek nusprendžia, kurias eilutes mato patvirtintas naudotojas. Kaip jas testuoju, rasite straipsnyje kaip testuoju Supabase RLS.
Supabase taip pat riboja MFA challenge ir verify kvietimus iki 15 per minutę vienam IP, pagal jų rate limit vadovą. Kiti Auth nustatymai, kuriuos lengva palikti numatytuosius, aprašyti pastabose Supabase CAPTCHA ir Supabase email confirmation off.
Jei visą programėlę turėtų peržiūrėti žmogus, o ne tik vienas nustatymas, atlieku fiksuotos apimties programėlės auditą – kiekvienai daliai pateikiu verdiktą: palikti, taisyti ar perrašyti.
Mano panašus atvejis
Kurdamas darbo laiko apskaitos įrankį audito įmonei radau 4 klaidas, kurių neparodė joks ekranas, tarp jų konfidencialų klientą, nutekantį per ataskaitų sumas ir žymų skaičius. Kiekviena prieigos taisyklė dabar yra duomenų bazėje ir išbandoma prieš kiekvieną diegimą; visa istorija aprašyta audito įmonės atvejyje.
Reikia dviejų veiksnių prisijungimo, padaryto teisingai? Parašykite man, ir jį nustatysime bei išbandysime.
Reikia dviejų veiksnių prisijungimo, padaryto teisingai?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man