En resumen
Con la confirmación de correo desactivada, Supabase inicia sesión a un usuario en el mismo momento en que se registra, con una dirección que nadie ha demostrado poseer. En mi stack local, el registro con la confirmación apagada devolvió una sesión de inmediato; con ella encendida, no devolvió ninguna sesión y el inicio de sesión respondió 400 email_not_confirmed hasta que se hizo clic en el enlace. Todo aquello para lo que su app confía en el correo, como invitaciones, dominios de empresa o restablecimientos de contraseña, pasa a apoyarse en una dirección que puede pertenecer a otra persona. Manténgala activada en producción.
“Cómo desactivar la confirmación de correo de Supabase” es una de las búsquedas más comunes sobre Supabase, normalmente porque los correos de confirmación no llegan durante el desarrollo. Mi verificador de seguridad de Supabase gratuito tiene una regla para este ajuste, “Confirmación de correo desactivada”, y esta nota explica por qué compensa la fricción.
¿Qué hace la confirmación de correo en Supabase?
Cuando está activada, signUp crea el usuario pero no inicia una sesión. Supabase envía un enlace a la dirección, y el usuario solo puede iniciar sesión después de hacer clic en él. Cuando está desactivada, el usuario queda confirmado al instante y signUp devuelve una sesión. El ajuste está en la configuración de Auth del proyecto, en el proveedor de correo; en local es enable_confirmations bajo [auth.email] en supabase/config.toml.
¿Qué devolvió mi prueba con ella apagada y encendida?
En un stack local de Supabase (CLI 2.109.1, Auth v2.192.0) registré usuarios de prueba con la publishable key, una vez con la confirmación apagada y otra con ella encendida:
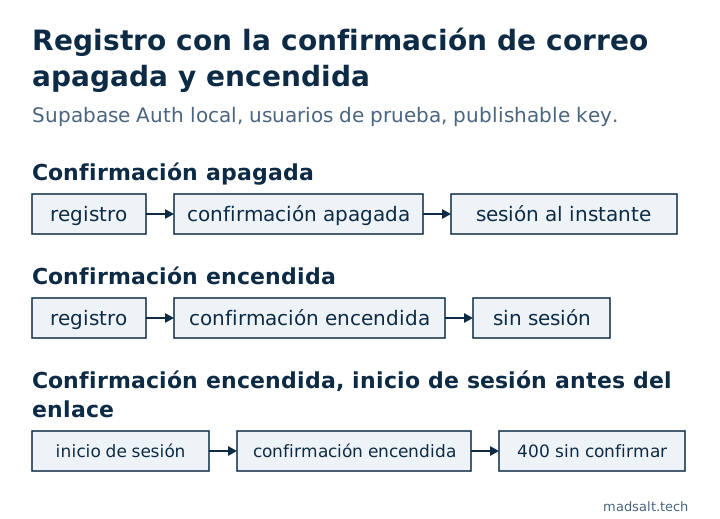
| Paso | Confirmación apagada | Confirmación encendida |
|---|---|---|
signUp con correo y contraseña |
200, devuelve sesión |
200, sin sesión |
| Iniciar sesión con la misma contraseña antes del enlace | funciona | 400 email_not_confirmed |
Así que, con la confirmación apagada, existe una cuenta operativa para cualquier dirección que alguien escriba, incluida una que pertenece a otra persona.
¿Por qué una dirección sin confirmar es un problema de seguridad?
Mucha lógica de las apps trata el correo como prueba de identidad:
- Invitaciones: un usuario invitado por correo se asocia a una cuenta por esa dirección. Si alguien ya la registró, hereda la invitación.
- Dominios de empresa: “todos los que tengan @client.com entran en el espacio de trabajo del cliente” solo funciona si la dirección se ha demostrado.
- Ocupación de cuentas: el verdadero propietario no puede registrarse después, porque la dirección ya está en uso.
- Soporte y recuperación: su equipo puede dar crédito a una solicitud porque llega “desde” una dirección conocida.
La confirmación no detiene a un atacante decidido, pero cierra el camino más fácil: reclamar una dirección que no controla.
¿Cómo mantener fluido el registro con ella activada?
- Configure su propio proveedor SMTP. El remitente integrado de Supabase no está pensado para producción: solo entrega a miembros del equipo del proyecto y actualmente permite 2 mensajes por hora, que es el motivo habitual de que los correos de confirmación “no lleguen”.
- Desactívela solo en el desarrollo local, donde
config.tomles independiente del de producción. - No escriba datos de perfil justo después de
signUp: con la confirmación activada todavía no hay sesión, así que la escritura se ejecuta comoanony no hace nada, sin avisar. Pase los campos ensignUp({ options: { data } })y deje que un trigger los copie, tratándolos como no fiables. Esa trampa está en mi lista de seguridad para apps Lovable.
Los demás ajustes de Auth que viven solo en el proyecto alojado y no en su repositorio, desde la protección contra contraseñas filtradas hasta MFA, se tratan en ¿es seguro Supabase?.
Si prefiere que una persona revise la aplicación entera y no solo un ajuste, hago una auditoría de alcance fijo con un veredicto de conservar, reparar o reescribir para cada parte.
Mi caso similar
Apliqué las migraciones de 1.170 proyectos públicos de Supabase a bases de datos nuevas: de los 568 que se ejecutaron sin errores, 134 (23,6 %) tenían una tabla con RLS desactivado que la clave pública podía leer y modificar. El método y las consultas están en el estudio de código abierto sobre Supabase.
¿No está seguro de que su flujo de registro sea seguro? Escríbame y revisaremos sus ajustes de autenticación.
¿Es seguro su flujo de registro?
Cuénteme lo que tiene ahora y lo que necesita. Le responderé con la opción que yo elegiría.
Escríbame