TL;DR
Med e-postbekreftelse av logger Supabase brukeren inn i det øyeblikket hen registrerer seg, med en adresse ingen har bevist at de eier. På den lokale stacken min ga registrering med bekreftelse av en økt med en gang; med den på ga den ingen økt, og innlogging svarte 400 email_not_confirmed til lenken var klikket. Alt appen din stoler på e-posten til, som invitasjoner, firmadomener eller passordtilbakestilling, hviler da på en adresse som kan tilhøre noen andre. Ha den på i produksjon.
“How to disable Supabase email confirmation” er et av de vanligste Supabase-søkene, vanligvis fordi bekreftelses-e-postene ikke kommer fram under utvikling. Den gratis Supabase-sikkerhetssjekken min har en regel for innstillingen, “E-postbekreftelse av”, og dette notatet forklarer hvorfor friksjonen er verdt det.
Hva gjør e-postbekreftelse i Supabase?
Når den er på, oppretter signUp brukeren, men starter ingen økt. Supabase sender en lenke til adressen, og brukeren kan logge inn først etter å ha klikket på den. Når den er av, er brukeren bekreftet med en gang, og signUp returnerer en økt. Innstillingen ligger i prosjektets Auth-innstillinger for e-postleverandøren; lokalt er det enable_confirmations under [auth.email] i supabase/config.toml.
Hva ga testen min med den av og på?
På en lokal Supabase-stack (CLI 2.109.1, Auth v2.192.0) registrerte jeg testbrukere med publishable key, én gang med bekreftelse av og én gang med den på:
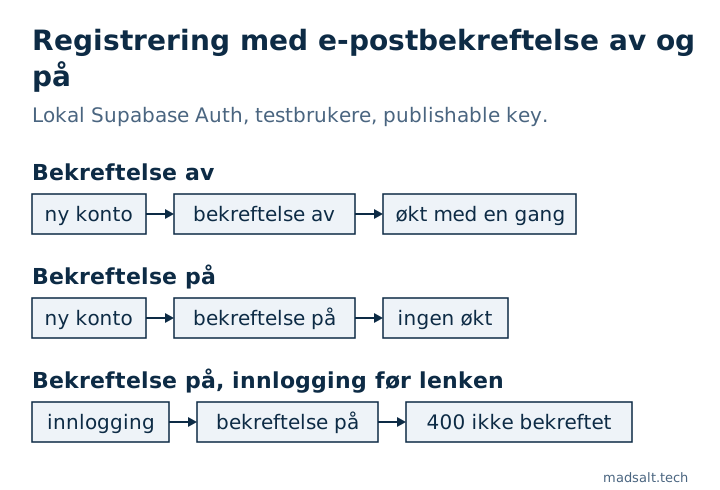
| Steg | Bekreftelse av | Bekreftelse på |
|---|---|---|
signUp med e-post og passord |
200, økt returnert |
200, ingen økt |
| Logg inn med samme passord før lenken er klikket | fungerer | 400 email_not_confirmed |
Med bekreftelse av finnes det altså en fungerende konto for enhver adresse noen skriver inn, også en adresse som tilhører en annen person.
Hvorfor er en ubekreftet adresse et sikkerhetsproblem?
Mye appenlogikk behandler e-posten som bevis på identitet:
- Invitasjoner: en bruker som er invitert på e-post, kobles til en konto via den adressen. Hvis noen allerede har registrert den, arver de invitasjonen.
- Firmadomener: “alle med @client.com blir med i kundens arbeidsområde” fungerer bare hvis adressen er bevist.
- Kontosquatting: den ekte eieren kan ikke registrere seg senere, fordi adressen er tatt.
- Support og gjenoppretting: teamet ditt kan stole på en forespørsel fordi den kommer “fra” en kjent adresse.
Bekreftelse stopper ikke en fast bestemt angriper, men den stenger den enkleste veien: å gjøre krav på en adresse du ikke kontrollerer.
Hvordan holder du registreringen smidig med den på?
- Sett opp din egen SMTP-leverandør. Supabases innebygde avsender er ikke ment for produksjon: den leverer bare til medlemmer av prosjektets team og tillater for tiden 2 meldinger i timen, som er den vanlige grunnen til at bekreftelses-e-poster “ikke kommer fram”.
- Slå den av bare i lokal utvikling, der
config.tomler adskilt fra produksjon. - Ikke skriv profildata rett etter
signUp: med bekreftelse på finnes det ingen økt ennå, så skrivingen kjører somanonog gjør stille ingenting. Send feltene isignUp({ options: { data } })og la en trigger kopiere dem, og behandle dem som ubetrodde. Den fallgruven står i sikkerhetsjekklisten min for Lovable-apper.
De andre Auth-innstillingene som bare finnes i det hostede prosjektet, ikke i repoet ditt, fra leaked password protection til MFA, er dekket i er Supabase trygt.
Hvis en person skal gå gjennom hele appen i stedet for én innstilling, gjør jeg en gjennomgang av appen med fast omfang med dommen behold, fiks eller skriv om for hver del.
Mitt tilsvarende tilfelle
Jeg kjørte migrasjonene til 1 170 offentlige Supabase-prosjekter på nye databaser: av de 568 som gikk rent gjennom hadde 134 (23,6 %) en tabell med RLS av som den offentlige nøkkelen kunne lese og endre. Metoden og spørringene står i studien av åpen kildekode-prosjekter på Supabase.
Usikker på om registreringsflyten er trygg? Skriv til meg, så sjekker vi autentiseringsinnstillingene dine.
Er registreringsflyten din trygg?
Fortell meg hva du har nå og hva du trenger. Jeg svarer med alternativet jeg selv ville valgt.
Skriv til meg