TL;DR
Áno, platforma je bezpečná: Supabase má certifikácie SOC 2 Type 2 a ISO 27001, šifruje dáta v pokoji pomocou AES-256 a pri prenose pomocou TLS a od tarifu Team vyššie podpisuje zmluvy HIPAA. Váš projekt je iná otázka. Podľa modelu zdieľanej zodpovednosti Supabase sú prístup k tabuľkám, API kľúče a nastavenia autentifikácie vaše a platforma robí presne to, čo tieto nastavenia hovoria. Na mojej lokálnej testovacej tabuľke jedno nastavenie rozhodlo, či verejný kľúč dostal 0 riadkov, alebo všetky 3.
Som Denys, full-stack a AI inžinier, a väčšina aplikácií, ktoré stavím alebo opravujem, beží na Supabase. Klienti sa pýtajú „je Supabase bezpečný?“, keď myslia „sú moje dáta v bezpečí?“. To sú dve rôzne odpovede, takže ich tento článok berie jednu po druhej.
Je platforma Supabase bezpečná?
Stranu platformy auditujú tretie strany. Z bezpečnostnej stránky a bezpečnostnej dokumentácie Supabase, čítané 23. októbra 2026:
| Kontrola | Čo Supabase uvádza |
|---|---|
| SOC 2 Type 2 | Auditované každý rok; správa je k dispozícii zákazníkom tarifov Team a Enterprise |
| ISO 27001 | Certifikované; certifikát je k dispozícii zákazníkom tarifov Team a Enterprise |
| HIPAA | Podporované s podpísanou zmluvou Business Associate Agreement a doplnkom HIPAA, tarif Team a vyššie |
| Šifrovanie | AES-256 v pokoji, TLS pri prenose; prístupové tokeny a kľúče sú šifrované aj na úrovni aplikácie |
| Zálohy | Denne pri platených projektoch; Point in Time Recovery ako doplnok od tarifu Pro |
| Umiestnenie dát | Databáza, Auth a Storage zostávajú v regióne AWS, ktorý si vyberiete |
Nič z toho nechráni tabuľku, ktorú ste nechali otvorenú. Sprievodca SOC 2 to hovorí jasne: súlad Supabase s predpismi sa neprenáša na nič mimo jeho kontroly.
Čo je vaša časť?
Model zdieľanej zodpovednosti Supabase uvádza, čo je vždy vaše: váš účet, správa prístupu k databáze a jej tabuľkám, vaše dáta a uplatňovanie bezpečnostných kontrol vrátane varovaní, ktoré dvíha Security Advisor. V praxi to sú štyri vrstvy nastavení:
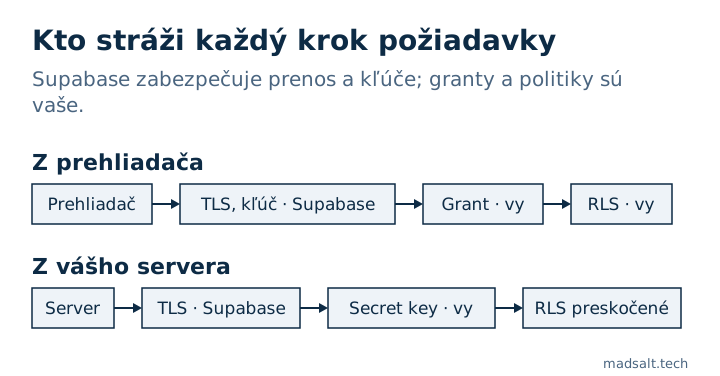
- Kto sa môže dotknúť tabuľky. Granty rozhodujú, či sa
anonaauthenticatedk tabuľke vôbec dostanú. Politiky RLS rozhodujú, k akým riadkom. - Ktorý kľúč kam patrí. Publishable key je verejný zámerne, secret key obchádza RLS. Porovnal som ich v článku Supabase anon key vs service role key.
- Nastavenia autentifikácie. Potvrdenie e-mailu, leaked password protection (tarif Pro a vyššie), minimálna dĺžka hesla, MFA, redirect URL, CAPTCHA.
- Všetko okolo databázy. Storage buckety a ich politiky, funkcie
SECURITY DEFINER, Edge Functions používajúce secret key a to, ktoré schémy Data API vystavuje.
Koľko zmení jedno nastavenie?
Rovnakú požiadavku som poslal na jednu tabuľku o troch fiktívnych objednávkach na lokálnom Supabase (CLI 2.109.1, Postgres 17.6, PostgREST 14.14) s publishable key, ako to robí prehliadač:
| Nastavenie tabuľky | Čo dostal verejný kľúč |
|---|---|
| RLS vypnuté | Všetky 3 riadky a vloženie vrátilo 201 Created |
| RLS zapnuté, bez politiky | [] |
RLS zapnuté, politika using (true) |
Všetky 3 riadky |
Bez grantu pre anon |
42501 permission denied |
Rovnaká platforma, rovnaké šifrovanie, rovnaké certifikácie. Rozdiel je jeden riadok SQL. Preto „bezpečná platforma“ a presakujúca aplikácia nie sú v rozpore: CVE-2025-48757 našlo 170 z 1 645 ukážkových aplikácií z Lovable, ktoré vydávali dáta verejnému kľúču, všetky na tej istej auditovanej platforme.
Je Supabase v predvolenom stave čoraz bezpečnejší?
Áno, po krokoch. Changelog Supabase z 28. apríla 2026 uvádza prepínač RLS zapnuté v predvolenom stave, štítok o vystavení Data API, jemné granty po tabuľkách a obmedzenie výpisu schém. Najväčší krok prichádza 30. októbra 2026: nové tabuľky v existujúcich projektoch prestanú automaticky dostávať granty Data API, takže zabudnutá tabuľka vráti 42501 namiesto svojich riadkov. Existujúce tabuľky si granty ponechajú, takže to nič, čo je už otvorené, neopraví. Staršie kľúče anon a service_role sa tiež do konca roka 2026 rušia v prospech publishable a secret kľúčov; nový secret key odmieta požiadavky z prehliadača.
Čo ďalšie prepnutie pokazí a ako projekt skontrolovať vopred: Supabase 30. októbra: zmena grantov a čo prestane fungovať.
Ako skontrolovať vlastný projekt?
Začnite vlastným Security Advisor od Supabase a opravte každé varovanie. Potom skontrolujte, čo nepokrýva:
- Spustite bezplatnú Kontrolu zabezpečenia Supabase. Pripojí sa len na čítanie a ohodnotí projekt podľa 46 pravidiel zmapovaných na OWASP Top 10:2025: RLS, politiky, views, funkcie, granty, storage a nastavenia autentifikácie, s opravným SQL ku každému nálezu.
- Testujte s dvoma používateľmi v dvoch firmách. Žiadny skener nevie, ktoré riadky komu patria; test je v mojom checkliste bezpečnosti aplikácie z Lovable.
- Ak má vaša aplikácia roly a obrazovku oprávnení, dokážte, že každé políčko oprávnenia robí, čo hovorí, ako v článku ako testovať Supabase RLS.
Takže: Supabase je bezpečné miesto na uloženie dát a dáva vám nástroje, ako ich udržať súkromné. Či súkromné zostanú, sa rozhoduje vo vašej schéme a vašich nastaveniach.
Zvažujete Supabase pre projekt?
Rád porovnám skúsenosti, čo nastaviť ako prvé. Bez ponuky.
Ozvite sa