Trumpai
Kai el. pašto patvirtinimas išjungtas, Supabase naudotoją prijungia tą akimirką, kai jis užsiregistruoja, su adresu, kurio priklausymo niekas neįrodė. Mano vietinėje aplinkoje registracija su išjungtu patvirtinimu iškart grąžino sesiją; su įjungtu sesijos negrąžino, o prisijungimas atsakė 400 email_not_confirmed, kol nuoroda nebuvo paspausta. Viskas, kuo jūsų programa pasitiki el. paštu, pavyzdžiui, kvietimai, įmonės domenai ar slaptažodžio atkūrimas, tada remiasi adresu, kuris gali priklausyti kam nors kitam. Gamyboje laikykite jį įjungtą.
„Kaip išjungti Supabase el. pašto patvirtinimą” yra viena dažniausių Supabase paieškų, paprastai todėl, kad kūrimo metu patvirtinimo laiškai neateina. Mano nemokamas Supabase saugos tikrintuvas turi šio nustatymo taisyklę „El. pašto patvirtinimas išjungtas”, o ši pastaba paaiškina, kodėl verta kęsti nepatogumą.
Ką el. pašto patvirtinimas daro Supabase?
Kai jis įjungtas, signUp sukuria naudotoją, bet nepradeda sesijos. Supabase išsiunčia į adresą nuorodą, ir naudotojas gali prisijungti tik ją paspaudęs. Kai išjungtas, naudotojas patvirtinamas iškart, o signUp grąžina sesiją. Nustatymas yra projekto Auth nustatymuose el. pašto teikėjui; vietoje tai enable_confirmations skiltyje [auth.email] faile supabase/config.toml.
Ką grąžino mano testas su juo išjungtu ir įjungtu?
Vietiniame Supabase (CLI 2.109.1, Auth v2.192.0) su publishable key registravau testinius naudotojus, kartą su išjungtu patvirtinimu ir kartą su įjungtu:
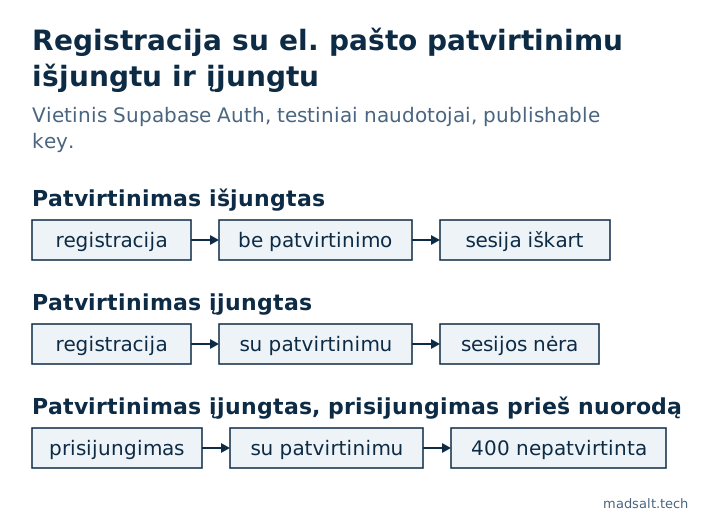
| Žingsnis | Patvirtinimas išjungtas | Patvirtinimas įjungtas |
|---|---|---|
signUp su el. paštu ir slaptažodžiu |
200, sesija grąžinta |
200, sesijos nėra |
| Prisijungimas tuo pačiu slaptažodžiu prieš paspaudžiant nuorodą | veikia | 400 email_not_confirmed |
Taigi su išjungtu patvirtinimu veikianti paskyra egzistuoja bet kuriam adresui, kurį kas nors įves, įskaitant adresą, priklausantį kitam žmogui.
Kodėl nepatvirtintas adresas yra saugos problema?
Daug programų logikos el. paštą laiko tapatybės įrodymu:
- Kvietimai: el. paštu pakviestas naudotojas su paskyra susiejamas pagal tą adresą. Jei kas nors jį jau užregistravo, jis paveldi kvietimą.
- Įmonės domenai: „visi su @client.com prisijungia prie kliento darbo erdvės” veikia tik jei adresas įrodytas.
- Paskyros užėmimas: tikrasis savininkas vėliau negali užsiregistruoti, nes adresas užimtas.
- Palaikymas ir atkūrimas: jūsų komanda gali patikėti užklausa, nes ji ateina tarsi iš žinomo adreso.
Patvirtinimas neapsaugo nuo ryžtingo užpuoliko, bet uždaro lengviausią kelią: pasisavinti adresą, kurio nekontroliuojate.
Kaip išlaikyti sklandžią registraciją su įjungtu patvirtinimu?
- Prijunkite savo SMTP teikėją. Supabase įmontuotas siuntėjas nėra skirtas gamybai: jis pristato tik projekto komandos nariams ir šiuo metu leidžia 2 laiškus per valandą, o tai įprasta priežastis, kodėl patvirtinimo laiškai „neateina”.
- Išjunkite jį tik vietiniame kūrime, kur
config.tomlatskiras nuo gamybos. - Nerašykite profilio duomenų iškart po
signUp: su įjungtu patvirtinimu sesijos dar nėra, todėl įrašas vykdomas kaipanonir tyliai nieko nedaro. Perduokite laukus persignUp({ options: { data } })ir leiskite trigeriui juos nukopijuoti, laikydami nepatikimais. Šie spąstai aprašyti mano Lovable programos saugos sąraše.
Kiti Auth nustatymai, esantys tik talpinamame projekte, o ne jūsų repozitorijoje, nuo nutekėjusių slaptažodžių apsaugos iki MFA, aprašyti straipsnyje ar Supabase saugus.
Jei visą programėlę turėtų peržiūrėti žmogus, o ne tik vienas nustatymas, atlieku fiksuotos apimties programėlės auditą – kiekvienai daliai pateikiu verdiktą: palikti, taisyti ar perrašyti.
Mano panašus atvejis
Pritaikiau 1 170 viešų Supabase projektų migracijas švarioms duomenų bazėms: iš 568, kurios veikė be klaidų, 134 (23,6 %) turėjo lentelę su išjungtu RLS, kurią viešasis raktas galėjo skaityti ir keisti. Metodas ir užklausos pateikti atvirojo kodo Supabase tyrime.
Nesate tikri, kad jūsų registracijos eiga saugi? Parašykite man, ir patikrinsime autentifikacijos nustatymus.
Ar jūsų registracijos eiga saugi?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man