TL;DR
Při vypnutém potvrzení e-mailu Supabase přihlásí uživatele v okamžiku registrace, s adresou, o které nikdo neprokázal, že mu patří. Na mém lokálním stacku vrátila registrace při vypnutém potvrzení rovnou session; při zapnutém nevrátila žádnou session a přihlášení odpovídalo 400 email_not_confirmed, dokud se neklikne na odkaz. Cokoli, u čeho vaše aplikace důvěřuje e-mailu, například pozvánky, firemní domény nebo obnovení hesla, pak stojí na adrese, která může patřit někomu jinému. V produkci ho nechte zapnuté.
„Jak vypnout potvrzení e-mailu v Supabase“ je jedno z nejčastějších hledání o Supabase, obvykle proto, že potvrzovací e-maily při vývoji nedorazí. Můj bezplatný bezpečnostní checker pro Supabase má pro toto nastavení pravidlo „Potvrzení e-mailu vypnuté“ a tato poznámka vysvětluje, proč to drobné tření stojí za to.
Co dělá potvrzení e-mailu v Supabase?
Když je zapnuté, signUp vytvoří uživatele, ale nezahájí session. Supabase pošle na adresu odkaz a uživatel se může přihlásit teprve po kliknutí na něj. Když je vypnuté, uživatel je potvrzen hned a signUp vrátí session. Nastavení je v Auth settings projektu u poskytovatele e-mailu; lokálně je to enable_confirmations v sekci [auth.email] v supabase/config.toml.
Co vrátil můj test při vypnutém a zapnutém potvrzení?
Na lokálním stacku Supabase (CLI 2.109.1, Auth v2.192.0) jsem s publishable key zaregistroval testovací uživatele, jednou s vypnutým a jednou se zapnutým potvrzením:
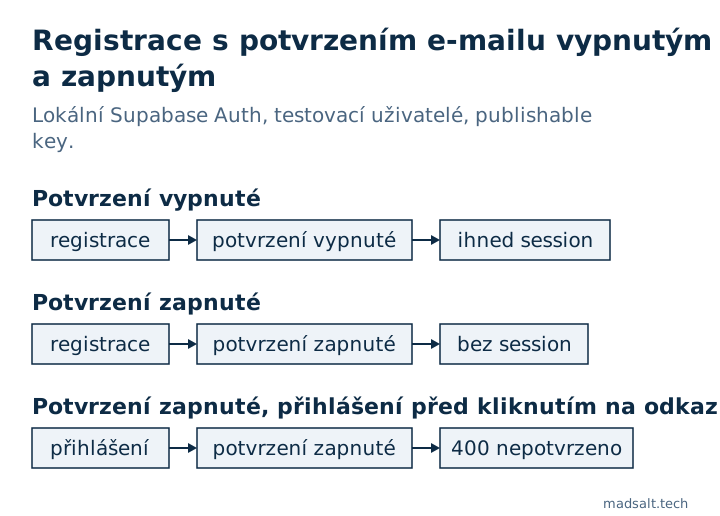
| Krok | Potvrzení vypnuté | Potvrzení zapnuté |
|---|---|---|
signUp s e-mailem a heslem |
200, vrácená session |
200, bez session |
| Přihlášení stejným heslem před kliknutím na odkaz | funguje | 400 email_not_confirmed |
Takže při vypnutém potvrzení existuje funkční účet pro jakoukoli adresu, kterou někdo napíše, včetně adresy, která patří jinému člověku.
Proč je nepotvrzená adresa bezpečnostní problém?
Spousta logiky aplikací bere e-mail jako důkaz identity:
- Pozvánky: uživatel pozvaný e-mailem se k účtu přiřadí podle adresy. Pokud ji už někdo zaregistroval, pozvánku zdědí.
- Firemní domény: „každý s @client.com se připojí k pracovnímu prostoru klienta“ funguje, jen pokud byla adresa prokázána.
- Zabrání účtu: skutečný majitel se pak nemůže zaregistrovat, protože adresa je obsazená.
- Podpora a obnova: váš tým může věřit požadavku, protože přichází „z“ známé adresy.
Potvrzení neodradí odhodlaného útočníka, ale uzavře nejsnazší cestu: přivlastnit si adresu, kterou neovládáte.
Jak udržet registraci plynulou, když je potvrzení zapnuté?
- Nastavte vlastního poskytovatele SMTP. Vestavěný odesílač Supabase není určený pro produkci: doručuje jen členům týmu projektu a aktuálně povoluje 2 zprávy za hodinu, což je obvyklý důvod, proč potvrzovací e-maily „nedorazí“.
- Vypněte ho jen v lokálním vývoji, kde je
config.tomloddělený od produkce. - Nezapisujte data profilu hned po
signUp: při zapnutém potvrzení ještě není session, takže zápis běží jakoanona tiše nic neudělá. Předejte pole vsignUp({ options: { data } })a nechte je zkopírovat triggerem, přičemž je berte jako nedůvěryhodná. Tuto past popisuje můj checklist zabezpečení aplikace z Lovable.
Další nastavení Auth, která existují jen v hostovaném projektu, ne ve vašem repozitáři, od leaked password protection po MFA, jsou v článku je Supabase bezpečný.
Pokud má celou aplikaci projít člověk, a ne jen jedno nastavení, nabízím audit aplikace s pevně daným rozsahem s verdiktem ponechat, opravit, nebo přepsat pro každou část.
Můj podobný případ
Aplikoval jsem migrace 1 170 veřejných projektů Supabase na čerstvé databáze: z 568, které proběhly bez chyby, mělo 134 (23,6 %) tabulku s vypnutým RLS, kterou veřejný klíč uměl číst a měnit. Metoda a dotazy jsou v open-source studii Supabase.
Nejste si jisti, že je váš registrační postup bezpečný? Napište mi a zkontrolujeme nastavení autentizace.
Je váš registrační postup bezpečný?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi