TL;DR
Vzal som 1 170 verejných repozitárov na GitHube, ktoré uchovávajú migrácie Supabase, každú z nich som aplikoval na čerstvú databázu Supabase v offline sandboxe a spustil som rovnakých 15 databázových pravidiel, aké môj bezplatný checker spúšťa na živých projektoch. 568 projektov sa aplikovalo bez chyby: 15 624 tabuliek v public. 134 z nich (23,6 %) má aspoň jednu tabuľku s vypnutým RLS, ktorú verejný kľúč vie čítať aj meniť. 8,8 % má politiku, ktorá odhlásenému návštevníkovi dovolí upraviť alebo zmazať ľubovoľný riadok, 10,9 % mu dovolí vložiť čokoľvek a 12,0 % vystavuje view, ktoré obchádza RLS. Projekty vytvorené v Lovable nechávajú menej tabuliek bez RLS (9,1 %), ale true píšu do politík dva- až trikrát častejšie. Na projekte vytvorenom po zmene Supabase z 30. októbra nechajú rovnaké migrácie otvorených 3,6 % namiesto 22,7 %. Tri SQL dotazy na konci ukážu, ako na tom je váš projekt.
Väčšina rád o bezpečnosti Supabase hovorí to isté: zapnite RLS, napíšte politiky, skontrolujte Advisor. Chcel som vedieť, ako často sa v skutočných projektoch naozaj pomýlia, a to merané zakaždým rovnako, nie z hŕstky appiek, ktoré ľudia postnú na Reddite. Verejný GitHub má tisíce projektov Supabase s celou históriou migrácií, tak som postavil každý, ktorý sa dalo, a pozrel som sa na databázu, ktorú migrácie zanechajú.
Ako som otestoval 568 projektov?
Na GitHube som hľadal SQL súbory v supabase/migrations, ktoré obsahujú create table, rozdelené podľa veľkosti súboru, aby som obišiel limit vyhľadávania. Vyšlo 8 914 repozitárov, bez forkov. Z nich som vzal pevnú pseudonáhodnú vzorku, zoradenú podľa hashu názvu repozitára, a z každého som stiahol len priečinok s migráciami a package.json.
| Krok | Projekty |
|---|---|
| Repozitáre s migráciami Supabase (vyhľadávanie kódu na GitHube, 7. novembra 2026) | 8 914 |
| Stiahnutá vzorka | 1 170 |
| Zmerané, po odstránení presných duplikátov | 1 168 |
| Šablóny a vlastné repozitáre Supabase odstránené | 9 |
| Migrácie, ktoré na čerstvej databáze skončia chybou | 567 |
Žiadne tabuľky v public |
8 |
| Používajú automatický RLS trigger Supabase (vylúčené, pozri limity) | 16 |
| Analyzované | 568 |
Každý projekt bežal vo vlastnej čerstvej databáze v kontajneri Dockeru bez prístupu k sieti, postavenej z dumpu lokálneho stacku Supabase (CLI 2.109.1, Postgres 17.6, so skutočnými schémami auth a storage). Migrácie bežali v poradí podľa názvov súborov ako rola postgres, ktorá na Supabase nie je superuser a ktorú používa aj supabase db push. Nič z repozitára nikdy nebežalo mimo toho kontajnera.
Na výslednej databáze som spustil katalógové dotazy a 15 databázových pravidiel môjho bezpečnostného checkera Supabase, bez úprav. Nastavenia, ktoré žijú mimo databázy, napríklad potvrdenie e-mailu alebo ochrana pred uniknutými heslami, sa z migrácií nedajú vidieť, a tak tieto pravidlá chýbajú.
Takmer polovica projektov skončí chybou skôr, než dobehne posledná migrácia. Zvyčajné príčiny sú seed dáta, ktoré odkazujú na používateľov existujúcich len v autorovom projekte, objekty vytvorené ručne v dashboarde a neskôr použité, a migrácie, ktoré na čistej databáze nikdy nefungovali. Uvádzam len projekty, ktoré sa aplikovali bez chyby.
Čo som zistil?
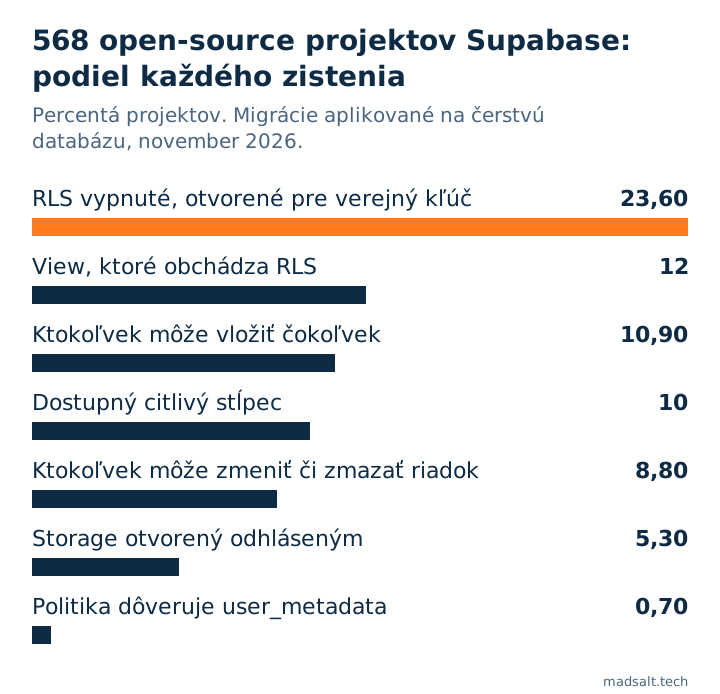
| Zistenie | Všetky (568) | Vytvorené v Lovable (66) | Ostatné (502) |
|---|---|---|---|
| Aspoň jedna tabuľka s vypnutým RLS, ktorú verejný kľúč vie čítať a meniť | 23,6 % | 9,1 % | 25,5 % |
Politika dovolí odhláseným návštevníkom upraviť alebo zmazať ľubovoľný riadok (using (true)) |
8,8 % | 15,2 % | 8,0 % |
Politika dovolí odhláseným návštevníkom vložiť čokoľvek (with check (true)) |
10,9 % | 28,8 % | 8,6 % |
View v public, ktoré obchádza RLS svojich tabuliek |
12,0 % | 7,6 % | 12,5 % |
| Storage politika otvorená odhláseným návštevníkom | 5,3 % | 12,1 % | 4,4 % |
| Stĺpec s citlivo vyzerajúcim názvom dostupný cez API | 10,0 % | 16,7 % | 9,2 % |
Politika, ktorá dôveruje user_metadata |
0,7 % | 0 % | 0,8 % |
Zo všetkých 15 624 tabuliek má 8,5 % vypnuté RLS. Znie to málo, kým nezačnete rátať po projektoch: jedna appka zo štyroch má aspoň jednu takú tabuľku a pri predvolených grantoch, aké Supabase používal do 30. októbra 2026, vie verejný kľúč čítať aj zapisovať každý jej riadok.
Tabuľky, pre ktoré nikto nezapol RLS
V každom z piatich projektov, ktoré som otvoril ručne, nijaká migrácia nikdy nespustila alter table … enable row level security na otvorenej tabuľke. Jeden projekt mal 31 tabuliek a RLS na žiadnej z nich. Čo tieto tabuľky držia, sa líši: číselníky ako krajiny, ale aj počítadlá, udalosti, predaje a profily. Poznámka RLS disabled in public vysvetľuje, čo varovanie Advisoru znamená a ako ho zatvoriť bez pokazenia appky.
Politiky, ktoré hovoria true
Politika s using (true) na update alebo delete znamená, že každý návštevník s vaším verejným kľúčom môže zmeniť alebo zmazať každý riadok. Aspoň jednu má 8,8 % projektov. with check (true) na insert je častejšie, 10,9 %, a niekedy zámerné, napríklad pri waitliste alebo kontaktnom formulári. Počítal som len doslovné true: politika, ktorá volá pomocnú funkciu ako is_member(team_id), je strážená vo vnútri funkcie, takže v týchto číslach nie je. Poznámka o using (true) ukazuje, ako rozoznať zámerný prípad od nehody.
Views, ktoré obchádzajú RLS
View v public beží s právami svojho vlastníka, ak nebolo vytvorené so security_invoker = true, takže vráti riadky, ktoré by politiky samotnej tabuľky skryli. Aspoň jedno takéto view má 12,0 % projektov.
Sú projekty vytvorené v Lovable horšie?
Nie tak, ako som čakal. Projekt som počítal ako vytvorený v Lovable, keď jeho package.json uvádza lovable-tagger alebo aspoň polovica jeho migračných súborov nesie Lovable názvy v tvare <timestamp>_<uuid>.sql. Takéto projekty nechávajú menej tabuliek bez RLS, 9,1 % oproti 25,5 %. Do politík však píšu true oveľa častejšie: 15,2 % dovolí komukoľvek upraviť alebo zmazať riadky, 28,8 % dovolí komukoľvek vkladať a 12,1 % otvára storage politiku odhláseným návštevníkom. Bez chyby sa aplikovalo len 66 projektov z Lovable, zatiaľ čo 152 skončilo chybou, často na seed dátach pre vlastných používateľov autora, takže stĺpec Lovable ber ako smer, s odchýlkou zhruba osem bodov na každú stranu.
Opraví to zmena z 30. októbra?
Breaking change Supabase prestáva dávať novým tabuľkám v public automatické granty pre roly API; čo to kazí, som testoval v tomto článku. 433 projektov som spustil druhýkrát s novými predvolenými hodnotami, tak ako začína projekt vytvorený po prepnutí. 194 z nich sa aplikovalo bez chyby oba razy.
| Rovnakých 194 projektov | Staré predvolené hodnoty | Nové predvolené hodnoty |
|---|---|---|
| Aspoň jedna tabuľka s vypnutým RLS, ktorú verejný kľúč vie čítať a meniť | 44 (22,7 %) | 7 (3,6 %) |
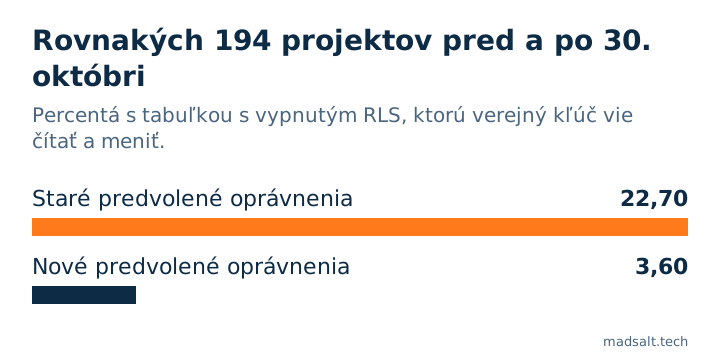
Takže áno, pri nových tabuľkách to zatvorí väčšinu medzery: tabuľka, ktorej nikto nedal grant, je nedostupná, s RLS aj bez neho. Sedem projektov, ktoré ostávajú otvorené, dáva rolám API prístup samo vo svojich migráciách, čo starú expozíciu hneď vráti. A prepnutie mení len to, čo dostanú nové tabuľky: projekt, ktorý už má otvorenú tabuľku, ju má otvorenú naďalej, takže prvý dotaz nižšie platí na každom existujúcom projekte.
Ako som sa uistil, že čísla sedia?
Skôr než som akémukoľvek výsledku uveril, postavil som testovací projekt so šiestimi nastraženými problémami (tabuľka s vypnutým RLS, politiky using (true), view bez security_invoker, funkcia security definer, ktorú môže volať ktokoľvek, politika čítajúca user_metadata, verejný bucket s anonymným nahrávaním) a dvoma správne zabezpečenými tabuľkami. Pipeline musela nájsť všetkých šesť a ani jednu z dvoch. Prvé behy to nezvládli: pravidlá potrebujú zoznam schém API, ktorý živý projekt poskytuje a sandbox nie, a admin rola sandboxu vypisovala v politikách uid() namiesto auth.uid(), čím bezpečné politiky vyzerali otvorene. Oboje je opravené, všetky projekty som zmeral znova a vzorky každého zistenia som otvoril ručne.
Čo táto štúdia nevidí
- Migrácie nie sú živá databáza. Čokoľvek zmenené v dashboarde a nikdy nezapísané do migrácie tu nie je vidieť, v oboch smeroch.
- Projekty, ktoré zverejňujú migrácie na GitHube, nie sú všetky projekty Supabase. Mnohé sú výukové a vedľajšie projekty.
- Takmer polovica vzorky sa neaplikovala bez chyby a v číslach nie je. Takéto projekty môžu byť bezpečnejšie aj menej bezpečné.
- Projekty, ktoré zapli automatický RLS trigger Supabase, majú RLS na nových tabuľkách bez toho, že by to hovorila nejaká migrácia. Vylúčil som 16, ktoré ho spomínajú; ďalšie ho môžu používať bez stopy vo svojich súboroch.
- Názvy repozitárov nezverejňujem. Dáta pochádzajú z verejných, neosobných informácií podľa výskumnej klauzuly Acceptable Use Policies GitHubu.
Ako skontrolovať vlastný projekt?
Spustite tieto dotazy v SQL Editore. Každý na mojom testovacom projekte vrátil presne nastražený problém a nič iné.
Tabuľky s vypnutým RLS a či sa k nim verejný kľúč dostane:
select c.relname as table_name,
       has_table_privilege('anon', c.oid, 'select') as anon_can_read,
       has_table_privilege('anon', c.oid, 'insert,update,delete') as anon_can_write
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind in ('r', 'p') and not c.relrowsecurity
order by 1;
Politiky, ktoré dovolia odhláseným návštevníkom zapisovať bez akejkoľvek podmienky:
select tablename, policyname, cmd, roles
from pg_policies
where schemaname = 'public'
  and cmd in ('INSERT', 'UPDATE', 'DELETE', 'ALL')
  and roles && array['anon', 'public']::name[]
  and (qual = 'true' or with_check = 'true')
order by 1, 2;
Views, ktoré obchádzajú RLS:
select c.relname as view_name
from pg_class c
join pg_namespace n on n.oid = c.relnamespace
where n.nspname = 'public' and c.relkind = 'v'
  and not exists (
    select 1 from unnest(coalesce(c.reloptions, '{}')) as o
    where o ~* '^security_invoker=(true|on|yes|1)$'
  )
order by 1;
Prázdny výsledok pri všetkých troch je dobrý začiatok, nie potvrdenie, že je všetko v poriadku. Prvý dotaz pokrýva ako zapnúť RLS, druhý príklady RLS politík a ako testovať RLS ukazuje, ako dokázať, že jeden používateľ nevie čítať riadky iného. Pre širší obraz pozrite je Supabase bezpečný a bezpečnostný checklist pre aplikácie z Lovable.
Môj podobný prípad
Pri stavbe evidencie času pre audítorskú firmu som našiel 4 chyby, ktoré nezobrazila žiadna obrazovka, okrem iného dôverného klienta unikajúceho cez súčty v prehľadoch a počty štítkov. Každé prístupové pravidlo je teraz v databáze a testuje sa pred každým nasadením; celý príbeh je v prípadovej štúdii audítorskej firmy.
Chcete vedieť, kde je váš vlastný projekt? Napíšte mi a skontrolujeme ho rovnakým spôsobom.
Kde je váš projekt?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte miZdroje
- Vyhľadávanie kódu a dáta repozitárov na GitHube, 7. novembra 2026; vzorka a pipeline popísané vyššie.
- Supabase, Securing your API: default privileges, čítané 7. novembra 2026.
- Supabase, Breaking change: tables not exposed to the Data and GraphQL API automatically.
- Supabase, Event triggers: automatically enable RLS.
- GitHub, Acceptable Use Policies, section 7.