Kurz gesagt
Ist die E-Mail-Bestätigung aus, meldet Supabase einen Nutzer im Moment der Registrierung an, mit einer Adresse, deren Besitz niemand belegt hat. Auf meinem lokalen Stack lieferte die Registrierung ohne Bestätigung sofort eine Session; mit Bestätigung lieferte sie keine Session, und die Anmeldung antwortete 400 email_not_confirmed, bis der Link geklickt war. Alles, wofür Ihre App der E-Mail vertraut, etwa Einladungen, Firmendomains oder Passwort-Resets, ruht dann auf einer Adresse, die jemand anderem gehören kann. Lassen Sie sie in Produktion an.
“How to disable Supabase email confirmation” gehört zu den häufigsten Supabase-Suchen, meist weil Bestätigungs-E-Mails in der Entwicklung nicht ankommen. Mein kostenloser Supabase-Sicherheitscheck hat für die Einstellung eine Regel, “E-Mail-Bestätigung aus”, und diese Notiz erklärt, warum die Reibung sich lohnt.
Was macht die E-Mail-Bestätigung in Supabase?
Ist sie an, legt signUp den Nutzer an, startet aber keine Session. Supabase schickt einen Link an die Adresse, und der Nutzer kann sich erst nach dem Klick anmelden. Ist sie aus, ist der Nutzer sofort bestätigt, und signUp liefert eine Session. Die Einstellung steht in den Auth-Einstellungen des Projekts beim E-Mail-Provider; lokal ist es enable_confirmations unter [auth.email] in supabase/config.toml.
Was lieferte mein Test mit aus und an?
Auf einem lokalen Supabase-Stack (CLI 2.109.1, Auth v2.192.0) registrierte ich Testnutzer mit dem publishable key, einmal ohne Bestätigung und einmal mit:
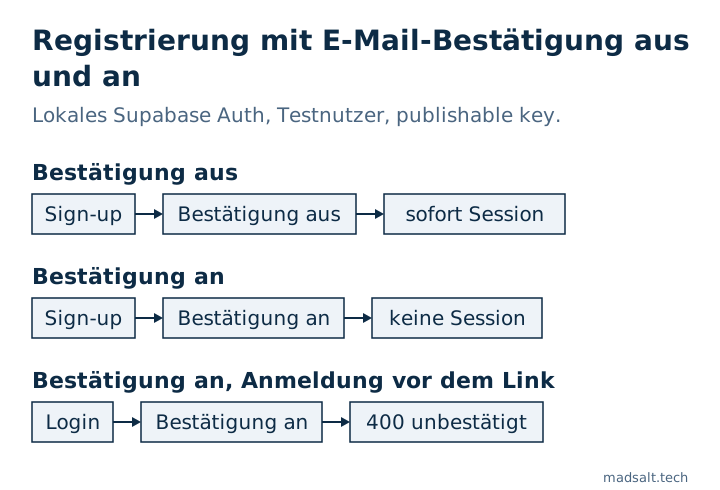
| Schritt | Bestätigung aus | Bestätigung an |
|---|---|---|
signUp mit E-Mail und Passwort |
200, Session geliefert |
200, keine Session |
| Anmeldung mit demselben Passwort vor dem Klick auf den Link | funktioniert | 400 email_not_confirmed |
Ohne Bestätigung existiert also ein funktionierendes Konto für jede Adresse, die jemand eintippt, auch für die Adresse einer anderen Person.
Warum ist eine unbestätigte Adresse ein Sicherheitsproblem?
Viel App-Logik behandelt die E-Mail als Identitätsnachweis:
- Einladungen: Ein per E-Mail eingeladener Nutzer wird über diese Adresse einem Konto zugeordnet. Hat sie schon jemand registriert, erbt er die Einladung.
- Firmendomains: “Jeder mit @client.com kommt in den Workspace des Kunden” funktioniert nur, wenn die Adresse belegt wurde.
- Account Squatting: Der echte Besitzer kann sich später nicht registrieren, weil die Adresse vergeben ist.
- Support und Wiederherstellung: Ihr Team vertraut einer Anfrage womöglich, weil sie “von” einer bekannten Adresse kommt.
Die Bestätigung hält keinen entschlossenen Angreifer auf, schließt aber den einfachsten Weg: eine Adresse zu beanspruchen, die man nicht kontrolliert.
Wie bleibt die Registrierung mit Bestätigung reibungslos?
- Richten Sie einen eigenen SMTP-Provider ein. Der integrierte Versand von Supabase ist nicht für Produktion gedacht: Er liefert nur an Mitglieder des Projektteams und erlaubt derzeit 2 Nachrichten pro Stunde, und das ist der übliche Grund, warum Bestätigungs-E-Mails “nicht ankommen”.
- Schalten Sie sie nur in der lokalen Entwicklung aus, wo
config.tomlvon Produktion getrennt ist. - Schreiben Sie keine Profildaten direkt nach
signUp: Mit Bestätigung gibt es noch keine Session, der Schreibzugriff läuft also alsanonund tut stillschweigend nichts. Übergeben Sie die Felder insignUp({ options: { data } })und lassen Sie einen Trigger sie kopieren, als nicht vertrauenswürdige Daten behandelt. Diese Falle steht in meiner Sicherheits-Checkliste für Lovable-Apps.
Die übrigen Auth-Einstellungen, die nur im gehosteten Projekt liegen und nicht in Ihrem Repo, vom Schutz vor geleakten Passwörtern bis MFA, behandelt Wie sicher ist Supabase.
Soll ein Mensch die ganze App durchgehen statt nur eine Einstellung, biete ich ein App-Audit mit festem Umfang an, mit dem Urteil behalten, reparieren oder neu schreiben für jeden Teil.
Mein ähnlicher Fall
Ich habe die Migrationen von 1.170 öffentlichen Supabase-Projekten auf frische Datenbanken angewendet: Von den 568, die sauber durchliefen, hatten 134 (23,6 %) eine Tabelle mit ausgeschaltetem RLS, die der öffentliche Schlüssel lesen und ändern konnte. Methode und Abfragen stehen in der Open-Source-Supabase-Studie.
Unsicher, ob Ihr Registrierungsablauf sicher ist? Schreiben Sie mir, und wir prüfen Ihre Auth-Einstellungen.
Ist Ihr Registrierungsablauf sicher?
Schreiben Sie mir, was Sie jetzt haben und was Sie brauchen. Ich antworte mit der Option, die ich wählen würde.
Schreiben Sie mir