TL;DR
Supabase podporuje aplikácie v súlade s GDPR a ponúka zmluvu o spracúvaní osobných údajov (DPA), ale vašu aplikáciu v súlade neurobí. Región, ktorý zvolíte, drží databázu Postgres, Auth, súbory Storage a zálohy. Štyri veci fungujú mimo neho: cache CDN pre Storage, Edge Functions, ak ich nepripnete, platformové logy a prístup podpory. Ak potrebujete EÚ, zvoľte Írsko, Paríž, Frankfurt alebo Štokholm, nie všeobecnú možnosť „Europe“, ktorá môže skončiť aj v Londýne alebo Zürichu. Región sa nedá neskôr zmeniť: presun znamená nový projekt a migráciu. Lovable Cloud funguje rovnako a vyberie región najbližšie k vám, ak nezvolíte sami.
Som Denys, full-stack a AI inžinier, a väčšina aplikácií, ktoré stavím alebo opravujem, beží na Supabase. Európski klienti sa pýtajú na dve veci skôr než na čokoľvek iné: spĺňa Supabase GDPR a kde dáta ležia? Tento článok odpovedá na oboje z dokumentov samotného Supabase a Lovable, čítané 29. októbra 2026, plus príkazy, ktorými projekt kontrolujem.
Spĺňa Supabase GDPR?
Sprievodca GDPR Supabase to popisuje ako zdieľanú zodpovednosť: Supabase zabezpečuje infraštruktúru a vy zodpovedáte za spracúvanie dát vo svojej aplikácii, súhlasy a riadenie prístupu. Podľa GDPR je Supabase vaším sprostredkovateľom pre dáta, ktoré ukladáte, a jeho dodatok o spracúvaní údajov (DPA) je zmluva, ktorá to hovorí. Ten istý dokument označuje Supabase za prevádzkovateľa pre jednu kategóriu, údaje o používaní, ktoré zbiera na prevádzku platformy.
V praxi sú dôležité dve časti tohto DPA:
- Región. Keď Supabase poviete, v ktorom regióne má dáta spracúvať, ukladá ich a primárne spracúva tam, pokiaľ niečo iné nevyžaduje zákon, vaše vlastné pokyny alebo služba, o ktorú ste požiadali.
- Subprocesori. Zoznam subprocesorov Supabase vopred schvaľujete a Supabase pred jeho zmenou dáva 30 dní vopred na vedomie. Odber týchto zmien si môžete zapnúť na tej istej stránke. V zozname je AWS a Cloudflare pre hosting a poskytovatelia služieb pre podporu, sledovanie chýb a správy používateľom účtov.
Kde Supabase ukladá vaše dáta?
FAQ o umiestnení dát a stránka regiónov to delia takto:
| Časť vášho projektu | Kde sa spracúva |
|---|---|
| Databáza Postgres a jej zálohy | Región AWS, ktorý ste zvolili |
| Auth (používatelia, relácie) | Región, ktorý ste zvolili |
| Súbory Storage v origináli | Región, ktorý ste zvolili |
| Cache CDN pre Storage | Globálne, cachované na Cloudflare |
| Edge Functions | Na edge najbližšie k volajúcemu, ak ich nepripnete k regiónu |
| Platformové logy a telemetria | Mimo vášho regiónu; logy sú uložené v dátových centrách v EÚ |
| Prístup podpory | Globálny tím podpory, keď požiadate o pomoc alebo pri bezpečnostnom incidente, logované |
| Váš účet a fakturačné údaje | Centrálne systémy Supabase; Supabase je tu prevádzkovateľom |
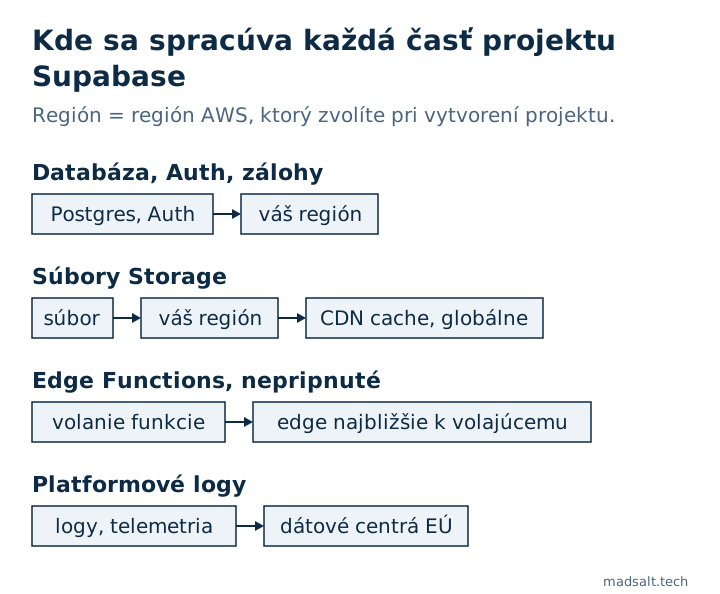
FAQ odpovedá na priamu otázku priamo: Supabase nezaručuje, že vaše dáta región nikdy neopustia. Databáza a zálohy zostávajú; štyri kategórie na konci tabuľky ho opustiť môžu.
Ktoré regióny Supabase sú v EÚ?
Vnútri EÚ sú štyri konkrétne regióny: West EU (Ireland) eu-west-1, West EU (Paris) eu-west-3, Central EU (Frankfurt) eu-central-1 a North EU (Stockholm) eu-north-1. London eu-west-2 a Zurich eu-central-2 sú v Európe a majú rozhodnutie o primeranej ochrane podľa GDPR, ale nie sú členskými štátmi EÚ.
Na tomto rozdiele záleží pri zakladaní projektu. Všeobecná možnosť „Europe“ nechá Supabase vybrať dostupný európsky región podľa kapacity a sprievodca regiónmi varuje, že to môže byť London alebo Zurich. Ak vaša zmluva alebo zákazník hovorí „dáta zostanú v EÚ“, zvoľte konkrétny región EÚ. Ešte jeden detail, ak sa spoliehate na regionálne Edge Functions: stránka regiónov uvádza, že pripnutie funkcie k regiónu nie je dostupné v Ohiu ani v Štokholme.
Ako skontrolovať región svojho projektu?
V dashboarde sa región zobrazuje v nastaveniach projektu. Z terminálu vypíše Supabase CLI všetky projekty, ku ktorým máte prístup, aj s ich regiónom:
supabase projects list
supabase projects list -o json   # each project has a "region" field, e.g. "eu-west-1"
Spustil som to na vlastnom účte s CLI 2.109.1: každý projekt sa vrátil s kódom regiónu AWS, takže rýchly prehľad ukáže, či niektorý projekt neleží mimo EÚ.
Dá sa to zmeniť? Nie. Poznámka v troubleshootingu Supabase hovorí, že projekt je k regiónu viazaný na úrovni infraštruktúry. Presun znamená vytvoriť nový projekt v cieľovom regióne a migrovať do neho, potom v aplikácii aktualizovať API URL a kľúče a ručne skopírovať secrety prihlásenia tretích strán. Prevod projektu do inej organizácie región tiež nemení.
Spĺňa Lovable Cloud GDPR?
Aplikácia na Lovable Cloud má backend na rovnakom modeli, takže platia rovnaké otázky, len s nastaveniami Lovable pred nimi. Z dokumentácie backendu, dokumentácie databázy a stránky DPA Lovable:
- Región je jeden z Americas, Europe alebo Asia Pacific, volí sa pri zapnutí backendu. Predvolená hodnota workspace nastavená správcom má prednosť (tarify Business a Enterprise). Inak Lovable použije vaše vlastné nastavenie „where project data is stored“ a bez neho región najbližšie k vám.
- Možno ho nikdy neuvidíte. Keď je Enable Cloud nastavené na „Always allow“, Lovable backend v tomto regióne vytvorí, bez toho aby sa pýtal. Región ukáže vopred len „Ask each time“.
- Nedá sa zmeniť. Lovable jasne hovorí, že región projektu sa nedá zmeniť a existujúci projekt sa nedá presunúť.
- Skontrolujte ho v More → Database → Manage → Settings, v riadku Database location, napríklad „Europe (Frankfurt)“.
- Web samotný sa servíruje globálne, bez ohľadu na región; región sa týka len backendu.
- Požiadavky AI sú zvlášť. Udržanie požiadaviek na AI modely v EÚ je nastavenie zvané EU inference, vo workspace Enterprise.
- DPA je súčasťou tarifov Business a Enterprise.
Ak ste teda backend zapli pri práci mimo Európy a bez vlastného nastavenia, môže backend ležať v inom regióne, a so zapnutým „Always allow“ sa Lovable nepýta. Skontrolujte riadok Database location skôr, než sa zaregistruje prvý skutočný používateľ.
Čo región nevyrieši
Sprievodca Supabase to hovorí sám: voľba regiónu je kontrola umiestnenia dát a sama o sebe aplikáciu v súlade s GDPR neurobí. Medzery, ktoré nachádzam najčastejšie, sú v aplikácii, nie na platforme:
- Osobné údaje čitateľné komukoľvek. Tabuľka s vypnutým RLS alebo politikou, ktorá povoľuje všetky riadky, vydáva mená a e-maily každému, kto má verejný kľúč. Bezplatná Kontrola zabezpečenia Supabase označí tabuľky bez RLS, politiky povoľujúce všetky riadky a citlivo vyzerajúce stĺpce čitateľné anonymným návštevníkom.
- Účty vytvorené s cudzou adresou. S vypnutým potvrdením e-mailu sa môže ktokoľvek zaregistrovať s adresou, ktorú nevlastní.
- Súbory vo verejných bucketoch. Verejný bucket servíruje každý súbor komukoľvek s jeho URL a CDN ho cachuje po celom svete.
- Spracovatelia, ktorých ste pridali sami. Každá e-mailová, SMS, AI alebo analytická služba, ktorú volajú vaše Edge Functions, je váš sprostredkovateľ, nie Supabase, a potrebuje vlastnú zmluvu.
- Mazanie a uchovávanie. Žiadosť o vymazanie zlyhá, ak cudzie kľúče bránia zmazaniu používateľa, ktorý vytvoril obsah, a logy, ktoré uchovávajú adresy navždy, sú problém uchovávania.
Posledným dvom a ďalším štyrom sa venujem v sekcii o GDPR v mojom checkliste bezpečnosti aplikácie z Lovable. K tomu, čo Supabase certifikuje nad rámec GDPR, pozri je Supabase bezpečný?. Tento článok nie je právne poradenstvo; čo vaše spracúvanie potrebuje, rozhoduje vaša zodpovedná osoba pre ochranu údajov alebo právnik.
Neviete, kde dáta vašej aplikácie ležia?
Rád s vami skontrolujem región aj pravidlá prístupu. Bez ponuky.
Ozvite sa