In breve
Con la conferma dell’email disattivata, Supabase fa accedere un utente nel momento in cui si registra, con un indirizzo di cui nessuno ha dimostrato il possesso. Sul mio stack locale la registrazione senza conferma ha restituito subito una sessione; con la conferma non ne ha restituita nessuna, e l’accesso rispondeva 400 email_not_confirmed finché il link non veniva cliccato. Tutto ciò per cui la sua app si fida dell’email, come inviti, domini aziendali o reset della password, poggia allora su un indirizzo che può appartenere a un altro. La tenga attiva in produzione.
“How to disable Supabase email confirmation” è una delle ricerche su Supabase più frequenti, di solito perché durante lo sviluppo le email di conferma non arrivano. Il mio checker di sicurezza per Supabase gratuito ha una regola per questa impostazione, “Conferma dell’email disattivata”, e questa nota spiega perché l’attrito vale la pena.
A cosa serve la conferma dell’email in Supabase?
Quando è attiva, signUp crea l’utente ma non avvia una sessione. Supabase invia un link all’indirizzo, e l’utente può accedere solo dopo averlo cliccato. Quando è disattivata, l’utente è confermato subito e signUp restituisce una sessione. L’impostazione sta nelle impostazioni Auth del progetto, presso il provider email; in locale è enable_confirmations sotto [auth.email] in supabase/config.toml.
Cosa ha restituito il mio test, con e senza?
Su uno stack Supabase locale (CLI 2.109.1, Auth v2.192.0) ho registrato utenti di prova con la publishable key, una volta senza conferma e una volta con:
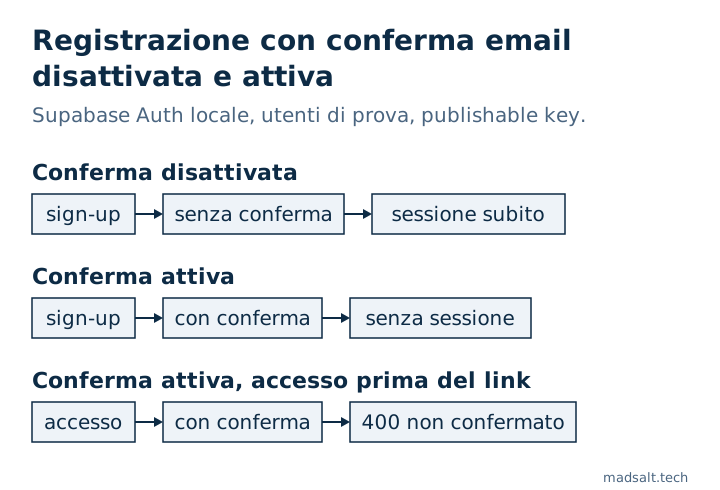
| Passaggio | Conferma disattivata | Conferma attiva |
|---|---|---|
signUp con email e password |
200, sessione restituita |
200, nessuna sessione |
| Accesso con la stessa password prima di cliccare il link | funziona | 400 email_not_confirmed |
Senza conferma esiste quindi un account funzionante per qualsiasi indirizzo digitato, compreso quello di un’altra persona.
Perché un indirizzo non confermato è un problema di sicurezza?
Molta logica applicativa tratta l’email come prova di identità:
- Inviti: un utente invitato via email viene associato a un account tramite quell’indirizzo. Se qualcuno l’ha già registrato, eredita l’invito.
- Domini aziendali: “chiunque abbia @client.com entra nello spazio di lavoro del cliente” funziona solo se l’indirizzo è stato dimostrato.
- Account squatting: il vero proprietario non può registrarsi dopo, perché l’indirizzo è occupato.
- Supporto e recupero: il suo team può fidarsi di una richiesta perché arriva “da” un indirizzo noto.
La conferma non ferma un attaccante determinato, ma chiude la via più facile: rivendicare un indirizzo che non si controlla.
Come si mantiene fluida la registrazione con la conferma attiva?
- Configuri un proprio provider SMTP. Il mittente integrato di Supabase non è pensato per la produzione: consegna solo ai membri del team del progetto e al momento consente 2 messaggi all’ora, ed è il motivo abituale per cui le email di conferma “non arrivano”.
- La disattivi solo nello sviluppo locale, dove
config.tomlè separato dalla produzione. - Non scriva dati di profilo subito dopo
signUp: con la conferma attiva non c’è ancora una sessione, quindi la scrittura gira comeanone in silenzio non fa nulla. Passi i campi insignUp({ options: { data } })e lasci che un trigger li copi, trattandoli come non attendibili. Questa trappola è nella mia checklist di sicurezza per le app Lovable.
Le altre impostazioni Auth che esistono solo nel progetto ospitato, non nel suo repo, dalla protezione dalle password compromesse alla MFA, sono trattate in Supabase è sicuro?.
Se preferite che una persona esamini l’intera app e non una sola impostazione, faccio un audit dell’app a perimetro fisso con un verdetto per ogni parte: tenere, riparare o riscrivere.
Il mio caso simile
Ho applicato le migrazioni di 1.170 progetti Supabase pubblici a database nuovi: dei 568 che sono andati a buon fine, 134 (23,6 %) avevano una tabella con RLS disattivato che la chiave pubblica poteva leggere e modificare. Metodo e query sono nello studio open source su Supabase.
Non è sicuro che il suo flusso di iscrizione sia sicuro? Mi scriva e controlleremo le sue impostazioni di autenticazione.
Il suo flusso di iscrizione è sicuro?
Mi dica cosa ha adesso e cosa le serve. Le risponderò con l'opzione che sceglierei io.
Mi scriva