Lühidalt
Kui e-posti kinnitus on väljas, logib Supabase kasutaja sisse hetkel, kui ta registreerub, aadressiga, mille omamist keegi pole tõestanud. Minu kohalikul pinul tagastas registreerimine väljalülitatud kinnitusega kohe sessiooni; sisselülitatuna ei tagastanud see sessiooni ja sisselogimine vastas 400 email_not_confirmed, kuni link oli klõpsatud. Kõik, mille puhul teie rakendus e-postile toetub, näiteks kutsed, ettevõtte domeenid või parooli lähtestamine, toetub siis aadressile, mis võib kuuluda kellelegi teisele. Hoidke see tootmises sees.
“Kuidas Supabase’i e-posti kinnitust keelata” on üks levinumaid Supabase’i otsinguid, tavaliselt sellepärast, et kinnituskirjad arenduse ajal kohale ei jõua. Minu tasuta Supabase’i turvakontrollil on selle seade jaoks reegel “E-posti kinnitus väljas” ja see märge selgitab, miks tasub sellest vaevast kinni pidada.
Mida e-posti kinnitus Supabase’is teeb?
Kui see on sees, loob signUp kasutaja, kuid ei alusta sessiooni. Supabase saadab aadressile lingi ja kasutaja saab sisse logida alles pärast selle klõpsamist. Kui see on väljas, on kasutaja kohe kinnitatud ja signUp tagastab sessiooni. Seade asub projekti Auth-seadetes e-posti pakkuja all; kohalikult on see enable_confirmations jaotises [auth.email] failis supabase/config.toml.
Mida mu test sees ja väljas tagastas?
Kohalikul Supabase’i pinul (CLI 2.109.1, Auth v2.192.0) registreerisin publishable key’ga testkasutajaid, korra väljalülitatud ja korra sisselülitatud kinnitusega:
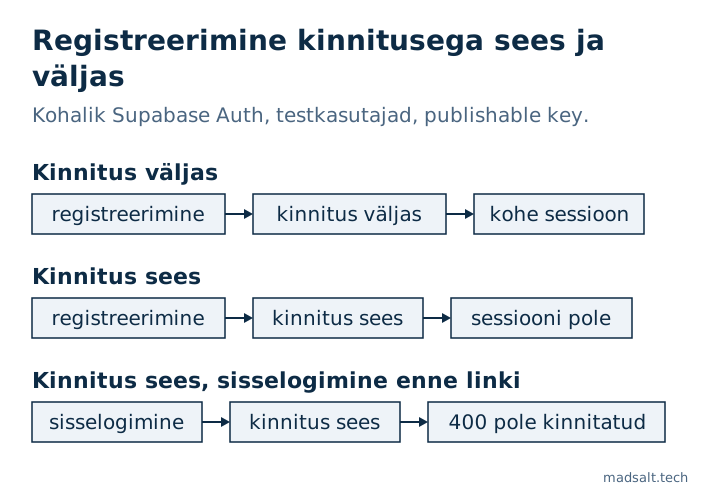
| Samm | Kinnitus väljas | Kinnitus sees |
|---|---|---|
signUp e-posti ja parooliga |
200, sessioon tagastatud |
200, sessiooni pole |
| Sisselogimine sama parooliga enne lingi klõpsamist | töötab | 400 email_not_confirmed |
Seega on väljalülitatud kinnitusega töötav konto olemas igale aadressile, mille keegi sisestab, ka aadressile, mis kuulub teisele inimesele.
Miks on kinnitamata aadress turvaprobleem?
Paljud rakenduse loogikad käsitlevad e-posti identiteedi tõendina:
- Kutsed: e-postiga kutsutud kasutaja seotakse kontoga selle aadressi järgi. Kui keegi on selle juba registreerinud, pärib ta kutse.
- Ettevõtte domeenid: “kõik aadressiga @client.com liituvad kliendi tööruumiga” toimib ainult siis, kui aadress on tõestatud.
- Konto hõivamine: tegelik omanik ei saa hiljem registreeruda, sest aadress on võetud.
- Tugi ja taastamine: teie meeskond võib päringut usaldada, sest see tuleb justkui tuttavalt aadressilt.
Kinnitus ei peata otsustavat ründajat, kuid sulgeb kõige lihtsama tee: aadressi nõudmise, mida te ei kontrolli.
Kuidas hoida registreerimine sujuv, kui kinnitus on sees?
- Seadistage oma SMTP-pakkuja. Supabase’i sisseehitatud saatja pole tootmiseks mõeldud: see toimetab kirjad kohale ainult projekti meeskonna liikmetele ja lubab praegu 2 sõnumit tunnis, mis on tavaline põhjus, miks kinnituskirjad “ei jõua kohale”.
- Lülitage see välja ainult kohalikus arenduses, kus
config.tomlon tootmisest eraldi. - Ärge kirjutage profiiliandmeid kohe pärast
signUp: kinnituse korral pole sessiooni veel olemas, seega jookseb kirjutamine rollinaanonja ei tee vaikselt midagi. Andke väljad edasisignUp({ options: { data } })kaudu ja laske triggeril need kopeerida, käsitledes neid usaldamatuna. See lõks on minu Lovable’i rakenduse turvanimekirjas.
Muud Auth-seaded, mis asuvad ainult majutatud projektis, mitte teie repos, lekkinud paroolide kaitsest MFA-ni, on artiklis kas Supabase on turvaline.
Kui kogu rakendust peaks läbi vaatama inimene, mitte ainult ühte seadet, teen fikseeritud mahuga rakenduse auditi, kus iga osa saab otsuse: jätta, parandada või ümber kirjutada.
Minu sarnane juhtum
Rakendasin 1 170 avaliku Supabase’i projekti migratsioonid värsketele andmebaasidele: 568-st, mis jooksid puhtalt läbi, oli 134-l (23,6 %) tabel, mille RLS oli välja lülitatud ja mida avalik võti sai lugeda ja muuta. Meetod ja päringud on avatud lähtekoodiga Supabase’i uuringus.
Pole kindel, kas teie registreerumisvoog on turvaline? Kirjutage mulle, siis kontrollime teie autentimisseadeid.
Kas teie registreerumisvoog on turvaline?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle