En bref
Quand la confirmation par e-mail est désactivée, Supabase connecte un utilisateur dès son inscription, avec une adresse dont personne n’a prouvé qu’elle lui appartient. Sur mon stack local, l’inscription sans confirmation a renvoyé une session aussitôt ; avec la confirmation, elle n’en a renvoyé aucune, et la connexion répondait 400 email_not_confirmed tant que le lien n’était pas cliqué. Tout ce pour quoi votre application fait confiance à l’e-mail, comme les invitations, les domaines d’entreprise ou les réinitialisations de mot de passe, repose alors sur une adresse qui peut appartenir à quelqu’un d’autre. Gardez-la activée en production.
« How to disable Supabase email confirmation » est l’une des recherches Supabase les plus fréquentes, le plus souvent parce que les e-mails de confirmation n’arrivent pas pendant le développement. Mon audit de sécurité Supabase gratuit a une règle pour ce réglage, « Confirmation par e-mail désactivée », et cette note explique pourquoi la friction en vaut la peine.
À quoi sert la confirmation par e-mail dans Supabase ?
Quand elle est activée, signUp crée l’utilisateur mais ne démarre pas de session. Supabase envoie un lien à l’adresse, et l’utilisateur ne peut se connecter qu’après l’avoir cliqué. Quand elle est désactivée, l’utilisateur est confirmé aussitôt et signUp renvoie une session. Le réglage se trouve dans les paramètres Auth du projet, au niveau du fournisseur e-mail ; en local, c’est enable_confirmations sous [auth.email] dans supabase/config.toml.
Que m’a renvoyé mon test, avec et sans ?
Sur un stack Supabase local (CLI 2.109.1, Auth v2.192.0), j’ai inscrit des utilisateurs de test avec la publishable key, une fois sans confirmation et une fois avec :
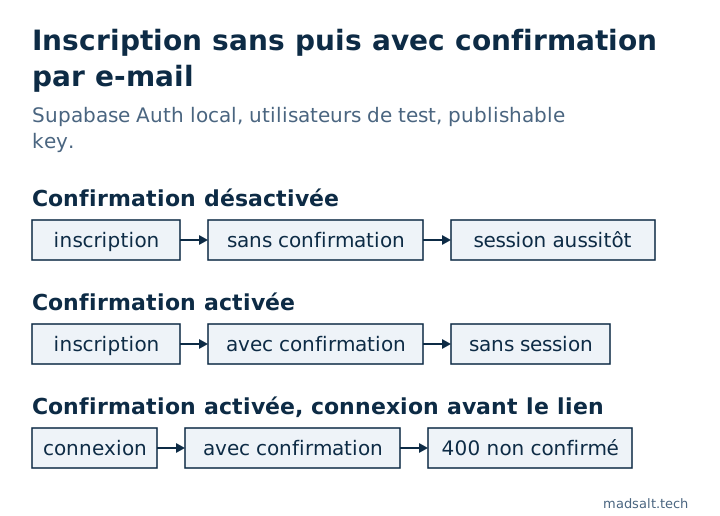
| Étape | Confirmation désactivée | Confirmation activée |
|---|---|---|
signUp avec e-mail et mot de passe |
200, session renvoyée |
200, aucune session |
| Connexion avec le même mot de passe avant de cliquer le lien | fonctionne | 400 email_not_confirmed |
Sans confirmation, un compte fonctionnel existe donc pour n’importe quelle adresse saisie, y compris l’adresse d’une autre personne.
Pourquoi une adresse non confirmée est-elle un problème de sécurité ?
Beaucoup de logique applicative traite l’e-mail comme une preuve d’identité :
- Invitations : un utilisateur invité par e-mail est rattaché à un compte par cette adresse. Si quelqu’un l’a déjà enregistrée, il hérite de l’invitation.
- Domaines d’entreprise : « toute personne en @client.com rejoint l’espace du client » ne marche que si l’adresse a été prouvée.
- Squat de compte : le vrai propriétaire ne peut plus s’inscrire ensuite, car l’adresse est prise.
- Support et récupération : votre équipe peut faire confiance à une demande parce qu’elle vient « de » une adresse connue.
La confirmation n’arrête pas un attaquant déterminé, mais elle ferme le chemin le plus facile : revendiquer une adresse que l’on ne contrôle pas.
Comment garder l’inscription fluide avec la confirmation ?
- Configurez votre propre fournisseur SMTP. L’expéditeur intégré de Supabase n’est pas fait pour la production : il ne livre qu’aux membres de l’équipe du projet et autorise actuellement 2 messages par heure, ce qui est la raison habituelle pour laquelle les e-mails de confirmation « n’arrivent pas ».
- Ne la désactivez qu’en développement local, où
config.tomlest distinct de la production. - N’écrivez pas de données de profil juste après
signUp: avec la confirmation, il n’y a pas encore de session, l’écriture s’exécute donc enanonet ne fait silencieusement rien. Passez les champs danssignUp({ options: { data } })et laissez un trigger les copier, en les traitant comme non fiables. Ce piège est décrit dans ma checklist de sécurité d’une application Lovable.
Les autres réglages Auth qui n’existent que dans le projet hébergé, pas dans votre dépôt, de la protection contre les mots de passe compromis à la MFA, sont traités dans Supabase est-il sûr.
Si vous voulez qu’une personne passe en revue toute l’application plutôt qu’un seul réglage, je fais un audit d’application à périmètre fixe avec un verdict conserver, réparer ou réécrire pour chaque partie.
Mon cas similaire
J’ai appliqué les migrations de 1 170 projets Supabase publics à des bases neuves : sur les 568 qui se sont exécutées sans erreur, 134 (23,6 %) avaient une table avec RLS désactivé que la clé publique pouvait lire et modifier. La méthode et les requêtes sont dans l’étude open source sur Supabase.
Vous ne savez pas si votre parcours d’inscription est sûr ? Écrivez-moi et nous vérifierons vos réglages d’authentification.
Votre parcours d'inscription est-il sûr ?
Dites-moi ce que vous avez aujourd'hui et ce qu'il vous faut. Je vous répondrai avec l'option que je choisirais.
Me contacter