TL;DR
Med e-mailbekræftelse slået fra logger Supabase en bruger ind i det øjeblik, vedkommende tilmelder sig, med en adresse, som ingen har bevist at eje. På min lokale stack returnerede tilmelding med bekræftelse slået fra straks en session; med den slået til returnerede den ingen session, og login svarede 400 email_not_confirmed, indtil linket blev klikket. Alt, hvad din app stoler på e-mailen til, som invitationer, virksomhedsdomæner eller nulstilling af adgangskode, hviler så på en adresse, der kan tilhøre en anden. Behold den slået til i produktion.
“Sådan slår du e-mailbekræftelse fra i Supabase” er en af de mest almindelige Supabase-søgninger, som regel fordi bekræftelsesmails ikke kommer frem under udvikling. Mit gratis Supabase-sikkerhedstjek har en regel for indstillingen, “E-mailbekræftelse slået fra”, og denne note forklarer, hvorfor den lille gnidning er det værd.
Hvad gør e-mailbekræftelse i Supabase?
Når den er slået til, opretter signUp brugeren, men starter ingen session. Supabase sender et link til adressen, og brugeren kan først logge ind, når vedkommende har klikket på det. Når den er slået fra, er brugeren bekræftet med det samme, og signUp returnerer en session. Indstillingen findes i projektets Auth-indstillinger for e-mailudbyderen; lokalt er den enable_confirmations under [auth.email] i supabase/config.toml.
Hvad returnerede min test med den fra og til?
På en lokal Supabase-stack (CLI 2.109.1, Auth v2.192.0) tilmeldte jeg testbrugere med publishable key, én gang med bekræftelse slået fra og én gang med den slået til:
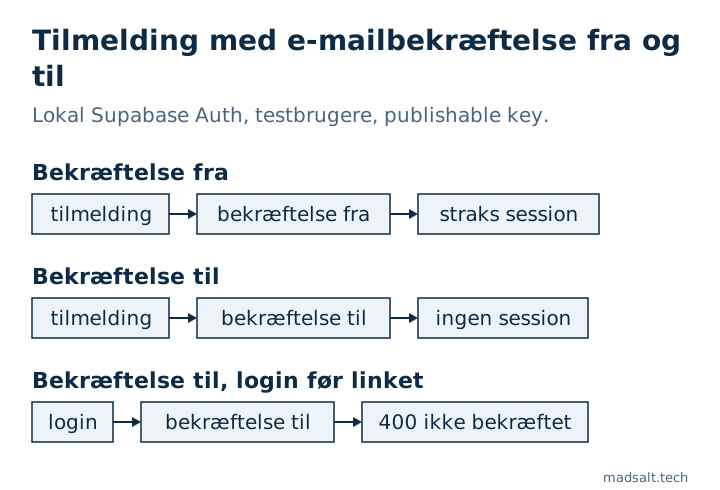
| Trin | Bekræftelse fra | Bekræftelse til |
|---|---|---|
signUp med e-mail og adgangskode |
200, session returneret |
200, ingen session |
| Login med samme adgangskode, før linket er klikket | virker | 400 email_not_confirmed |
Så med bekræftelse slået fra findes der en fungerende konto for enhver adresse, nogen taster ind, også en adresse, der tilhører en anden.
Hvorfor er en ubekræftet adresse et sikkerhedsproblem?
Mange apps behandler e-mailen som bevis på identitet:
- Invitationer: en bruger, der er inviteret på e-mail, kobles til en konto via adressen. Hvis nogen allerede har registreret den, arver de invitationen.
- Virksomhedsdomæner: “alle med @client.com kommer ind i kundens workspace” virker kun, hvis adressen er bevist.
- Kontobesættelse: den rigtige ejer kan ikke tilmelde sig senere, fordi adressen er optaget.
- Support og gendannelse: dit team stoler måske på en anmodning, fordi den kommer “fra” en kendt adresse.
Bekræftelse stopper ikke en fast besluttet angriber, men den lukker den letteste vej: at gøre krav på en adresse, du ikke kontrollerer.
Hvordan holder du tilmeldingen smidig, når den er slået til?
- Konfigurer din egen SMTP-udbyder. Supabases indbyggede afsender er ikke beregnet til produktion: den leverer kun til medlemmer af projektets team og tillader i øjeblikket 2 mails i timen, hvilket er den sædvanlige grund til, at bekræftelsesmails “ikke kommer frem”.
- Slå den kun fra i lokal udvikling, hvor
config.tomler adskilt fra produktion. - Skriv ikke profildata lige efter
signUp: med bekræftelse slået til er der endnu ingen session, så skrivningen kører somanonog gør stille og roligt ingenting. Send felterne med isignUp({ options: { data } }), og lad en trigger kopiere dem, mens du behandler dem som upålidelige. Den faldgrube står i min sikkerhedstjekliste til Lovable-apps.
De øvrige Auth-indstillinger, der kun findes i det hostede projekt og ikke i dit repo, fra leaked password protection til MFA, er med i er Supabase sikkert.
Hvis en person skal gennemgå hele appen frem for én indstilling, laver jeg en gennemgang af appen med fast omfang med dommen behold, reparér eller skriv om for hver del.
Min lignende sag
Jeg kørte migreringerne fra 1.170 offentlige Supabase-projekter på nye databaser: af de 568, der kørte rent igennem, havde 134 (23,6 %) en tabel med RLS slået fra, som den offentlige nøgle kunne læse og ændre. Metoden og forespørgslerne står i undersøgelsen af open source-projekter på Supabase.
Usikker på, om dit tilmeldingsflow er sikkert? Skriv til mig, så tjekker vi dine godkendelsesindstillinger.
Er dit tilmeldingsflow sikkert?
Fortæl mig, hvad du har nu, og hvad du har brug for. Jeg svarer med den løsning, jeg selv ville vælge.
Skriv til mig