Īsumā
Ja e-pasta apstiprināšana ir izslēgta, Supabase lietotāju pieteic brīdī, kad viņš reģistrējas, ar adresi, kuras piederību neviens nav pierādījis. Manā lokālajā vidē reģistrācija ar izslēgtu apstiprināšanu uzreiz atgrieza sesiju; ar ieslēgtu sesiju neatgrieza, un pieteikšanās atbildēja 400 email_not_confirmed, kamēr saite nebija atvērta. Viss, kam jūsu lietotne uzticas e-pastam, piemēram, ielūgumi, uzņēmuma domēni vai paroles atiestatīšana, tad balstās uz adresi, kas var piederēt kādam citam. Ražošanā turiet to ieslēgtu.
“Kā atslēgt Supabase e-pasta apstiprināšanu” ir viens no biežākajiem Supabase meklējumiem, parasti tāpēc, ka izstrādes laikā apstiprinājuma vēstules nepienāk. Manai bezmaksas Supabase drošības pārbaudei ir šī iestatījuma noteikums “E-pasta apstiprināšana izslēgta”, un šī piezīme izskaidro, kāpēc šī neērtība ir tā vērta.
Ko e-pasta apstiprināšana dara Supabase?
Kad tā ir ieslēgta, signUp izveido lietotāju, bet nesāk sesiju. Supabase nosūta uz adresi saiti, un lietotājs var pieteikties tikai pēc tās atvēršanas. Kad tā ir izslēgta, lietotājs tiek apstiprināts uzreiz un signUp atgriež sesiju. Iestatījums atrodas projekta Auth iestatījumos e-pasta nodrošinātājam; lokāli tas ir enable_confirmations sadaļā [auth.email] failā supabase/config.toml.
Ko mans tests atgrieza ar to izslēgtu un ieslēgtu?
Lokālā Supabase vidē (CLI 2.109.1, Auth v2.192.0) reģistrēju testa lietotājus ar publishable key, vienreiz ar izslēgtu apstiprināšanu un vienreiz ar ieslēgtu:
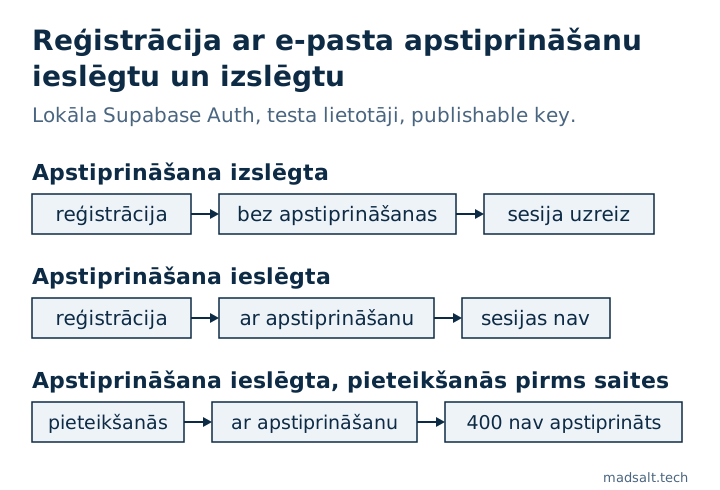
| Solis | Apstiprināšana izslēgta | Apstiprināšana ieslēgta |
|---|---|---|
signUp ar e-pastu un paroli |
200, atgriezta sesija |
200, sesijas nav |
| Pieteikšanās ar to pašu paroli pirms saites atvēršanas | darbojas | 400 email_not_confirmed |
Tātad ar izslēgtu apstiprināšanu darbojošs konts pastāv jebkurai adresei, ko kāds ieraksta, arī adresei, kas pieder citam cilvēkam.
Kāpēc neapstiprināta adrese ir drošības problēma?
Daudz lietotņu loģikas e-pastu uzskata par identitātes pierādījumu:
- Ielūgumi: ar e-pastu ielūgts lietotājs tiek sasaistīts ar kontu pēc šīs adreses. Ja kāds to jau reģistrējis, viņš pārņem ielūgumu.
- Uzņēmuma domēni: “visi ar @client.com pievienojas klienta darbvietai” darbojas tikai tad, ja adrese ir pierādīta.
- Konta aizņemšana: īstais īpašnieks vēlāk nevar reģistrēties, jo adrese ir aizņemta.
- Atbalsts un atkopšana: jūsu komanda var uzticēties pieprasījumam, jo tas nāk it kā no pazīstamas adreses.
Apstiprināšana neapturēs apņēmīgu uzbrucēju, bet aizver vieglāko ceļu: pieprasīt adresi, ko nekontrolējat.
Kā saglabāt vienmērīgu reģistrāciju ar ieslēgtu apstiprināšanu?
- Pieslēdziet savu SMTP nodrošinātāju. Supabase iebūvētais sūtītājs nav paredzēts ražošanai: tas piegādā tikai projekta komandas dalībniekiem un pašlaik atļauj 2 ziņojumus stundā, kas ir parastais iemesls, kāpēc apstiprinājuma vēstules “nepienāk”.
- Izslēdziet to tikai lokālajā izstrādē, kur
config.tomlir atsevišķs no ražošanas. - Neierakstiet profila datus uzreiz pēc
signUp: ar ieslēgtu apstiprināšanu sesijas vēl nav, tāpēc ieraksts darbojas kāanonun klusi neko nedara. Nododiet laukus caursignUp({ options: { data } })un ļaujiet trigerim tos nokopēt, uzskatot tos par neuzticamiem. Šis slazds ir manā Lovable lietotnes drošības kontrolsarakstā.
Pārējie Auth iestatījumi, kas dzīvo tikai hostētajā projektā, nevis jūsu repozitorijā, no noplūdušu paroļu aizsardzības līdz MFA, ir aprakstīti rakstā vai Supabase ir drošs.
Ja visu lietotni jāpārskata cilvēkam, nevis tikai viens iestatījums, es veicu fiksēta apjoma lietotnes auditu ar lēmumu katrai daļai: saglabāt, labot vai pārrakstīt.
Mans līdzīgais gadījums
Pielietoju 1 170 publisku Supabase projektu migrācijas svaigām datubāzēm: no 568, kas darbojās bez kļūdām, 134 (23,6 %) bija tabula ar izslēgtu RLS, ko publiskā atslēga varēja lasīt un mainīt. Metode un vaicājumi ir atvērtā koda Supabase pētījumā.
Neesat droši, ka jūsu reģistrācijas plūsma ir droša? Uzrakstiet man, un pārbaudīsim autentifikācijas iestatījumus.
Vai jūsu reģistrācijas plūsma ir droša?
Uzrakstiet man, kas jums ir tagad un kas jums vajadzīgs. Atbildēšu ar variantu, ko izvēlētos pats.
Rakstiet man