Em resumo
Com a confirmação de email desligada, o Supabase inicia sessão a um utilizador no momento em que se regista, com um endereço que ninguém provou possuir. Na minha stack local, o registo com a confirmação desligada devolveu logo uma sessão; com ela ligada, não devolveu sessão nenhuma e o início de sessão respondeu 400 email_not_confirmed até se clicar na ligação. Tudo aquilo em que a sua app confia no email, como convites, domínios de empresa ou repor palavras-passe, passa a assentar num endereço que pode pertencer a outra pessoa. Mantenha-a ligada em produção.
“Como desativar a confirmação de email do Supabase” é uma das pesquisas mais comuns sobre o Supabase, normalmente porque os emails de confirmação não chegam durante o desenvolvimento. O meu verificador de segurança do Supabase gratuito tem uma regra para esta definição, “Confirmação de email desativada”, e esta nota explica porque é que o atrito compensa.
O que faz a confirmação de email no Supabase?
Quando está ligada, o signUp cria o utilizador mas não inicia sessão. O Supabase envia uma ligação para o endereço, e o utilizador só pode iniciar sessão depois de clicar nela. Quando está desligada, o utilizador fica confirmado de imediato e o signUp devolve uma sessão. A definição está nas configurações de Auth do projeto, no fornecedor de email; em local é enable_confirmations em [auth.email] no supabase/config.toml.
O que devolveu o meu teste com ela desligada e ligada?
Numa stack local do Supabase (CLI 2.109.1, Auth v2.192.0) registei utilizadores de teste com a publishable key, uma vez com a confirmação desligada e outra com ela ligada:
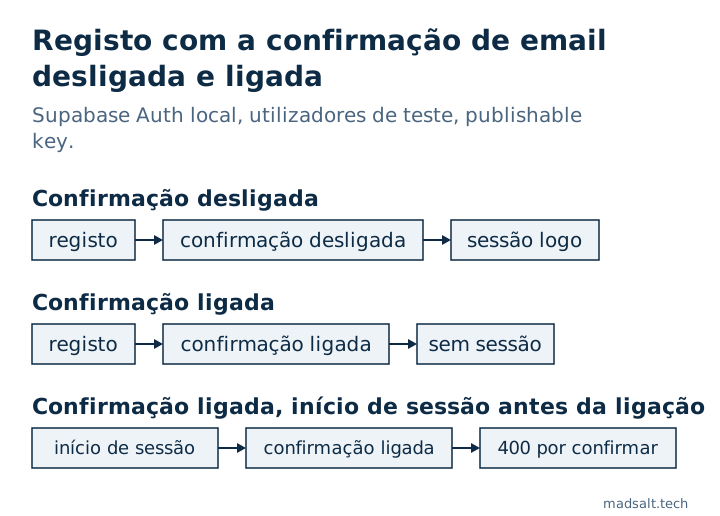
| Passo | Confirmação desligada | Confirmação ligada |
|---|---|---|
signUp com email e palavra-passe |
200, devolve sessão |
200, sem sessão |
| Iniciar sessão com a mesma palavra-passe antes da ligação | funciona | 400 email_not_confirmed |
Ou seja, com a confirmação desligada, existe uma conta a funcionar para qualquer endereço que alguém escreva, incluindo um que pertence a outra pessoa.
Porque é que um endereço por confirmar é um problema de segurança?
Muita lógica das apps trata o email como prova de identidade:
- Convites: um utilizador convidado por email é associado a uma conta por esse endereço. Se alguém já o registou, herda o convite.
- Domínios de empresa: “todos os que tiverem @client.com entram no espaço de trabalho do cliente” só funciona se o endereço tiver sido provado.
- Ocupação de contas: o verdadeiro dono não consegue registar-se depois, porque o endereço já está tomado.
- Suporte e recuperação: a sua equipa pode confiar num pedido por ele vir “de” um endereço conhecido.
A confirmação não pára um atacante determinado, mas fecha o caminho mais fácil: reclamar um endereço que não controla.
Como manter o registo fluido com ela ligada?
- Configure o seu próprio fornecedor de SMTP. O remetente integrado do Supabase não serve para produção: só entrega a membros da equipa do projeto e atualmente permite 2 mensagens por hora, que é o motivo habitual de os emails de confirmação “não chegarem”.
- Desligue-a apenas no desenvolvimento local, onde o
config.tomlé separado do de produção. - Não escreva dados de perfil logo a seguir ao
signUp: com a confirmação ligada ainda não há sessão, por isso a escrita corre comoanone não faz nada, sem avisar. Passe os campos emsignUp({ options: { data } })e deixe um trigger copiá-los, tratando-os como não fiáveis. Essa armadilha está na minha lista de segurança para apps Lovable.
As restantes definições de Auth que vivem só no projeto alojado, e não no seu repositório, da proteção contra palavras-passe divulgadas ao MFA, estão em o Supabase é seguro?.
Se preferir que uma pessoa percorra a aplicação inteira e não só uma definição, faço uma auditoria de âmbito fixo com um veredicto de manter, reparar ou reescrever para cada parte.
O meu caso semelhante
Apliquei as migrações de 1.170 projetos públicos do Supabase a bases de dados novas: dos 568 que correram sem erros, 134 (23,6 %) tinham uma tabela com RLS desligado que a chave pública conseguia ler e alterar. O método e as consultas estão no estudo de código aberto sobre o Supabase.
Não tem a certeza de que o seu fluxo de registo é seguro? Escreva-me e verificamos as suas definições de autenticação.
O seu fluxo de registo é seguro?
Diga-me o que tem agora e o que precisa. Respondo com a opção que eu escolheria.
Fale comigo