TL;DR
Kun sähköpostin vahvistus on pois päältä, Supabase kirjaa käyttäjän sisään samalla hetkellä, kun hän rekisteröityy, osoitteella, jonka omistajuutta kukaan ei ole todistanut. Paikallisella stackillani rekisteröityminen vahvistus pois päältä palautti istunnon heti; päällä se ei palauttanut istuntoa, ja kirjautuminen vastasi 400 email_not_confirmed, kunnes linkkiä oli klikattu. Kaikki, minkä varassa sovelluksesi luottaa sähköpostiin, kuten kutsut, yrityksen verkkotunnukset tai salasanan palautus, nojaa silloin osoitteeseen, joka voi kuulua jollekulle toiselle. Pidä vahvistus päällä tuotannossa.
“How to disable Supabase email confirmation” on yksi yleisimmistä Supabase-hauista, yleensä koska vahvistussähköpostit eivät saavu kehityksen aikana. Ilmaisessa Supabase-tietoturvatarkistuksessani on asetukselle sääntö, “Sähköpostin vahvistus pois päältä”, ja tämä muistiinpano selittää, miksi vaiva kannattaa.
Mitä sähköpostin vahvistus tekee Supabasessa?
Kun se on päällä, signUp luo käyttäjän mutta ei aloita istuntoa. Supabase lähettää osoitteeseen linkin, ja käyttäjä voi kirjautua sisään vasta sen klikattuaan. Kun se on pois päältä, käyttäjä on vahvistettu heti ja signUp palauttaa istunnon. Asetus on projektin Auth-asetuksissa sähköpostipalvelulle; paikallisesti se on enable_confirmations kohdassa [auth.email] tiedostossa supabase/config.toml.
Mitä testini palautti sen ollessa pois ja päällä?
Paikallisella Supabase-stackilla (CLI 2.109.1, Auth v2.192.0) rekisteröin testikäyttäjiä publishable keyllä, kerran vahvistus pois päältä ja kerran päällä:
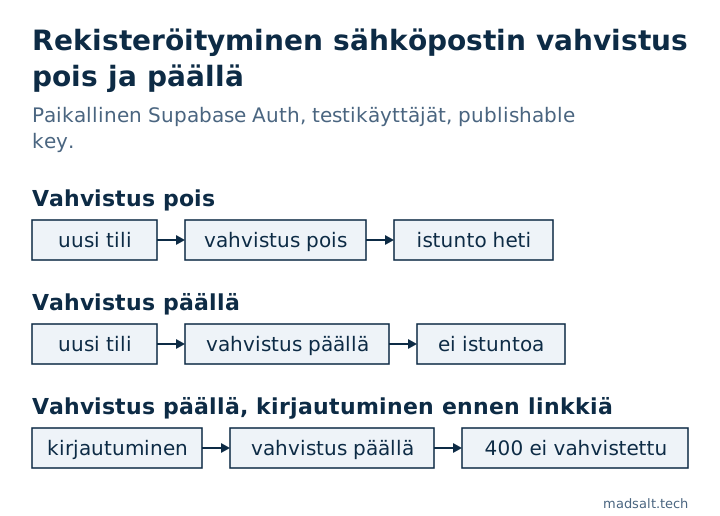
| Vaihe | Vahvistus pois päältä | Vahvistus päällä |
|---|---|---|
signUp sähköpostilla ja salasanalla |
200, istunto palautettiin |
200, ei istuntoa |
| Kirjautuminen samalla salasanalla ennen linkin klikkausta | toimii | 400 email_not_confirmed |
Kun vahvistus on pois päältä, toimiva tili on siis olemassa mille tahansa osoitteelle, jonka joku kirjoittaa, myös toiselle henkilölle kuuluvalle.
Miksi vahvistamaton osoite on tietoturvaongelma?
Moni sovelluslogiikka kohtelee sähköpostia henkilöllisyyden todisteena:
- Kutsut: sähköpostilla kutsuttu käyttäjä yhdistetään tiliin tuon osoitteen perusteella. Jos joku on jo rekisteröinyt sen, hän perii kutsun.
- Yritysten verkkotunnukset: “kaikki @client.com-osoitteen haltijat liittyvät asiakkaan työtilaan” toimii vain, jos osoite on todistettu.
- Tilin kaappaus ennakolta: todellinen omistaja ei voi rekisteröityä myöhemmin, koska osoite on jo käytössä.
- Tuki ja palautus: tiimisi saattaa luottaa pyyntöön, koska se tulee tutusta osoitteesta.
Vahvistus ei pysäytä päättäväistä hyökkääjää, mutta se sulkee helpoimman reitin: sellaisen osoitteen haltuunoton, jota et hallitse.
Miten rekisteröityminen pysyy sujuvana vahvistus päällä?
- Ota käyttöön oma SMTP-palvelu. Supabasen sisäänrakennettu lähettäjä ei ole tarkoitettu tuotantoon: se toimittaa vain projektin tiimin jäsenille ja sallii tällä hetkellä 2 viestiä tunnissa, mikä on tavallinen syy siihen, että vahvistussähköpostit “eivät saavu”.
- Kytke vahvistus pois vain paikallisessa kehityksessä, jossa
config.tomlon erillään tuotannosta. - Älä kirjoita profiilidataa heti
signUp-kutsun jälkeen: vahvistus päällä istuntoa ei vielä ole, joten kirjoitus ajetaan roolinaanoneikä tee hiljaa mitään. Välitä kentät kutsussasignUp({ options: { data } })ja anna triggerin kopioida ne, käsitellen niitä epäluotettavina. Tämä sudenkuoppa on Lovable-sovelluksen tietoturvatarkistuslistassani.
Muut Auth-asetukset, jotka ovat vain hostatussa projektissa eivätkä repossasi, leaked password protectionista MFA:han, käsitellään artikkelissa onko Supabase turvallinen.
Jos koko sovelluksen läpikäynti kuuluu ihmiselle yksittäisen asetuksen sijaan, teen kiinteän laajuuden sovellusauditoinnin, jossa jokaiselle osalle annetaan päätös: säilytä, korjaa tai kirjoita uudelleen.
Vastaava tapaukseni
Ajoin 1 170 julkisen Supabase-projektin migraatiot uusiin tietokantoihin: niistä 568:sta, jotka menivät läpi puhtaasti, 134:ssä (23,6 %) oli taulu, jonka RLS oli pois päältä ja jota julkinen avain pystyi lukemaan ja muuttamaan. Menetelmä ja kyselyt ovat avoimen lähdekoodin Supabase-tutkimuksessa.
Epävarma siitä, onko rekisteröitymisesi turvallinen? Kirjoita minulle, niin tarkistamme tunnistautumisasetuksesi.
Onko rekisteröitymisesi turvallinen?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle