Trumpai
using (true) atitinka kiekvieną eilutę kiekvienai rolei, kurią politika nurodo. Mano vietiniame teste su juo parašyta select politika viešajam raktui atidavė visas 3 eilutes iš 3, o for all politika leido vienam prisijungusiam vartotojui keisti ir trinti kito vartotojo užsakymus. RLS visą laiką buvo įjungtas. Vietoj true įrašykite sąlygą, susietą su kviečiančiuoju, o žaliu Advisor skaitymui nepasitikėkite: jo lint šiai problemai select politikų nepatikrina.
Mano Supabase saugos tikrintuve yra taisyklė „Politikos, leidžiančios visas eilutes”. Ji atsirado todėl, kad būtent taip dažniausiai nutinka iškart po RLS įjungimo. Programa tampa tuščia, nes RLS be politikos nieko negrąžina, o greičiausia politika, kuri grąžina duomenis atgal, yra using (true). Ekranas vėl veikia, RLS vis dar rodomas kaip įjungtas, todėl atrodo, kad darbas baigtas.
Ką Supabase politikoje reiškia using (true)?
Politika yra sąlyga, kurią Postgres tikrina kiekvienai eilutei. using nusprendžia, kurias esamas eilutes rolė gali matyti, atnaujinti ar ištrinti. with check nusprendžia, kurias naujas ar pakeistas eilutes ji gali įrašyti. true yra sąlyga, kurią išlaiko kiekviena eilutė, todėl politika nebeatskiria vieno žmogaus eilučių nuo kito.
Jei politikoje nėra to dalies, ji taikoma kiekvienai rolei, įskaitant anon, rolę, kuri slypi už publishable key, o šį raktą bet kas gali nukopijuoti iš jūsų puslapio.
Ką kiekviena politika leido mano teste?
Vietiniame Supabase (CLI 2.109.1, Postgres 17.6) sukūriau lentelę orders su dviem vartotojais: Alice priklauso 2 išgalvoti užsakymai, o Bob – 1. Šios lentelės RLS visuose bandymuose buvo įjungtas. Data API kviečiau taip, kaip tai daro naršyklė.
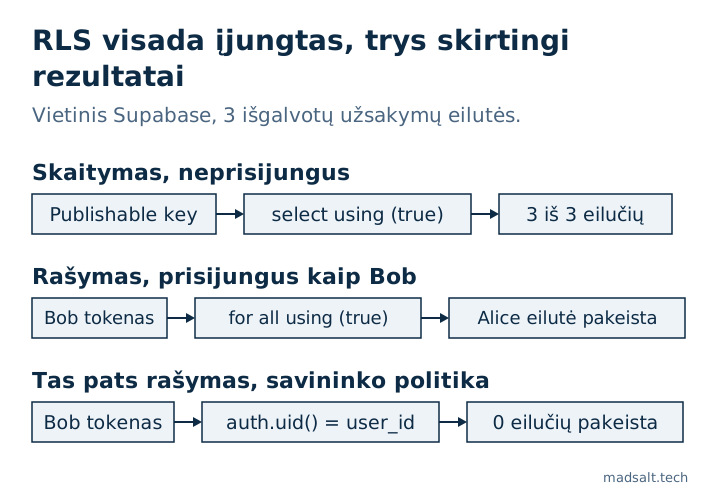
Politika lentelėje orders |
Publishable key, neprisijungus | Bob, prisijungęs |
|---|---|---|
| Politikos nėra | 0 eilučių | 0 eilučių |
for select using (true) |
3 iš 3 eilučių | 3 iš 3 eilučių |
for all to authenticated using (true) with check (true) |
0 eilučių | 3 iš 3 eilučių, pakeista 1 Alice eilutė, ištrinta 1 Alice eilutė |
Savininko politikos su (select auth.uid()) = user_id |
0 eilučių | Jo 1 eilutė, pakeista 0 Alice eilučių, ištrinta 0 Alice eilučių |
Trečią eilutę žmonės praleidžia. to authenticated atrodo kaip saugus variantas, o testas be prisijungimo praeina. Bet registracija dažniausiai atvira, todėl bet kas gali tapti authenticated per minutę.
Kodėl atvira insert politika gali atrodyti saugi?
Išbandžiau ir for insert to anon with check (true) be select politikos, t. y. kontaktų formos nustatymą. Tas pats insert davė du skirtingus atsakymus, priklausomai nuo vienos antraštės:
Antraštė POST užklausoje |
Atsakymas | Ar eilutė įrašyta? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Taip |
Prefer: return=representation |
401, code 42501 |
Ne |
Su return=representation užklausa turi ir perskaityti naują eilutę atgal, o jokia select politika to neleidžia. Todėl testas su ta antraštė praneša apie atmetimą, o scenarijus be antraštės eilutę įrašo. Tikrinkite patį įrašymą, tada suskaičiuokite lentelės eilutes.
Kaip rasti tokias politikas?
Paleiskite tai SQL redaktoriuje:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
Ji randa tik tiesioginę formą. Mano teste politika, parašyta kaip with check (1 = 1), buvo išsaugota kaip (1 = 1) ir ši užklausa jos nerado, todėl peržiūrėkite ir likusį pg_policies turinį.
Supabase Security Advisor tam turi lint rls_policy_always_true. Pagal susijusio lint pull request, jis apima tik rašymo komandas, todėl skaitymo politika su using (true) ten nepasirodys. Mano tikrintuvo taisyklė žiūri į tą pačią riziką iš rašymo pusės. Skaitymą patikrinkite patys pagal tos užklausos rezultatus.
Kaip tai ištaisyti?
Vietoj true įrašykite sąlygą, susietą su kviečiančiuoju, po vieną politiką kiekvienai komandai. Štai politikos iš paskutinės mano testo eilutės:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
Kada using (true) tinka?
Duomenims, kurie tikrai vieši, pavyzdžiui, paskelbtų straipsnių sąrašui ar kainų lentelei. Tada rašykite kuo siauriau: for select to anon using (true), be rašymo teisių ir be stulpelio toje lentelėje, kurio nedėtumėte į pagrindinį puslapį. Kontaktų forma gali palikti with check (true) insert operacijai be select politikos, o Advisor ją ir toliau rodys sąraše. Priežastį užrašykite migracijoje.
Kad įrodytumėte, jog tikros politikos veikia, išbandykite kiekvieną dviem skirtingais vartotojais. Žingsniai aprašyti straipsnyje kaip testuoju Supabase RLS, daugiau pavyzdžių – Supabase RLS policy pavyzdžiuose.
Jei visą programėlę turėtų peržiūrėti žmogus, o ne tik vienas nustatymas, atlieku fiksuotos apimties programėlės auditą – kiekvienai daliai pateikiu verdiktą: palikti, taisyti ar perrašyti.
Mano panašus atvejis
Pritaikiau 1 170 viešų Supabase projektų migracijas švarioms duomenų bazėms: iš 568, kurios veikė be klaidų, 134 (23,6 %) turėjo lentelę su išjungtu RLS, kurią viešasis raktas galėjo skaityti ir keisti. Metodas ir užklausos pateikti atvirojo kodo Supabase tyrime.
Nesate tikri, kad jūsų politikos tikrai ką nors riboja? Parašykite man, ir jas išbandysime.
Ar jūsų politikos ką nors riboja?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man