Trumpai
Nutekėjęs service role key apeina RLS ir gali naudoti Auth admin API. Mano vietiniame teste su juo perskaičiau 3 eilutes iš 3, nors galiojo tik savininko politikos, pakeičiau kito vartotojo eilutę ir gavau visų vartotojų sąrašą. Pašalinkite nutekėjimo priežastį, sukurkite naują secret key, perkelkite į jį visus komponentus, atsisakykite seno rakto, tada patikrinkite, kas pasikeitė, kol jis buvo išorėje. Jei kas nors raktu naudojasi dabar, pirmiausia jį išjunkite ir susitaikykite su prastova.
Mano nemokamas paslapčių skeneris perskaito vieno viešo puslapio HTML ir susietus scenarijų failus, ieškodamas API raktų, žetonų ir duomenų bazių URL, kuriuos lankytojas galėtų nukopijuoti, tarp jų Supabase service_role rakto; reikšmes rodo užmaskuotas. Ši pastaba apie tai, ką daryti, jei raktas nutekėjo.
Perimdamas Supabase programą, šio rakto pirmiausia ieškau sukompiliuotame JavaScript. Skirtumas tarp dviejų raktų aprašytas straipsnyje anon key vs service role key. Ši pastaba skirta blogai dienai, kai slaptasis raktas atsirado bundle, viešoje saugykloje ar žurnale.
Ką žmogus gali daryti su nutekėjusiu raktu?
Tikrinau vietiniame Supabase (CLI 2.109.1, Postgres 17.6), lentelėje su įjungtu RLS, tik savininko politikomis ir 3 išgalvotais užsakymais, taip pat su bandomuoju vartotojų sąrašu.
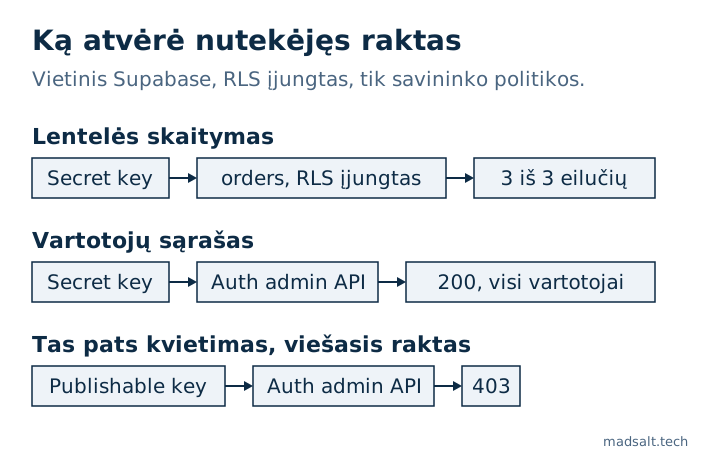
| Užklausa | Publishable key | Secret arba service_role key |
|---|---|---|
Skaityti orders |
0 eilučių | 3 iš 3 eilučių |
| Atnaujinti svetimą eilutę | Nebandyta | Pakeista 1 eilutė |
GET /auth/v1/admin/users |
403 |
200, išvardyti visi vartotojai |
Senasis service_role key ir naujasis sb_secret_ key visose trijose užklausose elgėsi vienodai.
Du rezultatai galėtų suteikti klaidingą ramybę:
- Nauja lentelė šioje aplinkoje API rolėms suteikė tik
TRUNCATE,REFERENCESirTRIGGER. Todėl secret key gavo403su kodu42501, kol nepaleidauGRANT. Tai nereiškia, kad nutekėjimas nekenksmingas: Auth admin užklausa tuo pačiu metu atsakė200. Pakeitimas, iš kurio tai kyla, aprašytas straipsnyje Supabase 42501 permission denied. - Supabase API keys vadovas sako, kad secret key, naudojamas iš naršyklės, gauna
401, ir priduria, kad užpuolikas vis tiek gali jį naudoti kitais įrankiais. Mano vietinė aplinka į užklausą su naršyklės antraštėmis atsakė200, todėl šio blokavimo čia atkartoti negalėjau.
Kokia tvarka keisti raktą?
Šie žingsniai atitinka Supabase nutekėjusio rakto keitimo vadovą. Šiai pastabai jų hostinamame projekte nepaleidau.
- Pašalinkite priežastį. Išimkite raktą iš bundle, saugyklos ar žurnalo, kitaip naujas raktas nutekės taip pat. Ištrinti jį iš paskutinio Git commit nepakanka, nes istorija jį vis dar saugo.
- Sukurkite naują secret key skiltyje Settings → API Keys.
- Pakeiskite seną raktą visur: serveriuose, cron užduotyse, Edge Functions, Database Webhooks ir
pg_netkvietimuose. Webhook, kuris siuntė senąjį raktą antraštėjeAuthorization: Bearer, dabar siunčia naująjį antraštėjeapikey. - Jei nutekėjo senasis
service_rolekey, perkelkite ir klientus į publishable key. Išjungus senuosius raktus, kartu išsijungiaanonirservice_role, todėl klientas, vis dar naudojantisanon, nustoja veikti. - Įsitikinkite, kad niekas nenaudoja seno rakto. API Keys puslapyje tam yra paskutinio naudojimo rodikliai.
- Atsisakykite jo. Ištrinkite secret key, to atšaukti negalima, arba išjunkite senuosius raktus.
- Senam raktui taip pat atšaukite senąją JWT paslaptį pagal JWT signing keys vadovą. Senieji raktai yra tokenai, pasirašyti šia paslaptimi, todėl viskas, kas jai dar pasitiki, gali priimti nutekėjusį raktą.
Išimtis yra vykstantis išpuolis. Tada vadovas sako atsisakyti rakto nedelsiant, nors jį naudojantys komponentai nustos veikti, kol jo nepakeisite.
Jei išjungę senuosius raktus praleidote kokį nors klientą, perkelkite jį į naują raktą. Vėl įjungus senuosius raktus, grįžta ir nutekėjęs raktas.
Kaip patikrinti, kas nutiko, kol raktas buvo išorėje?
Vien iš rakto Supabase negali pasakyti, kas jį turėjo, todėl ieškokite pasekmių. Pradėkite nuo naujų ar pakeistų paskyrų:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Ieškokite paskyrų, kurių neatpažįstate, ir rolių, kurių niekas nepriskyrė. Tada palyginkite svarbias lenteles su paskutine kopija prieš nutekėjimą. Jei šis sakinys privertė suabejoti, ar tokią turite, perskaitykite Supabase backups. Jūsų vartotojų asmens duomenys galėjo būti perskaityti, todėl patikrinkite, ar duomenų apsaugos taisyklės reikalauja apie tai pranešti.
Kaip užtikrinti, kad kitas nutekėjimas būtų mažas?
Kiekvienam komponentui naudokite atskirą secret key, ką rekomenduoja API keys vadovas, tada vienas nutekėjimas reiškia vieną keitimą. Laikykite raktą atokiau nuo bet ko su priešdėliu NEXT_PUBLIC_ ar VITE_, nes tai patenka į naršyklę. Ir prieš išleisdami kiekvieną production build, ieškokite jame sb_secret_ ir service_role. Veikiančioje svetainėje nemokamas paslapčių skeneris tą pačią paiešką atlieka viename viešame puslapyje ir jo susietuose scenarijuose.
Jei visą programėlę turėtų peržiūrėti žmogus, o ne tik vienas nustatymas, atlieku fiksuotos apimties programėlės auditą – kiekvienai daliai pateikiu verdiktą: palikti, taisyti ar perrašyti.
Mano panašus atvejis
Pritaikiau 1 170 viešų Supabase projektų migracijas švarioms duomenų bazėms: iš 568, kurios veikė be klaidų, 134 (23,6 %) turėjo lentelę su išjungtu RLS, kurią viešasis raktas galėjo skaityti ir keisti. Metodas ir užklausos pateikti atvirojo kodo Supabase tyrime.
Bijote, kad nutekėjo raktas? Parašykite man, ir jį pakeisime bei patikrinsime, ką jis atskleidė.
Bijote, kad nutekėjo raktas?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man