Trumpai
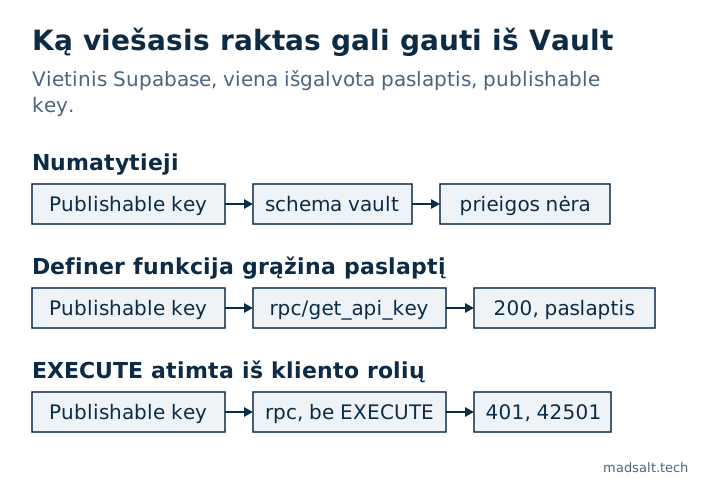
Supabase Vault saugo paslaptis užšifruotas ir iššifruoja jas per view vault.decrypted_secrets. Pagal numatytuosius nustatymus jį gali skaityti tik service_role ir postgres; mano vietinėje aplinkoje anon ir authenticated neturėjo jokios prieigos prie schemos vault. Paslaptys nutekėja dviem būdais: teisė į Vault kliento rolei arba SECURITY DEFINER funkcija pateikiamoje schemoje, grąžinanti iššifruotą reikšmę. Mano testinė funkcija viešajam raktui grąžino išgalvotą paslaptį su 200; atėmus EXECUTE ji atsakė 42501.
Mano nemokamas Supabase saugos tikrintuvas turi taisyklę kiekvienam nutekėjimo keliui: „Vault paslaptys, skaitomos API vaidmenims”, vertinama kaip kritinė, kai anon gali jas skaityti, ir „Iš API iškviečiamos security definer funkcijos”. Ši pastaba parodo, kodėl antroji svarbi Vault atveju.
Ką saugo Supabase Vault?
Supabase Vault vadovas jį apibūdina kaip paslapčių lentelę, saugomą su autentifikuotu šifravimu ir skaitomą iššifruota forma per view. Paslaptis lieka užšifruota diske, atsarginėse kopijose ir replikacijoje. Vadovas nurodo ir sąlygą, ant kurios viskas laikosi: kiekvienas, turintis prieigą prie view, turi prieigą prie iššifruotų paslapčių, todėl prieiga prie jo visada turi būti ribojama SQL teisėmis.
Kas pagal numatytuosius nustatymus gali jį skaityti?
Vietiniame Supabase (CLI 2.109.1, Postgres 17.6) su vault.create_secret išsaugojau išgalvotą reikšmę ir patikrinau kiekvieną rolę:
| Rolė | Usage schemoje vault |
Select iš vault.decrypted_secrets |
|---|---|---|
anon |
ne | ne |
authenticated |
ne | ne |
service_role |
taip | taip |
Schema vault pagal numatytuosius nustatymus nėra ir tarp Data API pateikiamų schemų. Taigi iš dėžės viešasis raktas Vault nepasiekia.
Kaip paslaptis vis dėlto nutekėja?
Dažniausiai priežastis yra programa, kuriai paslapties reikia. Funkcija yra trumpiausias būdas ją duoti:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER vykdo ją su savininko teisėmis, todėl ji gali skaityti Vault. Esamuose projektuose public funkcijoms pagal numatytuosius nustatymus suteikta EXECUTE rolėms anon ir authenticated, o public yra pateikiama, todėl Data API ją pateikia kaip /rest/v1/rpc/get_api_key:
| Užklausa su publishable key | Rezultatas |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, iššifruota išgalvota reikšmė |
tas pats, po revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
Antras nutekėjimo kelias yra teisė: kas nors prideda vault prie pateikiamų schemų arba suteikia kliento rolei usage ir select, kad kokia nors užklausa veiktų. Būtent šį atvejį tikrintuvas vertina kaip kritinį.
Kaip saugiai naudoti Vault?
- Skaitykite paslaptis tik serverio pusėje: duomenų bazės funkcijose, kurios jų niekada negrąžina, trigeriuose ir webhook arba Edge Function, naudojančiose secret key.
- Jei funkcija turi skaityti paslaptį, laikykite ją nepateikiamoje schemoje arba atimkite
EXECUTEišpublic,anonirauthenticatedir suteikite tik rolei, kuriai to reikia. - Niekada negrąžinkite iššifruotos reikšmės iš funkcijos, kurią gali kviesti klientas. Grąžinkite paslapties panaudojimo rezultatą, pavyzdžiui, API kvietimo atsakymą.
- Niekada nepridėkite
vaultprie pateikiamų schemų; ką šis sąrašas atveria, paaiškinau pastaboje Supabase exposed schemas.
Funkcijos taip pat yra API, o likusi šios taisyklės dalis, įskaitant search_path ir NULL tvarkymą, yra mano Lovable programos saugos sąraše. Kaip apvalkalo funkcijos search_path galima panaudoti prieš ją pačią, aprašyta pastaboje Supabase „function search path mutable“: ką tai reiškia.
Jei visą programėlę turėtų peržiūrėti žmogus, o ne tik vienas nustatymas, atlieku fiksuotos apimties programėlės auditą – kiekvienai daliai pateikiu verdiktą: palikti, taisyti ar perrašyti.
Mano panašus atvejis
Įmonė, kuriai kūriau, už įmonių lygio dokumentų produktą mokėjo tūkstančius dolerių per mėnesį. Jos pačios platforma dabar kainuoja šimtus per mėnesį, su dokumentų, formų, ataskaitų ir klientų portalo rolėmis ir tik tomis funkcijomis, kurias naudoja komanda. Žr. statybos dokumentų platformos atvejį.
Nesate tikri, kur laikomos jūsų paslaptys? Parašykite man, ir jas patikrinsime.
Kur laikomos jūsų paslaptys?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man