Trumpai
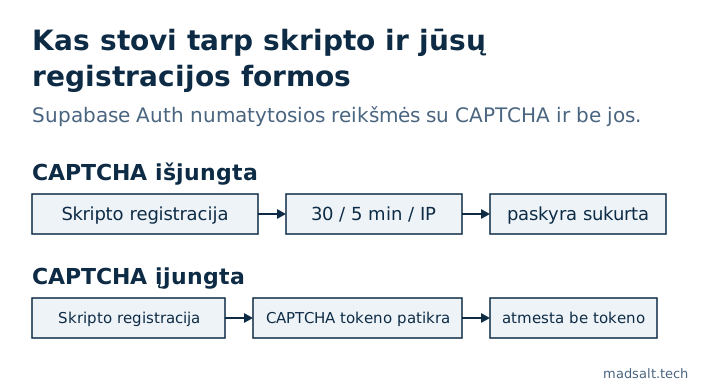
Be CAPTCHA tarp skripto ir jūsų registracijos formos yra tik Supabase Auth rate limit, kuris pagal numatytuosius nustatymus leidžia kiekvienam IP adresui atlikti 30 registracijos ir prisijungimo užklausų per 5 minutes. Rate limit sulėtina vieną kompiuterį; jie neatskiria žmogaus nuo boto, išskaidyto per daug adresų. Supabase palaiko hCaptcha ir Cloudflare Turnstile registracijai, prisijungimui ir slaptažodžio atkūrimui. Įjunkite vieną jų prieš paleidimą, o ne po pirmosios netikrų paskyrų bangos.
Mano nemokamas Supabase saugos tikrintuvas skaito projekto Auth nustatymus, o „CAPTCHA išjungta registracijai ir prisijungimui” yra viena jo taisyklių. Tai vidutinis radinys, ne kritinis: niekas nenuteka, bet atviros durys kainuoja pinigų ir duomenų kokybės.
Ką Supabase rate limit leidžia?
Supabase rate limit vadovas, perskaitytas 2026 m. spalio 23 d., išvardija numatytąsias reikšmes. Dauguma skaičiuojama pagal IP adresą su token bucket, kuris leidžia trumpus šuolius:
| Galinių taškų grupė | Numatytasis limitas | Skaičiuojama pagal |
|---|---|---|
Registracijos ir prisijungimai (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 užklausų per 5 minutes, šuoliai iki 30 | IP adresas |
| Token endpoint (slaptažodis, refresh token, PKCE) | 150 užklausų per 5 minutes | IP adresas |
| Laiškai, siunčiami su įmontuotu teikėju | 2 per valandą | projektas |
| MFA challenge ir verify | 15 per minutę | IP adresas |
Vietinė aplinka naudoja tą patį registracijos skaičių: sign_in_sign_ups = 30 skiltyje [auth.rate_limit] faile supabase/config.toml.
Šie skaičiai saugo Supabase ir jūsų el. laiškų kvotą. Jie skaičiuojami pagal IP, todėl srautas, išskaidytas per daug adresų, kiekvieną limitą praeina atskirai, o tylus botas, likęs žemiau 30 užklausų per 5 minutes, nebūna apribotas niekada.
Ką prideda CAPTCHA?
Su įjungta CAPTCHA apsauga Supabase Auth registracijai, prisijungimui ir slaptažodžio atkūrimui tikisi CAPTCHA valdiklio tokeno ir patikrina jį pas teikėją, prieš darydamas ką nors kita. Supabase CAPTCHA vadovas palaiko du teikėjus:
- hCaptcha, su site key frontende ir secret key Supabase.
- Cloudflare Turnstile, kuris dažnai veikia be matomo iššūkio.
Nuo ko tai praktiškai saugo: nuo netikrų registracijų, kurios užpildo jūsų naudotojų lentelę ir el. laiškų siuntimo kvotą, nuo slaptažodžių spėliojimo prisijungimo formoje ir nuo slaptažodžio atkūrimo laiškų, masiškai siunčiamų adresams, kurie jų neprašė.
Kaip ją įjungti?
- Sukurkite svetainę hCaptcha arba Turnstile valdiklį Cloudflare ir nukopijuokite site key bei secret key.
- Supabase Dashboard atidarykite Authentication → Bot and Abuse Protection, įjunkite CAPTCHA apsaugą, pasirinkite teikėją ir įklijuokite secret key.
- Pridėkite valdiklį prie kiekvienos formos, kuri kviečia Auth, ir perduokite jo tokeną:
supabase.auth.signUp({ email, password, options: { captchaToken } }), ir tą pačią parinktį prisijungimui bei slaptažodžio atkūrimui. - Po kiekvieno kvietimo iš naujo nustatykite valdiklį, nes tokenas vienkartinis.
Dashboard įjunkite tik tada, kai frontendas jau siunčia tokeną: nuo tos akimirkos Auth kvietimai be tokeno nepavyksta, taip pat ir jūsų pačių formų. Prisijungimų skaitikliui savo Edge Function laikykite būseną Postgres, o ne atmintyje; kodėl atmintyje laikomas skaitiklis talpinamame Supabase niekada nesuveikia, aprašyta mano Lovable programos saugos sąraše. Nutekėję slaptažodžiai, kita registracijos higienos pusė, aprašyti pastaboje Supabase leaked password protection.
Jei visą programėlę turėtų peržiūrėti žmogus, o ne tik vienas nustatymas, atlieku fiksuotos apimties programėlės auditą – kiekvienai daliai pateikiu verdiktą: palikti, taisyti ar perrašyti.
Mano panašus atvejis
Pritaikiau 1 170 viešų Supabase projektų migracijas švarioms duomenų bazėms: iš 568, kurios veikė be klaidų, 134 (23,6 %) turėjo lentelę su išjungtu RLS, kurią viešasis raktas galėjo skaityti ir keisti. Metodas ir užklausos pateikti atvirojo kodo Supabase tyrime.
Matote netikras registracijas? Parašykite man, ir sustiprinsime jūsų autentifikacijos nustatymus.
Matote netikras registracijas?
Parašykite man, ką turite dabar ir ko jums reikia. Atsakysiu variantu, kurį pasirinkčiau pats.
Parašykite man