TL;DR
using (true) täsmää jokaiseen riviin jokaiselle roolille, jonka politiikka nimeää. Paikallisessa testissäni select-politiikka sillä antoi julkiselle avaimelle kaikki 3 riviä 3:sta, ja for all -politiikka antoi yhden kirjautuneen käyttäjän muuttaa ja poistaa toisen käyttäjän tilauksia. RLS oli koko ajan päällä. Korvaa true ehdolla, joka koskee kutsujaa, äläkä pidä vihreää Advisoria todisteena lukemisista: sen lint ohittaa select-politiikat.
Supabase-tietoturvatarkistuksessani on sääntö “Käytännöt, jotka päästävät läpi jokaisen rivin”. Se on olemassa, koska juuri tämä tulee yleensä heti RLS:n käyttöönoton jälkeen. Sovellus tyhjenee, koska RLS ilman politiikkaa ei palauta mitään, ja nopein politiikka, joka tuo datan takaisin, on using (true). Ruutu toimii taas ja RLS näkyy edelleen päällä, joten se näyttää valmiilta.
Mitä using (true) tarkoittaa Supabasen politiikassa?
Politiikka on ehto, jonka Postgres tarkistaa jokaiselle riville. using päättää, mitä olemassa olevia rivejä rooli saa nähdä, päivittää tai poistaa. with check päättää, mitä uusia tai muutettuja rivejä se saa kirjoittaa. true on ehto, jonka jokainen rivi läpäisee, joten politiikka lakkaa erottamasta kenenkään rivejä muiden riveistä.
Jos politiikassa ei ole to-lauseketta, se koskee jokaista roolia, myös roolia anon, joka on sen publishable keyn takana, jonka kuka tahansa voi kopioida sivultasi.
Mitä kukin politiikka salli testissäni?
Loin taulun orders paikalliselle Supabase-stackille (CLI 2.109.1, Postgres 17.6) kahdella käyttäjällä: Alicella on 2 tekaistua tilausta ja Bobilla 1. RLS oli päällä tämän taulun jokaisella rivillä. Kutsuin Data API:a niin kuin selain tekee.
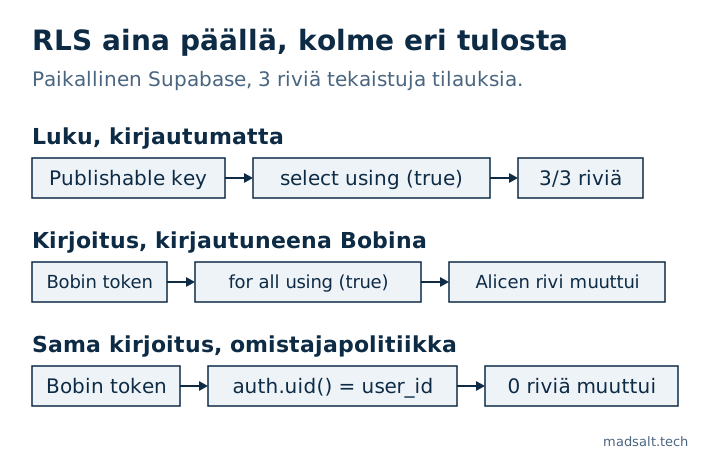
Politiikka taulussa orders |
Publishable key, kirjautumatta | Bob, kirjautuneena |
|---|---|---|
| Ei politiikkaa | 0 riviä | 0 riviä |
for select using (true) |
3/3 riviä | 3/3 riviä |
for all to authenticated using (true) with check (true) |
0 riviä | 3/3 riviä, muutti 1 Alicen rivin, poisti 1 Alicen rivin |
Omistajapolitiikat muodossa (select auth.uid()) = user_id |
0 riviä | Hänen 1 rivinsä, muutti 0 Alicen riviä, poisti 0 Alicen riviä |
Kolmas rivi on se, jonka ihmiset ohittavat. to authenticated -lisäys tuntuu turvalliselta versiolta, ja kirjautumaton testi menee läpi. Mutta rekisteröityminen on yleensä auki, joten kuka tahansa voi olla authenticated minuutissa.
Miksi avoin insert-politiikka voi näyttää turvalliselta?
Kokeilin myös for insert to anon with check (true) ilman select-politiikkaa, kuten yhteydenottolomakkeessa. Sama insert antoi kaksi eri vastausta yhden otsikon mukaan:
Otsikko POST-pyynnössä |
Vastaus | Kirjoittuiko rivi? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Kyllä |
Prefer: return=representation |
401, koodi 42501 |
Ei |
Otsikolla return=representation pyynnön täytyy myös lukea uusi rivi takaisin, eikä mikään select-politiikka salli sitä. Siksi testi, joka käyttää tuota otsikkoa, raportoi hylkäyksen, ja skripti, joka jättää otsikon pois, kirjoittaa rivin. Testaa itse kirjoitus ja laske sitten taulun rivit.
Miten tällaiset politiikat löytää?
Aja tämä SQL-editorissa:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
Se löytää vain kirjaimellisen muodon. Testissäni politiikka with check (1 = 1) tallentui muodossa (1 = 1), eikä tämä kysely täsmännyt siihen, joten lue myös loput pg_policies-riveistä.
Supabasen Security Advisorissa on tähän lint, rls_policy_always_true. Aiheeseen liittyvän lintin pull requestin mukaan se kattaa vain kirjoituskomennot, joten lukupolitiikkaa using (true) ei siellä näy. Tarkistimeni sääntö katsoo samaa riskiä kirjoituspuolelta. Lukemisten osalta tarkista tuon kyselyn tulokset itse.
Miten sen korjaa?
Korvaa true ehdolla, joka koskee kutsujaa, yksi politiikka komentoa kohden. Nämä ovat testini viimeisen rivin politiikat:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
Milloin using (true) on kunnossa?
Datalle, joka on oikeasti julkista, kuten lista julkaistuista artikkeleista tai hintataulukko. Kirjoita se silloin mahdollisimman kapeasti: for select to anon using (true), ei kirjoitusoikeuksia eikä sarakkeita, joita et laittaisi etusivulle. Yhteydenottolomake voi pitää insertissä with check (true) ilman select-politiikkaa, ja Advisor listaa sen edelleen. Kirjaa syy migraatioon.
Todistaaksesi, että oikeat politiikat pitävät, aja jokainen kahtena eri käyttäjänä. Vaiheet ovat artikkelissa Supabase RLS:n testaus, ja lisää malleja löytyy artikkelista Supabase RLS policy -esimerkit testattuna API:n kautta.
Jos koko sovelluksen läpikäynti kuuluu ihmiselle yksittäisen asetuksen sijaan, teen kiinteän laajuuden sovellusauditoinnin, jossa jokaiselle osalle annetaan päätös: säilytä, korjaa tai kirjoita uudelleen.
Vastaava tapaukseni
Ajoin 1 170 julkisen Supabase-projektin migraatiot uusiin tietokantoihin: niistä 568:sta, jotka menivät läpi puhtaasti, 134:ssä (23,6 %) oli taulu, jonka RLS oli pois päältä ja jota julkinen avain pystyi lukemaan ja muuttamaan. Menetelmä ja kyselyt ovat avoimen lähdekoodin Supabase-tutkimuksessa.
Epävarma siitä, rajoittavatko policysi oikeasti mitään? Kirjoita minulle, niin testaamme ne.
Rajoittavatko policysi mitään?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle