TL;DR
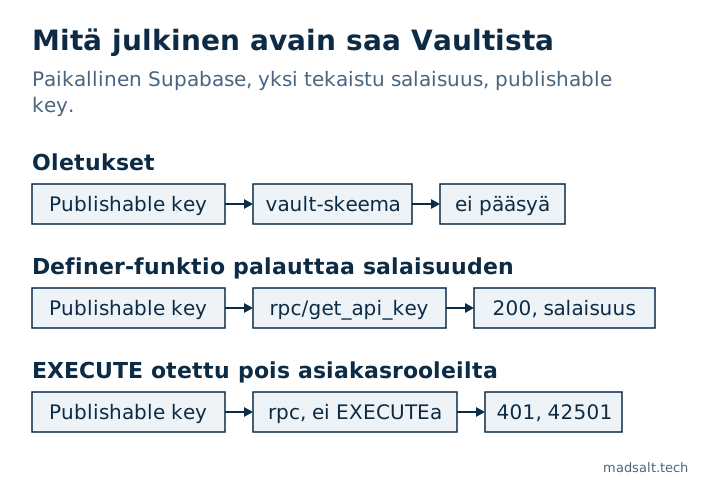
Supabase Vault tallentaa salaisuudet salattuina ja purkaa ne näkymän vault.decrypted_secrets kautta. Oletuksena vain service_role ja postgres voivat lukea sen; paikallisella stackillani anon-roolilla ja authenticated-roolilla ei ollut lainkaan pääsyä vault-skeemaan. Salaisuudet vuotavat kahdella tavalla: asiakasrooli saa oikeuden Vaultiin tai julkaistun skeeman SECURITY DEFINER -funktio palauttaa puretun arvon. Testifunktioni palautti tekaistun salaisuuden julkiselle avaimelle vastauksella 200; kun otin EXECUTE-oikeuden pois, se vastasi 42501.
Ilmaisessa Supabase-tietoturvatarkistuksessani on sääntö kummallekin vuotoreitille: “Vaultin salaisuudet API-roolien luettavissa”, joka arvioidaan kriittiseksi, kun anon voi lukea ne, ja “API:sta kutsuttavat security definer -funktiot”. Tämä muistiinpano näyttää, miksi jälkimmäinen on tärkeä Vaultille.
Mitä Supabase Vault suojaa?
Supabasen Vault-opas kuvaa sen todennetulla salauksella tallennettujen salaisuuksien taulukkona, joka on luettavissa purettuna näkymän kautta. Salaisuus pysyy salattuna levyllä, varmuuskopioissa ja replikoinnissa. Opas antaa myös ehdon, jonka varassa kaikki on: jokaisella, jolla on pääsy näkymään, on pääsy purettuihin salaisuuksiin, joten pääsy on aina rajattava SQL-oikeuksilla.
Kuka voi lukea sen oletuksena?
Paikallisella Supabase-stackilla (CLI 2.109.1, Postgres 17.6) tallensin tekaistun arvon funktiolla vault.create_secret ja tarkistin jokaisen roolin:
| Rooli | Usage skeemaan vault |
Select näkymästä vault.decrypted_secrets |
|---|---|---|
anon |
ei | ei |
authenticated |
ei | ei |
service_role |
kyllä | kyllä |
vault-skeema ei myöskään ole oletuksena Data API:n julkaistuissa skeemoissa. Valmiina julkinen avain ei siis yllä Vaultiin.
Miten salaisuus vuotaa silti?
Tavallinen syy on sovellus, joka tarvitsee salaisuuden. Funktio on lyhin tapa antaa se:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER ajaa sen omistajan oikeuksilla, joten se voi lukea Vaultia. Olemassa olevissa projekteissa public-skeeman funktiot saavat EXECUTE-oikeuden rooleille anon ja authenticated oletuksena, ja public on julkaistu, joten Data API tarjoaa sen osoitteessa /rest/v1/rpc/get_api_key:
| Pyyntö publishable keyllä | Tulos |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, purettu tekaistu arvo |
sama, revoke execute … from public, anon, authenticated -lauseen jälkeen |
401, 42501 “permission denied for function get_api_key” |
Toinen vuotoreitti on oikeus: joku lisää vault-skeeman julkaistuihin skeemoihin tai antaa asiakasroolille usage- ja select-oikeuden saadakseen kyselyn toimimaan. Juuri sen tarkistus arvioi kriittiseksi.
Miten käytät Vaultia turvallisesti?
- Lue salaisuuksia vain palvelinpuolella: tietokantafunktioissa, jotka eivät koskaan palauta niitä, triggereissä ja webhookeissa tai Edge Functioneissa, jotka käyttävät secret keytä.
- Jos funktion täytyy lukea salaisuus, pidä se skeemassa, jota ei ole julkaistu, tai ota
EXECUTEpois rooleiltapublic,anonjaauthenticatedja anna se vain roolille, joka sitä tarvitsee. - Älä koskaan palauta purettua arvoa funktiosta, jota asiakas voi kutsua. Palauta sen sijaan salaisuuden käytön tulos, esimerkiksi API-kutsun vastaus.
- Älä koskaan lisää
vault-skeemaa julkaistuihin skeemoihin; mitä tuo lista avaa, selitin artikkelissa Supabase exposed schemas.
Funktiot ovat myös API, ja loput tuosta säännöstä, search_path ja NULL-käsittely mukaan lukien, löytyvät Lovable-sovelluksen tietoturvatarkistuslistastani. Sen, miten kääre-funktion search_path voidaan kääntää sitä itseään vastaan, löydät muistiinpanosta Supabase “function search path mutable”: mitä se tarkoittaa.
Jos koko sovelluksen läpikäynti kuuluu ihmiselle yksittäisen asetuksen sijaan, teen kiinteän laajuuden sovellusauditoinnin, jossa jokaiselle osalle annetaan päätös: säilytä, korjaa tai kirjoita uudelleen.
Vastaava tapaukseni
Yritys, jolle rakensin, maksoi tuhansia dollareita kuukaudessa suuryritysten asiakirjatuotteesta. Sen oma alusta maksaa nyt satoja kuukaudessa, ja siinä on roolit asiakirjoille, lomakkeille, raporteille ja asiakasportaalille sekä vain ne ominaisuudet, joita tiimi käyttää. Katso rakennusalan asiakirja-alustan tapaus.
Epävarma siitä, missä salaisuutesi säilytetään? Kirjoita minulle, niin tarkistamme ne.
Missä salaisuutesi säilytetään?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle