TL;DR
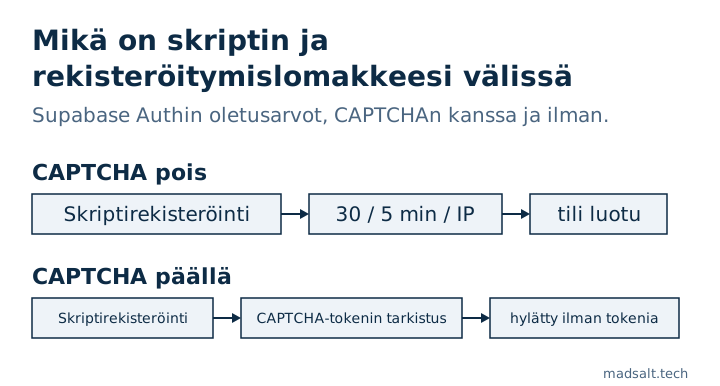
Ilman CAPTCHAa ainoa asia skriptin ja rekisteröitymislomakkeesi välillä on Supabase Authin rate limit, joka sallii oletuksena jokaiselle IP-osoitteelle 30 rekisteröitymis- ja kirjautumispyyntöä 5 minuutissa. Rate limits hidastavat yhtä konetta; ne eivät erota ihmistä botista, joka on levinnyt monelle osoitteelle. Supabase tukee hCaptchaa ja Cloudflare Turnstilea rekisteröitymisessä, kirjautumisessa ja salasanan palautuksessa. Ota toinen käyttöön ennen julkaisua, ei vasta ensimmäisen valetilien aallon jälkeen.
Ilmainen Supabase-tietoturvatarkistukseni lukee projektin Auth-asetukset, ja “CAPTCHA pois päältä rekisteröitymisessä ja kirjautumisessa” on yksi sen säännöistä. Se on keskitason havainto, ei kriittinen: mikään ei vuoda, mutta auki oleva ovi maksaa rahaa ja heikentää datan laatua.
Mitä Supabasen rate limits sallivat?
Supabasen rate limits -opas, luettu 23. lokakuuta 2026, listaa oletusarvot. Useimmat lasketaan IP-osoitetta kohden token bucket -mallilla, joka sallii lyhyet piikit:
| Endpoint-ryhmä | Oletusraja | Lasketaan |
|---|---|---|
Rekisteröitymiset ja kirjautumiset (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 pyyntöä 5 minuutissa, piikit enintään 30 | IP-osoite |
| Token-endpoint (salasana, refresh token, PKCE) | 150 pyyntöä 5 minuutissa | IP-osoite |
| Sisäänrakennetulla palvelulla lähetetyt sähköpostit | 2 tunnissa | projekti |
| MFA-challenge ja -verify | 15 minuutissa | IP-osoite |
Paikallinen stack käyttää samaa rekisteröitymisen lukua: sign_in_sign_ups = 30 osiossa [auth.rate_limit] tiedostossa supabase/config.toml.
Nämä luvut suojaavat Supabasea ja sähköpostikiintiötäsi. Ne ovat IP-kohtaisia, joten useaan osoitteeseen levinnyt liikenne ohittaa jokaisen rajan erikseen, ja hiljainen botti, joka pysyy alle 30 pyynnössä 5 minuutissa, ei jää rajoituksen piiriin lainkaan.
Mitä CAPTCHA lisää?
Kun CAPTCHA-suojaus on päällä, Supabase Auth odottaa CAPTCHA-widgetin tokenia rekisteröitymisessä, kirjautumisessa ja salasanan palautuksessa ja varmentaa sen palveluntarjoajalla ennen kuin tekee mitään muuta. Supabasen CAPTCHA-opas tukee kahta palveluntarjoajaa:
- hCaptcha, jossa site key on käyttöliittymässä ja secret key Supabasessa.
- Cloudflare Turnstile, joka toimii usein ilman näkyvää haastetta.
Mitä se käytännössä torjuu: käyttäjätaulusi ja sähköpostikiintiösi täyttävät valerekisteröitymiset, kirjautumislomakkeeseen kohdistuva salasanojen arvailu ja salasanan palautussähköpostit, joita lähetetään massana osoitteisiin, jotka eivät ole niitä pyytäneet.
Miten sen ottaa käyttöön?
- Luo hCaptchassa sivusto (site) tai Cloudflaressa Turnstile-widget ja kopioi site key ja secret key.
- Avaa Supabase Dashboardissa Authentication → Bot and Abuse Protection, ota CAPTCHA-suojaus käyttöön, valitse palveluntarjoaja ja liitä secret key.
- Lisää widget jokaiseen lomakkeeseen, joka kutsuu Authia, ja välitä sen token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), ja sama valinta kirjautumisessa ja salasanan palautuksessa. - Nollaa widget jokaisen kutsun jälkeen, sillä token on kertakäyttöinen.
Ota se käyttöön Dashboardissa vasta, kun käyttöliittymä jo lähettää tokenin: siitä hetkestä alkaen Auth-kutsut ilman tokenia epäonnistuvat, myös omat lomakkeesi. Omien Edge Functionien kirjautumislaskuria varten pidä tila Postgresissa, ei muistissa; miksi muistissa oleva laskuri ei koskaan lauennut hostatussa Supabasessa, selviää Lovable-sovelluksen tietoturvatarkistuslistastani. Vuotaneet salasanat, rekisteröitymishygienian toinen puolisko, ovat artikkelissa Supabase leaked password protection.
Jos koko sovelluksen läpikäynti kuuluu ihmiselle yksittäisen asetuksen sijaan, teen kiinteän laajuuden sovellusauditoinnin, jossa jokaiselle osalle annetaan päätös: säilytä, korjaa tai kirjoita uudelleen.
Vastaava tapaukseni
Ajoin 1 170 julkisen Supabase-projektin migraatiot uusiin tietokantoihin: niistä 568:sta, jotka menivät läpi puhtaasti, 134:ssä (23,6 %) oli taulu, jonka RLS oli pois päältä ja jota julkinen avain pystyi lukemaan ja muuttamaan. Menetelmä ja kyselyt ovat avoimen lähdekoodin Supabase-tutkimuksessa.
Näetkö vääriä rekisteröitymisiä? Kirjoita minulle, niin lukitsemme tunnistautumisasetuksesi.
Näetkö vääriä rekisteröitymisiä?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle