TL;DR
Vuotanut service role key ohittaa RLS:n ja voi käyttää Auth admin API:a. Paikallisessa testissäni se luki 3/3 riviä omistajapolitiikoista huolimatta, muutti toisen käyttäjän rivin ja listasi kaikki käyttäjät. Korjaa vuodon syy, luo uusi secret key, siirrä kaikki komponentit käyttämään sitä, poista vanha avain käytöstä ja tarkista sitten, mitä muuttui sinä aikana, kun se oli ulkona. Jos joku käyttää avainta juuri nyt, poista se käytöstä ensin ja hyväksy katko.
Ilmainen secret scannerini lukee yhden julkisen sivun HTML:n ja linkitetyt skriptitiedostot ja etsii API-avaimia, tokeneita ja tietokanta-URL:eja, jotka kävijä voisi kopioida, mukaan lukien Supabasen service_role-avaimen; arvot se näyttää peitettyinä. Tämä muistiinpano kertoo, mitä tehdä, jos avain on vuotanut.
Kun otan haltuun Supabase-sovelluksen, tämä avain on ensimmäinen asia, jota etsin rakennetusta JavaScriptistä. Kahden avaimen ero on artikkelissa anon key vs service role key. Tämä muistiinpano on pahaa päivää varten, kun salainen avain löytyi bundlesta, julkisesta repositoriosta tai lokista.
Mitä vuotaneella avaimella voi tehdä?
Tarkistin paikallisella Supabase-stackilla (CLI 2.109.1, Postgres 17.6) taulusta, jossa RLS oli päällä, omistajapolitiikat ja 3 tekaistua tilausta, sekä testikäyttäjien listasta.
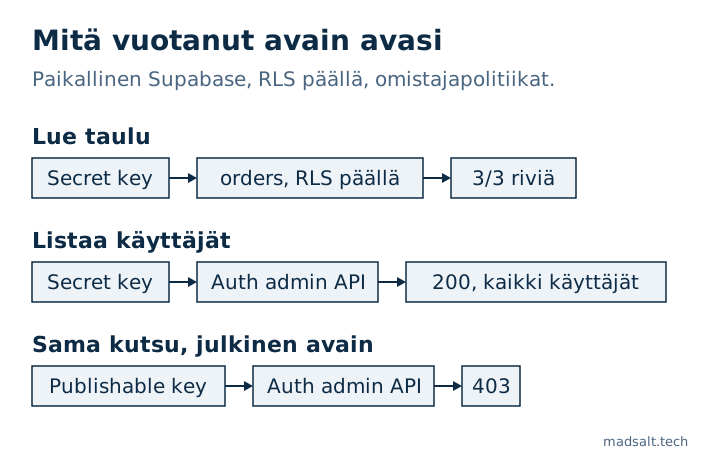
| Pyyntö | Publishable key | Secret- tai service_role-avain |
|---|---|---|
Lue orders |
0 riviä | 3/3 riviä |
| Päivitä jonkun toisen rivi | Ei kokeiltu | 1 rivi muutettu |
GET /auth/v1/admin/users |
403 |
200, kaikki käyttäjät listattu |
Vanha service_role-avain ja uusi sb_secret_ käyttäytyivät samoin kaikissa kolmessa.
Kaksi tulosta voisi antaa väärää turvaa:
- Uusi taulu antoi tässä stackissa API-rooleille vain
TRUNCATE,REFERENCESjaTRIGGER. Siksi secret key sai siihen403-vastauksen koodilla42501, kunnes ajoinGRANT-komennon. Se ei tee vuodosta vaaratonta: Auth admin -kutsu vastasi200samalla hetkellä. Muutoksen taustan kertoo Supabase 42501 permission denied. - Supabasen API keys -opas sanoo, että selaimesta käytetty secret key saa
401, ja lisää, että hyökkääjä voi silti käyttää sitä muista työkaluista. Paikallinen stackini vastasi selainotsikoilla varustettuun pyyntöön200, joten en voinut toistaa tuota estoa tässä.
Missä järjestyksessä avain vaihdetaan?
Nämä vaiheet noudattavat Supabasen opasta vuotaneen avaimen kierrättämiseen. En ajanut niitä hostatussa projektissa tätä muistiinpanoa varten.
- Korjaa syy. Poista avain bundlesta, repositoriosta tai lokista, tai uusi vuotaa samalla tavalla. Sen poistaminen Gitin viimeisestä commitista ei riitä, koska historia säilyttää sen.
- Luo uusi secret key kohdassa Settings → API Keys.
- Korvaa vanha avain kaikkialla: palvelimet, cron-ajot, Edge Functionit, Database Webhooks ja
pg_net-kutsut. Webhook, joka lähetti vanhan avaimen otsikossaAuthorization: Bearer, lähettää nyt uuden avaimen otsikossaapikey. - Jos vuoto oli vanha
service_role-avain, siirrä myös clientisi publishable keyhin. Vanhojen avainten käytöstä poisto sammuttaaanon- jaservice_role-avaimet yhdessä, jotenanon-avaimella edelleen oleva client lakkaa toimimasta. - Varmista, ettei mikään käytä vanhaa avainta. API Keys -sivulla on tätä varten viimeisimmän käytön ilmaisimet.
- Poista se käytöstä. Poista secret key, mitä ei voi perua, tai ota vanhat avaimet pois käytöstä.
- Vanhan avaimen kohdalla kumoa myös vanha JWT secret JWT signing keys -oppaan kautta. Vanhat avaimet ovat tuolla salaisuudella allekirjoitettuja tokeneita, joten kaikki, mikä vielä luottaa siihen, voi hyväksyä vuotaneen avaimen.
Poikkeus on käynnissä oleva hyökkäys. Silloin opas sanoo poistamaan avaimen heti käytöstä, vaikka sitä käyttävät komponentit lakkaavat toimimasta, kunnes korvaat sen.
Jos unohdit clientin vanhojen avainten käytöstä poiston jälkeen, siirrä se uuteen avaimeen. Vanhojen avainten takaisin päälle kytkeminen tuo takaisin myös vuotaneen avaimen.
Miten tarkistat, mitä tapahtui sillä aikaa, kun se oli ulkona?
Supabase ei voi kertoa pelkän avaimen perusteella, kuka sitä piti hallussaan, joten etsi seurauksia. Aloita uusista tai muuttuneista tileistä:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Etsi tilejä, joita et tunnista, ja rooleja, joita kukaan ei antanut. Vertaa sitten tärkeitä tauluja viimeiseen varmuuskopioon ennen vuotoa. Jos tuo lause sai sinut epäilemään, onko sinulla sellaista, lue Supabase backups. Käyttäjiesi henkilötiedot ovat voineet olla luettavissa, joten tarkista, vaativatko tietosuojasääntösi ilmoittamaan siitä.
Miten seuraavan vuodon pitää pienenä?
Käytä erillistä secret keytä jokaiselle komponentille, mitä API keys -opas suosittelee, jolloin yksi vuoto tarkoittaa yhtä kierrätystä. Pidä avain poissa kaikesta, jolla on etuliite NEXT_PUBLIC_ tai VITE_, koska ne menevät selaimelle. Ja etsi jokaisesta tuotantobuildista merkkijonoja sb_secret_ ja service_role ennen julkaisua. Julkaistulla sivustolla ilmainen secret scanner tekee saman haun yhdelle julkiselle sivulle ja sen linkittämille skripteille.
Jos koko sovelluksen läpikäynti kuuluu ihmiselle yksittäisen asetuksen sijaan, teen kiinteän laajuuden sovellusauditoinnin, jossa jokaiselle osalle annetaan päätös: säilytä, korjaa tai kirjoita uudelleen.
Vastaava tapaukseni
Ajoin 1 170 julkisen Supabase-projektin migraatiot uusiin tietokantoihin: niistä 568:sta, jotka menivät läpi puhtaasti, 134:ssä (23,6 %) oli taulu, jonka RLS oli pois päältä ja jota julkinen avain pystyi lukemaan ja muuttamaan. Menetelmä ja kyselyt ovat avoimen lähdekoodin Supabase-tutkimuksessa.
Huolissasi siitä, että avain on vuotanut? Kirjoita minulle, niin vaihdamme sen ja tarkistamme, mitä se paljasti.
Huolissasi siitä, että avain on vuotanut?
Kerro, mitä sinulla on nyt ja mitä tarvitset. Vastaan vaihtoehdolla, jonka itse valitsisin.
Kirjoita minulle