Lühidalt
Lekkinud service role key jätab RLS-i vahele ja saab kasutada Auth admin API-t. Minu kohalikus testis luges see omanikupoliitikate korral kõik 3 rida 3-st, muutis teise kasutaja rida ja loetles kõik kasutajad. Parandage lekke põhjus, looge uus secret key, viige kõik komponendid sellele üle, võtke vana võti kasutusest ja kontrollige siis, mis selle väljas oleku ajal muutus. Kui keegi kasutab võtit just praegu, võtke see esmalt kasutusest ja leppige katkestusega.
Minu tasuta secret scanner loeb ühe avaliku lehe HTML-i ja lingitud skriptifailid ning otsib API-võtmeid, tokeneid ja andmebaasi URL-e, mida külastaja saaks kopeerida, nende hulgas Supabase’i service_role võtit; väärtused kuvab ta maskeerituna. See märge räägib sellest, mida teha, kui võti on lekkinud.
Kui võtan Supabase’i rakenduse üle, otsin just seda võtit esimesena ehitatud JavaScriptist. Erinevus kahe võtme vahel on artiklis anon key vs service role key. See märge on halva päeva jaoks, kui salajane võti ilmus välja bundle’is, avalikus repos või logis.
Mida saab lekkinud võtmega teha?
Kontrollisin kohalikul Supabase’i pinul (CLI 2.109.1, Postgres 17.6) tabelil, millel oli RLS sees, omanikupoliitikad ja 3 võltstellimust, ning lisaks testkasutajate nimekirjal.
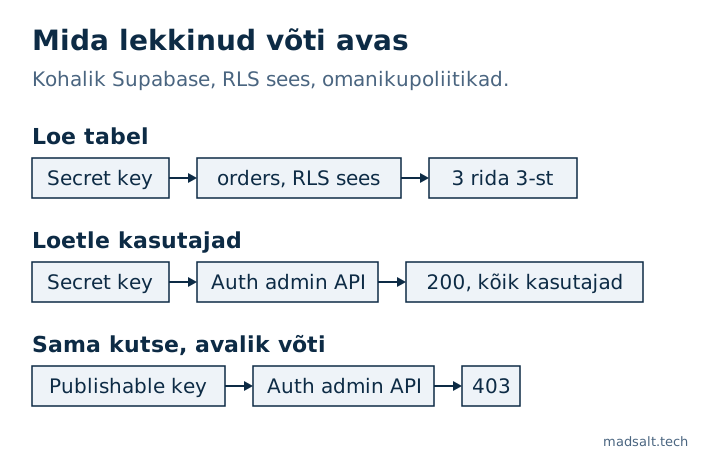
| Päring | Publishable key | Secret või service_role key |
|---|---|---|
Loe orders |
0 rida | 3 rida 3-st |
| Uuenda kellegi teise rida | Ei proovitud | 1 rida muudetud |
GET /auth/v1/admin/users |
403 |
200, kõik kasutajad loetletud |
Vana service_role key ja uus sb_secret_ käitusid kõigis kolmes ühtemoodi.
Kaks tulemust võivad anda ekslikku rahu:
- Uus tabel andis sellel pinul API rollidele ainult
TRUNCATE,REFERENCESjaTRIGGER. Seega sai secret key sellel403koodiga42501, kuni käivitasinGRANT-i. See ei tee lekkimist kahjutuks: Auth admin kutse vastas samal hetkel200. Selle taga olevat muudatust käsitleb Supabase 42501 permission denied. - Supabase’i API keys juhend ütleb, et brauserist kasutatud secret key saab
401, ja lisab, et ründaja saab seda siiski teistest tööriistadest kasutada. Minu kohalik pin vastas brauseri päistega päringule200, nii et ma ei saanud seda blokki siin reprodutseerida.
Mis on õige järjekord võtme väljavahetamiseks?
Need sammud järgivad Supabase’i lekkinud võtme roteerimise juhendit. Ma ei käivitanud neid selle märke jaoks hostitud projektil.
- Parandage põhjus. Eemaldage võti bundle’ist, repost või logist, muidu lekib uus samamoodi. Selle kustutamisest Giti viimasest commit’ist ei piisa, sest ajalugu hoiab seda alles.
- Looge uus secret key kohas Settings → API Keys.
- Asendage vana võti kõikjal: serverid, cron jobid, Edge Function’id, Database Webhooks ja
pg_netkutsed. Webhook, mis saatis vana võtme päisesAuthorization: Bearer, saadab nüüd uue võtme päisesapikey. - Kui leke oli vana
service_rolekey, viige ka kliendid publishable key peale. Vanade võtmete keelamine lülitabanonjaservice_rolekorraga välja, nii etanonpeal püsiv klient lakkab töötamast. - Veenduge, et miski vana võtit ei kasuta. API Keys lehel on selleks viimase kasutuse näidikud.
- Võtke see kasutusest. Kustutage secret key, mida ei saa tagasi võtta, või keelake vanad võtmed.
- Vana võtme puhul tühistage ka vana JWT secret JWT signing keys juhendi kaudu. Vanad võtmed on selle saladusega allkirjastatud tokenid, nii et kõik, mis sellesse veel usaldab, võib lekkinud võtme vastu võtta.
Erand on käimasolev rünnak. Siis ütleb juhend võtme kohe kasutusest võtta, isegi kui seda kasutavad komponendid enne asendamist töötamast lakkavad.
Kui jätsite pärast vanade võtmete keelamist kliendi kahe silma vahele, viige see klient uuele võtmele. Vanade võtmete tagasilülitamine toob tagasi ka lekkinud võtme.
Kuidas kontrollida, mis juhtus, kui see väljas oli?
Supabase ei saa ainult võtme põhjal öelda, kes seda hoidis, nii et otsige tulemusi. Alustage uutest või muudetud kontodest:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Otsige kontosid, mida te ei tunne, ja rolle, mida keegi ei määranud. Seejärel võrrelge oma olulisi tabeleid viimase varukoopiaga enne leket. Kui see lause pani teid kahtlema, kas teil üldse on varukoopia, lugege Supabase backups. Teie kasutajate isikuandmed võisid olla loetavad, nii et kontrollige, kas teie andmekaitsereeglid nõuavad sellest teatamist.
Kuidas järgmist leket väikesena hoida?
Kasutage komponendi kohta eraldi secret key’t, nagu API keys juhend soovitab, nii et üks leke tähendab ühte roteerimist. Hoidke võti eemal kõigest, mille eesliide on NEXT_PUBLIC_ või VITE_, sest need lähevad brauserisse. Ja otsige igast tootmisbuildist enne väljalaset sb_secret_ ja service_role. Töötaval saidil teeb tasuta secret scanner sama otsingu ühel avalikul lehel ja selle lingitud skriptides.
Kui kogu rakendust peaks läbi vaatama inimene, mitte ainult ühte seadet, teen fikseeritud mahuga rakenduse auditi, kus iga osa saab otsuse: jätta, parandada või ümber kirjutada.
Minu sarnane juhtum
Rakendasin 1 170 avaliku Supabase’i projekti migratsioonid värsketele andmebaasidele: 568-st, mis jooksid puhtalt läbi, oli 134-l (23,6 %) tabel, mille RLS oli välja lülitatud ja mida avalik võti sai lugeda ja muuta. Meetod ja päringud on avatud lähtekoodiga Supabase’i uuringus.
Mures, et võti on lekkinud? Kirjutage mulle, siis vahetame selle välja ja kontrollime, mida see paljastas.
Mures, et võti on lekkinud?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle