Lühidalt
using (true) sobib iga reaga igale rollile, mille poliitika nimetab. Minu kohalikus testis andis sellega select-poliitika avalikule võtmele kõik 3 rida 3-st ja poliitika for all lubas ühel sisseloginud kasutajal teise kasutaja tellimusi muuta ja kustutada. RLS oli kogu aeg sees. Asendage true tingimusega kutsuja kohta ja ärge pidage rohelist Advisorit lugemiste puhul tõendiks: selle lint jätab select-poliitikad vahele.
Minu Supabase’i turvakontrollil on reegel “Poliitikad, mis lubavad kõik read”. See on olemas, sest just see tuleb tavaliselt kohe pärast RLS-i sisselülitamist. Rakendus jääb tühjaks, sest RLS ilma poliitikata ei tagasta midagi, ja kiireim poliitika, mis andmed tagasi toob, on using (true). Ekraan töötab jälle ja RLS on endiselt sees, nii et see tundub valmis.
Mida tähendab using (true) Supabase’i poliitikas?
Poliitika on tingimus, mida Postgres kontrollib iga rea kohta. using otsustab, milliseid olemasolevaid ridu roll näha, uuendada või kustutada tohib. with check otsustab, milliseid uusi või muudetud ridu ta kirjutada tohib. true on tingimus, mille iga rida läbib, nii et poliitika lõpetab ühe inimese ridade eraldamise teise omadest.
Kui poliitikal pole to klauslit, kehtib see igale rollile, sealhulgas rollile anon, mis on publishable key taga ja mille võti on igaühel teie lehelt kopeeritav.
Mida iga poliitika minu testis lubas?
Lõin kohalikul Supabase’i pinul (CLI 2.109.1, Postgres 17.6) tabeli orders kahe kasutajaga: Alice’il on 2 võltstellimust ja Bobil 1. RLS oli selle tabeli igal real sees. Kutsusin Data API-t nii, nagu brauser teeb.
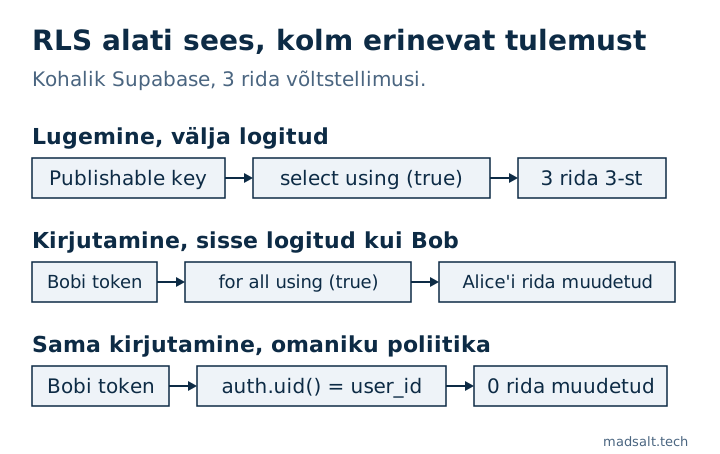
Poliitika tabelil orders |
Publishable key, välja logitud | Bob, sisse logitud |
|---|---|---|
| Poliitikat pole | 0 rida | 0 rida |
for select using (true) |
3 rida 3-st | 3 rida 3-st |
for all to authenticated using (true) with check (true) |
0 rida | 3 rida 3-st, muutis 1 Alice’i rea, kustutas 1 Alice’i rea |
Omaniku poliitikad kujul (select auth.uid()) = user_id |
0 rida | Tema 1 rida, muutis 0 Alice’i rida, kustutas 0 Alice’i rida |
Kolmas rida on see, mille inimesed märkamata jätavad. Lisatud to authenticated tundub turvalise versioonina ja välja logitud test läbib. Kuid registreerumine on tavaliselt avatud, nii et igaüks võib minutiga authenticated olla.
Miks võib lahtine insert-poliitika ohutuna paista?
Proovisin ka for insert to anon with check (true) ilma select-poliitikata, nagu kontaktivormil. Sama insert andis ühe päise tõttu kaks erinevat vastust:
Päis POST päringul |
Vastus | Kas rida kirjutati? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Jah |
Prefer: return=representation |
401, kood 42501 |
Ei |
Päisega return=representation peab päring uue rea ka tagasi lugema ja ükski select-poliitika seda ei luba. Nii teatab seda päist kasutav test keeldumisest ning skript, mis päise ära jätab, kirjutab rea. Testige kirjutamist ennast ja loendage seejärel tabeli read.
Kuidas selliseid poliitikaid leida?
Käivitage see SQL-redaktoris:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
See leiab ainult sõnasõnalise kuju. Minu testis salvestus poliitika with check (1 = 1) kujul (1 = 1) ja see päring ei leidnud seda, nii et lugege ka ülejäänud pg_policies read läbi.
Supabase’i Security Advisoril on selle jaoks lint rls_policy_always_true. Seotud lint’i pull request’i järgi katab see ainult kirjutamiskäsud, nii et lugemispoliitikat using (true) seal ei näe. Minu kontrolli reegel vaatab sama riski kirjutamise poolelt. Lugemiste puhul kontrollige selle päringu tulemusi ise.
Kuidas seda parandada?
Asendage true tingimusega kutsuja kohta, üks poliitika käsu kohta. Need on poliitikad minu testi viimaselt realt:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
Millal on using (true) korras?
Andmete puhul, mis on tõesti avalikud, näiteks avaldatud artiklite loend või hinnatabel. Kirjutage see siis nii kitsalt kui võimalik: for select to anon using (true), ilma kirjutusõigusteta ja ilma ühegi veeruta selles tabelis, mida te avalehele ei paneks. Kontaktivorm võib hoida insertil with check (true) ilma select-poliitikata ja Advisor loetleb seda edasi. Märkige põhjus migratsiooni.
Et tõestada päris poliitikate vastupidavus, käivitage igaüks kahe eri kasutajana. Sammud on artiklis kuidas Supabase’i RLS-i testida ja rohkem mustreid artiklis Supabase RLS policy näited, testitud API kaudu.
Kui kogu rakendust peaks läbi vaatama inimene, mitte ainult ühte seadet, teen fikseeritud mahuga rakenduse auditi, kus iga osa saab otsuse: jätta, parandada või ümber kirjutada.
Minu sarnane juhtum
Rakendasin 1 170 avaliku Supabase’i projekti migratsioonid värsketele andmebaasidele: 568-st, mis jooksid puhtalt läbi, oli 134-l (23,6 %) tabel, mille RLS oli välja lülitatud ja mida avalik võti sai lugeda ja muuta. Meetod ja päringud on avatud lähtekoodiga Supabase’i uuringus.
Pole kindel, kas teie policy’d tegelikult midagi piiravad? Kirjutage mulle, siis testime neid.
Kas teie policy'd midagi piiravad?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle