Lühidalt
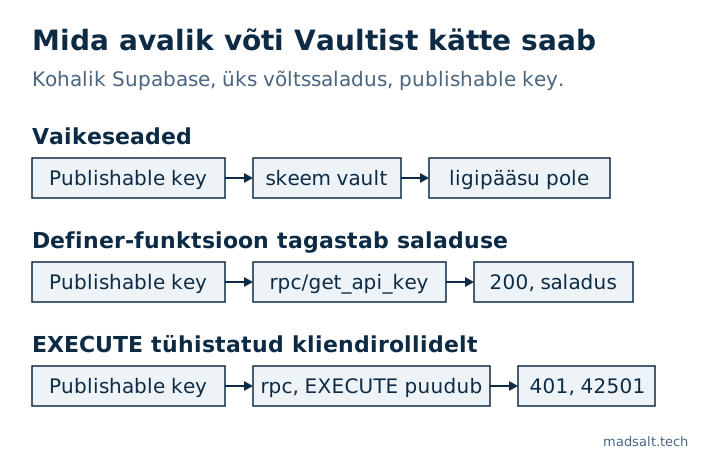
Supabase Vault hoiab saladusi krüpteerituna ja dekrüpteerib need vaate vault.decrypted_secrets kaudu. Vaikimisi saavad seda lugeda ainult service_role ja postgres; minu kohalikul pinul polnud rollidel anon ja authenticated skeemile vault üldse ligipääsu. Saladused lekivad kahel viisil: õigus Vaultile kliendirollile või SECURITY DEFINER funktsioon avaldatud skeemis, mis tagastab dekrüpteeritud väärtuse. Minu testfunktsioon tagastas võltssaladuse avalikule võtmele 200-ga; pärast EXECUTE tühistamist vastas see 42501.
Minu tasuta Supabase’i turvakontrollil on reegel kummagi lekketee jaoks: “Vaulti saladused API rollidele loetavad”, mis on kriitiline, kui anon saab neid lugeda, ja “API-st kutsutavad security definer funktsioonid”. See märge näitab, miks teine neist Vaulti puhul loeb.
Mida Supabase Vault kaitseb?
Supabase’i Vaulti juhend kirjeldab seda kui autenditud krüpteerimisega hoitavate saladuste tabelit, mida saab dekrüpteeritult lugeda vaate kaudu. Saladus jääb krüpteerituks kettal, varukoopiates ja replikatsioonis. Juhend nimetab ka tingimuse, millel kõik toimib: igaüks, kellel on vaatele ligipääs, saab ligipääsu dekrüpteeritud saladustele, seega tuleb ligipääs sellele alati SQL-õigustega piirata.
Kes saab seda vaikimisi lugeda?
Kohalikul Supabase’i pinul (CLI 2.109.1, Postgres 17.6) salvestasin funktsiooniga vault.create_secret võltsväärtuse ja kontrollisin iga rolli:
| Roll | Usage skeemil vault |
Select vaatel vault.decrypted_secrets |
|---|---|---|
anon |
ei | ei |
authenticated |
ei | ei |
service_role |
jah | jah |
Skeem vault pole ka vaikimisi Data API avaldatud skeemide hulgas. Seega ei pääse avalik võti karbist võttes Vaultini.
Kuidas saladus ikkagi lekib?
Tavaline põhjus on rakendus, mis saladust vajab. Funktsioon on lühim viis see talle anda:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER käivitab selle omaniku õigustega, seega saab see Vaulti lugeda. Olemasolevates projektides antakse skeemi public funktsioonidele vaikimisi EXECUTE rollidele anon ja authenticated ning public on avaldatud, seega serveerib Data API seda kui /rest/v1/rpc/get_api_key:
| Päring publishable key’ga | Tulemus |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, dekrüpteeritud võltsväärtus |
sama, pärast revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
Teine lekketee on õigus: keegi lisab vaulti avaldatud skeemidele või annab kliendirollile usage ja select, et päring tööle saada. Just seda juhtumit peab kontroll kriitiliseks.
Kuidas Vaulti turvaliselt kasutada?
- Lugege saladusi ainult serveripoolel: andmebaasifunktsioonides, mis neid kunagi ei tagasta, triggerites ja webhookides või Edge Function’ites, mis kasutavad secret key’d.
- Kui funktsioon peab saladust lugema, hoidke see avaldamata skeemis või tühistage
EXECUTErollideltpublic,anonjaauthenticatedning andke see ainult rollile, kes seda vajab. - Ärge kunagi tagastage dekrüpteeritud väärtust funktsioonist, mida klient saab kutsuda. Tagastage hoopis saladuse kasutamise tulemus, näiteks API-kutse vastus.
- Ärge kunagi lisage
vaulti avaldatud skeemide hulka; mida see nimekiri avab, selgitasin märkuses Supabase exposed schemas.
Funktsioonid on samuti API ja ülejäänud see reegel, search_path ja NULL-i käsitlus kaasa arvatud, on minu Lovable’i rakenduse turvanimekirjas. Kuidas ümbrisfunktsiooni search_path’i saab selle enda vastu pöörata, on märkuses Supabase “function search path mutable”: mida see tähendab.
Kui kogu rakendust peaks läbi vaatama inimene, mitte ainult ühte seadet, teen fikseeritud mahuga rakenduse auditi, kus iga osa saab otsuse: jätta, parandada või ümber kirjutada.
Minu sarnane juhtum
Ettevõte, kellele ehitasin, maksis suurettevõtete dokumenditoote eest tuhandeid dollareid kuus. Nende oma platvorm maksab nüüd sadu kuus, rollidega dokumentidele, vormidele, aruannetele ja kliendiportaalile ning ainult nende funktsioonidega, mida meeskond kasutab. Vaadake ehitusdokumentide platvormi juhtumit.
Pole kindel, kus teie saladusi hoitakse? Kirjutage mulle, siis kontrollime neid.
Kus teie saladusi hoitakse?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle