Lühidalt
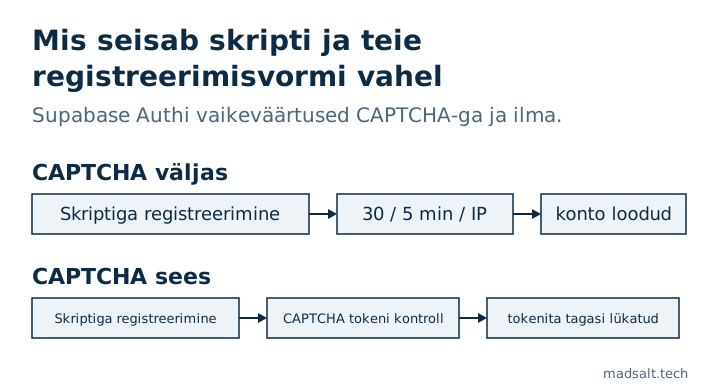
Ilma CAPTCHA-ta on skripti ja teie registreerimisvormi vahel ainult Supabase Authi rate limit, mis lubab vaikimisi igalt IP-aadressilt 30 registreerimis- ja sisselogimispäringut 5 minuti jooksul. Rate limitid aeglustavad ühte masinat; need ei erista inimest botist, mis on jaotatud paljude aadresside vahel. Supabase toetab hCaptcha-t ja Cloudflare Turnstile’i registreerimisel, sisselogimisel ja parooli lähtestamisel. Lülitage üks neist sisse enne turuletulekut, mitte pärast esimest võltskontode lainet.
Minu tasuta Supabase’i turvakontroll loeb projekti Auth-seadeid ja “CAPTCHA väljas registreerimisel ja sisselogimisel” on üks selle reeglitest. See on keskmine leid, mitte kriitiline: midagi ei leki, kuid lahtine uks maksab raha ja andmekvaliteeti.
Mida Supabase’i rate limitid lubavad?
Supabase’i rate limits juhend, loetud 23. oktoobril 2026, loetleb vaikeväärtused. Enamik neist loetakse IP-aadressi kohta token bucket’iga, mis lubab lühikesi tippe:
| Lõpp-punktide rühm | Vaikepiirang | Loetakse |
|---|---|---|
Registreerimised ja sisselogimised (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 päringut 5 minutis, tipud kuni 30 | IP-aadress |
| Token endpoint (parool, refresh token, PKCE) | 150 päringut 5 minutis | IP-aadress |
| Sisseehitatud pakkujaga saadetud kirjad | 2 tunnis | projekt |
| MFA challenge ja verify | 15 minutis | IP-aadress |
Kohalik pin kasutab sama registreerimisnumbrit: sign_in_sign_ups = 30 jaotises [auth.rate_limit] failis supabase/config.toml.
Need numbrid kaitsevad Supabase’i ja teie e-posti kvooti. Need on IP-põhised, seega läbib paljudele aadressidele jaotatud liiklus iga piirangu eraldi ja vaikne bot, mis jääb alla 30 päringu 5 minuti kohta, ei jää piirangu alla kunagi.
Mida CAPTCHA lisab?
Kui CAPTCHA kaitse on sees, ootab Supabase Auth registreerimisel, sisselogimisel ja parooli lähtestamisel CAPTCHA vidina tokenit ning kontrollib seda pakkujaga enne mis tahes muud tegevust. Supabase’i CAPTCHA juhend toetab kahte pakkujat:
- hCaptcha, kus site key on frontendis ja secret key Supabase’is.
- Cloudflare Turnstile, mis töötab sageli ilma nähtava väljakutseta.
Mille vastu see praktikas kaitseb: võltsregistreeringud, mis täidavad teie kasutajatabeli ja e-posti saatmiskvoodi, paroolide äraarvamine sisselogimisvormil ja parooli lähtestamise kirjad, mis saadetakse hulgi aadressidele, kes neid ei küsinud.
Kuidas selle sisse lülitada?
- Looge hCaptchas sait või Cloudflare’is Turnstile’i vidin ning kopeerige site key ja secret key.
- Supabase Dashboardis avage Authentication → Bot and Abuse Protection, lülitage CAPTCHA kaitse sisse, valige pakkuja ja kleepige secret key.
- Lisage vidin igale vormile, mis kutsub Authi, ja andke selle token edasi:
supabase.auth.signUp({ email, password, options: { captchaToken } }), ning sama valik sisselogimisel ja parooli lähtestamisel. - Lähtestage vidin pärast iga kutset, sest token on ühekordne.
Lülitage see Dashboardis sisse alles siis, kui frontend juba tokenit saadab: sellest hetkest ebaõnnestuvad Auth-kutsed ilma tokenita, ka teie enda vormid. Sisselogimiste loenduri jaoks oma Edge Function’ites hoidke seisu Postgresis, mitte mälus; miks mälusisene loendur majutatud Supabase’is kunagi ei käivitu, on minu Lovable’i rakenduse turvanimekirjas. Lekkinud paroolid, registreerimishügieeni teine pool, on märkuses Supabase leaked password protection.
Kui kogu rakendust peaks läbi vaatama inimene, mitte ainult ühte seadet, teen fikseeritud mahuga rakenduse auditi, kus iga osa saab otsuse: jätta, parandada või ümber kirjutada.
Minu sarnane juhtum
Rakendasin 1 170 avaliku Supabase’i projekti migratsioonid värsketele andmebaasidele: 568-st, mis jooksid puhtalt läbi, oli 134-l (23,6 %) tabel, mille RLS oli välja lülitatud ja mida avalik võti sai lugeda ja muuta. Meetod ja päringud on avatud lähtekoodiga Supabase’i uuringus.
Näete võltsregistreerumisi? Kirjutage mulle, siis lukustame teie autentimisseaded.
Näete võltsregistreerumisi?
Öelge mulle, mis teil praegu on ja mida vajate. Vastan valikuga, mille ise teeksin.
Kirjutage mulle