TL;DR
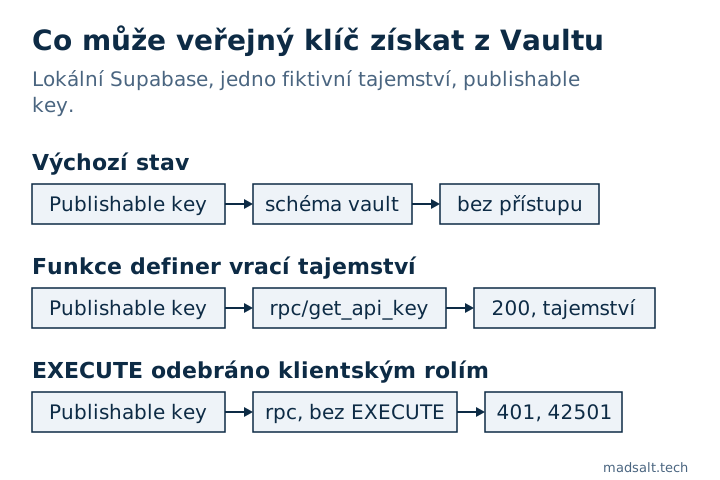
Supabase Vault ukládá tajemství šifrovaně a dešifruje je přes view vault.decrypted_secrets. Ve výchozím stavu je smí číst jen service_role a postgres; na mém lokálním stacku neměly anon a authenticated ke schématu vault žádný přístup. Tajemství unikají dvěma způsoby: grantem na Vault pro klientskou roli, nebo funkcí SECURITY DEFINER ve vystaveném schématu, která vrací dešifrovanou hodnotu. Moje testovací funkce vrátila fiktivní tajemství veřejnému klíči s 200; po odebrání EXECUTE odpovídala 42501.
Můj bezplatný bezpečnostní checker pro Supabase má pravidlo pro každou cestu úniku: „Tajemství ve Vaultu čitelná pro role API“, hodnocené jako kritické, když je může číst anon, a „Funkce security definer volatelné z API“. Tato poznámka ukazuje, proč na druhém záleží právě u Vaultu.
Co Supabase Vault chrání?
Průvodce Vaultem od Supabase ho popisuje jako tabulku tajemství uložených s autentizovaným šifrováním, čitelnou v dešifrované podobě přes view. Tajemství zůstává šifrované na disku, v zálohách i v replikaci. Průvodce uvádí také podmínku, na které všechno stojí: kdokoli s přístupem k view má přístup k dešifrovaným tajemstvím, takže přístup k němu musí být po celou dobu omezen oprávněními SQL.
Kdo ho čte ve výchozím stavu?
Na lokálním stacku Supabase (CLI 2.109.1, Postgres 17.6) jsem uložil fiktivní hodnotu přes vault.create_secret a zkontroloval každou roli:
| Role | Usage na schéma vault |
Select na vault.decrypted_secrets |
|---|---|---|
anon |
ne | ne |
authenticated |
ne | ne |
service_role |
ano | ano |
Schéma vault také není ve výchozím stavu mezi vystavenými schématy Data API. Takže po instalaci se k Vaultu veřejný klíč nedostane.
Jak tajemství přesto unikne?
Obvyklý důvod je aplikace, která tajemství potřebuje. Funkce je nejkratší způsob, jak jí ho dát:
create function public.get_api_key() returns text
language sql security definer set search_path = ''
as $$ select decrypted_secret from vault.decrypted_secrets where name = 'demo_api_key' $$;
SECURITY DEFINER ji spustí s právy vlastníka, takže může číst Vault. Na stávajících projektech dostávají funkce v public ve výchozím stavu EXECUTE pro anon a authenticated a public je vystavené, takže ji Data API servíruje jako /rest/v1/rpc/get_api_key:
| Požadavek s publishable key | Výsledek |
|---|---|
POST /rest/v1/rpc/get_api_key |
200, dešifrovaná fiktivní hodnota |
totéž, po revoke execute … from public, anon, authenticated |
401, 42501 “permission denied for function get_api_key” |
Druhá cesta úniku je grant: někdo přidá vault mezi vystavená schémata nebo dá klientské roli usage a select, aby fungoval dotaz. To je případ, který checker hodnotí jako kritický.
Jak Vault používat bezpečně?
- Čtěte tajemství jen na straně serveru: v databázových funkcích, které je nikdy nevracejí, v triggerech a webhookách, nebo v Edge Functions, které používají secret key.
- Pokud funkce musí tajemství číst, držte ji ve schématu, které není vystavené, nebo odeberte
EXECUTEzpublic,anonaauthenticateda udělte ho jen roli, která ho potřebuje. - Nikdy nevracejte dešifrovanou hodnotu z funkce, kterou může volat klient. Vraťte výsledek použití tajemství, například odpověď volání API.
- Nikdy nepřidávejte
vaultmezi vystavená schémata; co ten seznam otevírá, jsem vysvětlil v poznámce Supabase exposed schemas.
Funkce jsou také API a zbytek tohoto pravidla, včetně search_path a práce s NULL, je v mém checklistu zabezpečení aplikace z Lovable. Jak lze search_path obalové funkce obrátit proti ní, je v poznámce Supabase „function search path mutable“: co to znamená.
Pokud má celou aplikaci projít člověk, a ne jen jedno nastavení, nabízím audit aplikace s pevně daným rozsahem s verdiktem ponechat, opravit, nebo přepsat pro každou část.
Můj podobný případ
Firma, pro kterou jsem stavěl, platila za podnikový produkt na dokumenty tisíce dolarů měsíčně. Její vlastní platforma dnes stojí stovky měsíčně, s rolemi pro dokumenty, formuláře, přehledy a klientský portál a jen s funkcemi, které tým používá. Viz případová studie dokumentové platformy pro stavebnictví.
Nevíte, kde jsou uložena vaše tajemství? Napište mi a zkontrolujeme je.
Kde jsou uložena vaše tajemství?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi