TL;DR
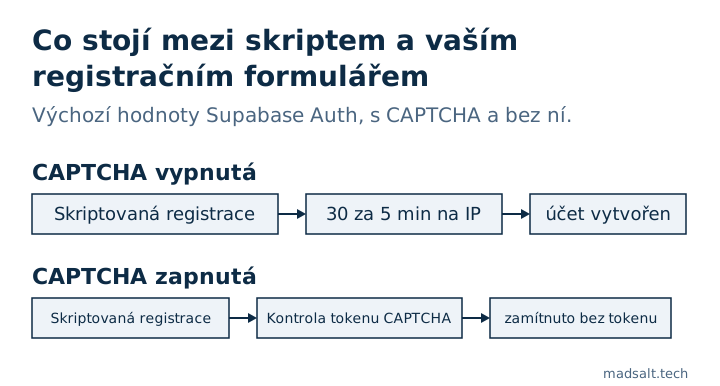
Bez CAPTCHA stojí mezi skriptem a vaším registračním formulářem jen rate limit Supabase Auth, který ve výchozím stavu dovolí každé IP adrese 30 požadavků na registraci a přihlášení za 5 minut. Rate limity zpomalí jeden stroj; nerozliší člověka od bota rozloženého na mnoho adres. Supabase podporuje hCaptcha a Cloudflare Turnstile při registraci, přihlášení a obnově hesla. Zapněte jednu před spuštěním, ne po první vlně falešných účtů.
Můj bezplatný bezpečnostní checker pro Supabase čte nastavení Auth projektu a „CAPTCHA vypnutá při registraci a přihlášení“ je jedno z jeho pravidel. Je to nález střední závažnosti, ne kritický: nic neuniká, ale otevřené dveře stojí peníze a kvalitu dat.
Co povolují rate limity Supabase?
Průvodce rate limity od Supabase, který jsem četl 23. října 2026, uvádí výchozí hodnoty. Většina se počítá na IP adresu pomocí token bucketu, který dovolí krátké nárazy:
| Skupina endpointů | Výchozí limit | Počítá se podle |
|---|---|---|
Registrace a přihlášení (/signup, /recover, /otp, /magiclink, /resend, /user) |
30 požadavků za 5 minut, nárazy až 30 | IP adresa |
| Token endpoint (heslo, refresh token, PKCE) | 150 požadavků za 5 minut | IP adresa |
| E-maily odeslané vestavěným poskytovatelem | 2 za hodinu | projekt |
| MFA challenge a verify | 15 za minutu | IP adresa |
Lokální stack používá stejné číslo pro registraci: sign_in_sign_ups = 30 v sekci [auth.rate_limit] v supabase/config.toml.
Tato čísla chrání Supabase a vaši e-mailovou kvótu. Jsou na IP adresu, takže provoz rozložený na mnoho adres projde každým limitem zvlášť a tichý bot, který zůstane pod 30 požadavky za 5 minut, není omezen vůbec.
Co CAPTCHA přidá?
Se zapnutou ochranou CAPTCHA Supabase Auth očekává token z widgetu CAPTCHA při registraci, přihlášení a obnově hesla a před čímkoli dalším ho ověří u poskytovatele. Průvodce CAPTCHA od Supabase podporuje dva poskytovatele:
- hCaptcha, se site key ve frontendu a secret key v Supabase.
- Cloudflare Turnstile, který často běží bez viditelné výzvy.
Před čím chrání v praxi: falešné registrace, které plní tabulku uživatelů a kvótu odesílání e-mailů, hádání hesel na přihlašovacím formuláři a hromadné e-maily s obnovou hesla na adresy, které o ně nežádaly.
Jak ji zapnout?
- Vytvořte site v hCaptcha nebo widget Turnstile v Cloudflare a zkopírujte site key a secret key.
- V Supabase Dashboardu otevřete Authentication → Bot and Abuse Protection, zapněte ochranu CAPTCHA, vyberte poskytovatele a vložte secret key.
- Přidejte widget do každého formuláře, který volá Auth, a předejte jeho token:
supabase.auth.signUp({ email, password, options: { captchaToken } }), a stejnou volbu u přihlášení a obnovy hesla. - Po každém volání widget resetujte, protože token je jednorázový.
Zapněte ji v Dashboardu až ve chvíli, kdy frontend token už posílá: od té chvíle volání Auth bez tokenu selhávají, včetně vašich vlastních formulářů. Pro počítadlo přihlášení ve vlastních Edge Functions držte stav v Postgresu, ne v paměti; proč počítadlo v paměti na hostovaném Supabase nikdy nespustí, je v mém checklistu zabezpečení aplikace z Lovable. Uniklá hesla, druhá polovina hygieny registrace, jsou v poznámce Supabase leaked password protection.
Pokud má celou aplikaci projít člověk, a ne jen jedno nastavení, nabízím audit aplikace s pevně daným rozsahem s verdiktem ponechat, opravit, nebo přepsat pro každou část.
Můj podobný případ
Aplikoval jsem migrace 1 170 veřejných projektů Supabase na čerstvé databáze: z 568, které proběhly bez chyby, mělo 134 (23,6 %) tabulku s vypnutým RLS, kterou veřejný klíč uměl číst a měnit. Metoda a dotazy jsou v open-source studii Supabase.
Vidíte falešné registrace? Napište mi a zabezpečíme nastavení vaší autentizace.
Vidíte falešné registrace?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi