TL;DR
Uniklý service role key obchází RLS a může používat Auth admin API. V mém lokálním testu přečetl 3 ze 3 řádků pod politikami jen pro vlastníka, změnil řádek jiného uživatele a vypsal všechny uživatele. Opravte příčinu úniku, vytvořte nový secret key, přesuňte na něj každou komponentu, starý klíč zrušte a pak zkontrolujte, co se za tu dobu změnilo. Pokud klíč právě někdo používá, zrušte ho jako první a smiřte se s výpadkem.
Můj bezplatný skener tajných klíčů přečte HTML jedné veřejné stránky a odkazované soubory skriptů a hledá API klíče, tokeny a URL databází, které by si návštěvník mohl zkopírovat, včetně klíče Supabase service_role; hodnoty zobrazuje zamaskované. Tato poznámka je o tom, co dělat, když klíč unikl.
Když převezmu aplikaci na Supabase, tenhle klíč je první věc, kterou hledám v sestaveném JavaScriptu. Rozdíl mezi oběma klíči je v článku anon key vs service role key. Tato poznámka je pro špatný den, kdy se ten tajný objevil v bundlu, ve veřejném repozitáři nebo v logu.
Co může s uniklým klíčem někdo udělat?
Ověřil jsem to na lokálním Supabase stacku (CLI 2.109.1, Postgres 17.6), na tabulce se zapnutým RLS, politikami jen pro vlastníka a 3 fiktivními objednávkami, plus testovacím seznamem uživatelů.
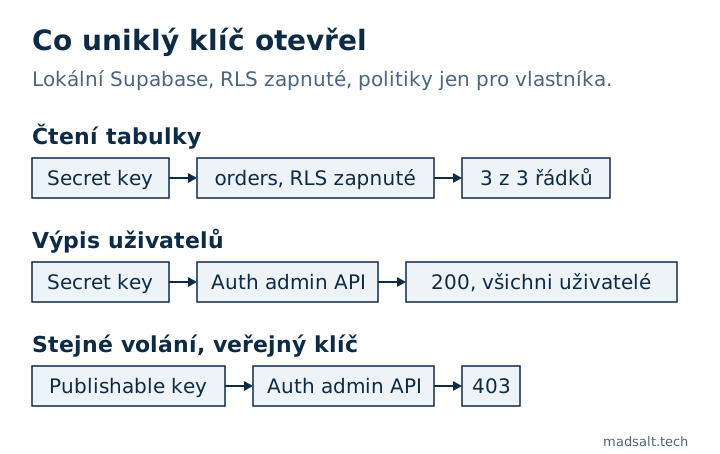
| Požadavek | Publishable key | Secret nebo service_role key |
|---|---|---|
Čtení orders |
0 řádků | 3 z 3 řádků |
| Změna cizího řádku | Nezkoušeno | změněn 1 řádek |
GET /auth/v1/admin/users |
403 |
200, vypsáni všichni uživatelé |
Starší klíč service_role a nový klíč sb_secret_ se ve všech třech případech chovaly stejně.
Dva výsledky by mohly dát falešný pocit bezpečí:
- Nová tabulka na tomto stacku dala rolím API jen
TRUNCATE,REFERENCESaTRIGGER. Secret key na ní proto dostal403s kódem42501, dokud jsem nespustilGRANT. Únik to neudělá neškodným: volání Auth admin odpovědělo200ve stejném okamžiku. Změna, která za tím stojí, je v poznámce Supabase 42501 permission denied. - Průvodce API keys od Supabase říká, že secret key použitý z prohlížeče dostane
401, a dodává, že útočník ho může stále použít z jiných nástrojů. Můj lokální stack odpověděl200na požadavek s hlavičkami prohlížeče, takže jsem tuto blokaci tady nemohl reprodukovat.
Jaké je správné pořadí výměny klíče?
Tyto kroky vycházejí z průvodce rotací uniklého klíče od Supabase. Pro tuto poznámku jsem je na hostovaném projektu nespouštěl.
- Opravte příčinu. Odstraňte klíč z bundlu, repozitáře nebo logu, jinak unikne nový stejným způsobem. Smazat ho z posledního commitu v Gitu nestačí, protože historie ho dál obsahuje.
- Vytvořte nový secret key v Settings → API Keys.
- Nahraďte starý klíč všude: servery, cron joby, Edge Functions, Database Webhooks a volání
pg_net. Webhook, který posílal starší klíč vAuthorization: Bearer, teď posílá nový klíč v hlavičceapikey. - Pokud unikl starší klíč
service_role, přesuňte také klienty na publishable key. Deaktivace starších klíčů vypneanoniservice_rolenajednou, takže klient, který zůstal naanon, přestane fungovat. - Ověřte, že starý klíč nic nepoužívá. Stránka API Keys má k tomu ukazatele posledního použití.
- Zrušte ho. Smažte secret key, což nejde vrátit, nebo deaktivujte starší klíče.
- U staršího klíče zrušte i starší JWT secret podle průvodce JWT signing keys. Starší klíče jsou tokeny podepsané tímto secretem, takže cokoli, co mu stále důvěřuje, může uniklý klíč přijmout.
Výjimkou je útok, který právě probíhá. Pak průvodce říká klíč zrušit okamžitě, i když komponenty, které ho používají, přestanou fungovat, dokud ho nenahradíte.
Pokud jste po deaktivaci starších klíčů na nějakého klienta zapomněli, přesuňte ho na nový klíč. Opětovné zapnutí starších klíčů vrátí i uniklý klíč.
Jak zjistíte, co se stalo, když byl venku?
Supabase podle samotného klíče neřekne, kdo ho držel, proto hledejte následky. Začněte novými nebo změněnými účty:
select email, created_at, last_sign_in_at, raw_app_meta_data
from auth.users
order by created_at desc
limit 50;
Hledejte účty, které neznáte, a role, které nikdo nepřidělil. Pak porovnejte důležité tabulky s poslední zálohou z doby před únikem. Pokud vás ta věta zneklidnila, že žádnou nemáte, přečtěte si Supabase backups. Osobní údaje vašich uživatelů mohly být čitelné, proto zkontrolujte, zda pravidla ochrany osobních údajů vyžadují ohlášení.
Jak udržet další únik malý?
Používejte samostatný secret key pro každou komponentu, což průvodce API keys doporučuje, takže jeden únik znamená jednu rotaci. Nedávejte klíč do ničeho s předponou NEXT_PUBLIC_ nebo VITE_, protože to jde do prohlížeče. A před nasazením prohledejte každý produkční build na sb_secret_ a service_role. Na živém webu provede stejné hledání bezplatný skener tajných klíčů, a to na jedné veřejné stránce a skriptech, které načítá.
Pokud má celou aplikaci projít člověk, a ne jen jedno nastavení, nabízím audit aplikace s pevně daným rozsahem s verdiktem ponechat, opravit, nebo přepsat pro každou část.
Můj podobný případ
Aplikoval jsem migrace 1 170 veřejných projektů Supabase na čerstvé databáze: z 568, které proběhly bez chyby, mělo 134 (23,6 %) tabulku s vypnutým RLS, kterou veřejný klíč uměl číst a měnit. Metoda a dotazy jsou v open-source studii Supabase.
Bojíte se, že unikl klíč? Napište mi a vyměníme ho a zkontrolujeme, co odhalil.
Bojíte se, že unikl klíč?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi