TL;DR
using (true) odpovídá každému řádku pro každou roli, kterou politika uvádí. V mém lokálním testu dala select politika s ním veřejnému klíči všechny 3 ze 3 řádků a politika for all nechala jednoho přihlášeného uživatele měnit a mazat objednávky jiného uživatele. RLS bylo celou dobu zapnuté. Nahraďte true podmínkou na volajícího a zelený Advisor nepovažujte za důkaz u čtení: jeho lint na tohle select politiky přeskakuje.
Můj bezpečnostní checker pro Supabase má pravidlo „Politiky, které povolují každý řádek“. Existuje proto, že právě tohle obvykle přijde hned po zapnutí RLS. Aplikace zůstane prázdná, protože RLS bez politiky nevrací nic, a nejrychlejší politika, která data vrátí, je using (true). Obrazovka zase funguje a RLS se stále ukazuje jako zapnuté, takže to vypadá hotové.
Co znamená using (true) v politice Supabase?
Politika je podmínka, kterou Postgres kontroluje pro každý řádek. using rozhoduje, které existující řádky smí role vidět, měnit nebo mazat. with check rozhoduje, které nové nebo změněné řádky smí zapsat. true je podmínka, kterou projde každý řádek, takže politika přestane oddělovat řádky jednoho člověka od řádků všech ostatních.
Pokud politika nemá klauzuli to, platí pro každou roli, tedy i pro anon, roli za publishable key, který si kdokoli zkopíruje z vaší stránky.
Co která politika v mém testu dovolila?
Na lokálním Supabase stacku (CLI 2.109.1, Postgres 17.6) jsem vytvořil tabulku orders se dvěma uživateli: Alice vlastní 2 fiktivní objednávky a Bob 1. RLS bylo v každém řádku této tabulky zapnuté. Data API jsem volal tak, jak to dělá prohlížeč.
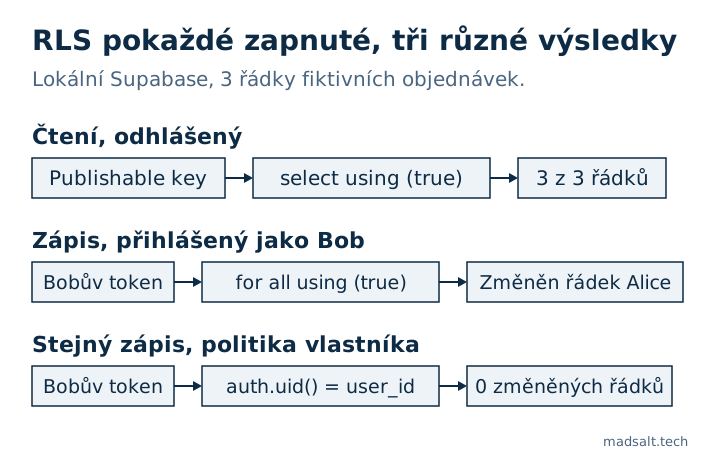
Politika na orders |
Publishable key, odhlášený | Bob, přihlášený |
|---|---|---|
| Žádná politika | 0 řádků | 0 řádků |
for select using (true) |
3 z 3 řádků | 3 z 3 řádků |
for all to authenticated using (true) with check (true) |
0 řádků | 3 z 3 řádků, u Alice změnil 1 a smazal 1 |
Vlastnické politiky s (select auth.uid()) = user_id |
0 řádků | Jeho 1 řádek, u Alice změnil 0 a smazal 0 |
Třetí řádek lidé přehlížejí. Přidání to authenticated působí jako bezpečná verze a test bez přihlášení projde. Registrace je ale obvykle otevřená, takže se kdokoli může za minutu stát authenticated.
Proč může otevřená insert politika vypadat bezpečně?
Zkusil jsem také for insert to anon with check (true) bez select politiky, tedy nastavení kontaktního formuláře. Stejný insert dal dvě různé odpovědi podle jediné hlavičky:
Hlavička u POST |
Odpověď | Řádek zapsán? |
|---|---|---|
Prefer: return=minimal |
201 Created |
Ano |
Prefer: return=representation |
401, code 42501 |
Ne |
U return=representation musí požadavek nový řádek také přečíst zpět a žádná select politika to nedovoluje. Test s touto hlavičkou tedy ohlásí odmítnutí, zatímco skript bez hlavičky řádek zapíše. Testujte samotný zápis a pak spočítejte řádky v tabulce.
Jak takové politiky najdete?
Spusťte v SQL editoru:
select tablename, policyname, cmd, roles, qual, with_check
from pg_policies
where schemaname = 'public'
  and (qual = 'true' or with_check = 'true');
Najde jen doslovný tvar. V mém testu se politika zapsaná jako with check (1 = 1) uložila jako (1 = 1) a tento dotaz ji nenašel, takže si přečtěte i zbytek pg_policies.
Security Advisor v Supabase má na to lint rls_policy_always_true. Podle pull requestu k příbuznému lintu pokrývá jen zápisové příkazy, takže čtecí politika s using (true) se tam neobjeví. Pravidlo mého checkeru se dívá na stejné riziko ze strany zápisu. U čtení si výsledky toho dotazu zkontrolujte sami.
Jak to opravit?
Nahraďte true podmínkou na volajícího, jednu politiku na příkaz. Tohle jsou politiky z posledního řádku mého testu:
create policy own_read on public.orders
for select to authenticated
using ((select auth.uid()) = user_id);

create policy own_upd on public.orders
for update to authenticated
using ((select auth.uid()) = user_id)
with check ((select auth.uid()) = user_id);

create policy own_del on public.orders
for delete to authenticated
using ((select auth.uid()) = user_id);
Kdy je using (true) v pořádku?
U dat, která jsou opravdu veřejná, třeba seznam publikovaných článků nebo ceník. Pak ji napište co nejúžeji: for select to anon using (true), žádné zápisové granty a žádný sloupec v té tabulce, který byste nedali na úvodní stránku. Kontaktní formulář si může nechat with check (true) na insertu bez select politiky a Advisor ho bude dál uvádět. Důvod si zapište do migrace.
Abyste dokázali, že skutečné politiky drží, spusťte každou jako dva různí uživatelé. Postup je v článku jak testovat Supabase RLS a další vzory jsou v příkladech politik Supabase RLS.
Pokud má celou aplikaci projít člověk, a ne jen jedno nastavení, nabízím audit aplikace s pevně daným rozsahem s verdiktem ponechat, opravit, nebo přepsat pro každou část.
Můj podobný případ
Aplikoval jsem migrace 1 170 veřejných projektů Supabase na čerstvé databáze: z 568, které proběhly bez chyby, mělo 134 (23,6 %) tabulku s vypnutým RLS, kterou veřejný klíč uměl číst a měnit. Metoda a dotazy jsou v open-source studii Supabase.
Nejste si jisti, že vaše politiky opravdu něco omezují? Napište mi a otestujeme je.
Omezují vaše politiky vůbec něco?
Napište mi, co máte teď a co potřebujete. Odpovím variantou, kterou bych zvolil já.
Napište mi