TL;DR
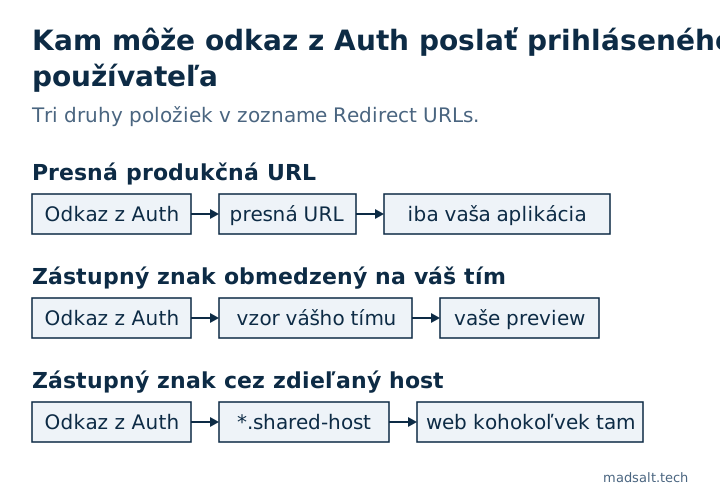
Supabase Auth po magic linku, prihlásení cez OAuth, potvrdení e-mailu alebo obnovení hesla vracia používateľov do vašej aplikácie a o tom, kam smie, rozhoduje zoznam Redirect URLs. Zástupný znak sa tam páruje ako vzor: * sa zastaví pri bodke alebo lomke, ** nie. Vzor, ktorý zodpovedá aj hostom, ktorých neovládate, dovolí Auth vrátiť používateľa, a session v URL, na ne. Pre produkciu držte presné URL a vzory pre preview obmedzte na subdoménu vášho vlastného tímu.
Môj bezplatný bezpečnostný checker pre Supabase číta nastavenia Auth projektu a má tu dve pravidlá: „Zástupné znaky v presmerovacích URL“ a „Presmerovacie URL cez http alebo na localhost“. Obe sa týkajú rovnakého zoznamu a obe je ľahké nechať široké po prvom preview deployi.
Čo riadi redirect URL v Supabase?
Keď klient zavolá signInWithOtp, signInWithOAuth alebo resetPasswordForEmail s redirectTo, Supabase Auth ho porovná so Site URL a zoznamom Redirect URLs v URL Configuration. Zhoda sa použije; čokoľvek iné spadne na Site URL. Po odkaze z e-mailu alebo ceste cez poskytovateľa používateľ pristane na tejto URL s pripojeným výsledkom prihlásenia. Zoznam je teda allow list miest, ktoré dostanú prihláseného používateľa.
Ako Supabase páruje zástupný znak?
Podľa sprievodcu redirect URL od Supabase, ktorý som čítal 23. októbra 2026, sú oddeľovače . a /:
| Vzor | Zodpovedá | Nezodpovedá |
|---|---|---|
http://localhost:3000/* |
/foo, /bar |
/foo/bar, /foo/ |
http://localhost:3000/** |
/foo, /foo/bar |
— |
* |
ľubovoľné znaky okrem . a / |
čokoľvek cez bodku alebo lomku |
** |
ľubovoľné znaky | — |
Sám sprievodca odporúča pre Site URL v produkcii presné redirect URL a ** si necháva pre lokálny vývoj a preview URL.
Prečo je široký zástupný znak riskantný?
Zhoda sa týka celej URL vrátane hosta. Dva vzory, ktoré v projektoch vídam, sú širšie, než vyzerajú:
- Zdieľaná hostingová doména so zástupným znakom v hostovi, napríklad vzor pre každý host
*.vercel.appalebo*.netlify.app. Na týchto platformách môže nasadiť web ktokoľvek, takže vzor pokrýva aj weby, ktoré nevlastníte. **v časti hosta, ktoré prechádza bodky, a teda zodpovedá oveľa viac hostom, než ste chceli.
Ak povolená URL patrí niekomu inému, prihlásenie alebo obnovenie hesla môže skončiť na jeho stránke a session, ktorú používateľ práve vytvoril, tam skončí s ním. Preto checker berie zástupný znak v produkčnom projekte ako nález a žiada vás o potvrdenie každého.
Ako napísať bezpečný zoznam povolených adries?
- Nastavte Site URL na produkčnú URL, nikdy nie
localhost. - Produkčné redirect URL uveďte presne, s cestou:
https://app.example.com/auth/callback. - Pre preview obmedzte zástupný znak na slug svojho tímu alebo projektu podľa pomenovania poskytovateľa. Príklady v sprievodcovi sú
https://*-<team-or-account-slug>.vercel.app/**pre Vercel ahttps://**--my_org.netlify.app/**pre Netlify, s vaším vlastným slugom namiesto zástupného textu. http://localhost:3000/**držte iba v lokálnomconfig.toml, nie v hosťovanom projekte.- Všade používajte
httpsokrem localhostu; checker hlási položky shttpalocalhostv hosťovanom projekte.
Redirect URL sú hosťovaná konfigurácia, takže nie sú vo vašom repozitári a po spustení sa na ne ľahko zabudne. Ďalšie nastavenia Auth, ktoré žijú len v hosťovanom projekte, sú v článku je Supabase bezpečný a pravidlá prístupu, ktoré majú platiť bez ohľadu na to, kam používateľ pristane, sú v mojom checkliste bezpečnosti aplikácie z Lovable.
Ak má celú aplikáciu prejsť človek, a nie len jedno nastavenie, robím audit aplikácie s pevne daným rozsahom s verdiktom ponechať, opraviť alebo prepísať pre každú časť.
Môj podobný prípad
Aplikoval som migrácie 1 170 verejných projektov Supabase na čerstvé databázy: z 568, ktoré prebehli bez chyby, malo 134 (23,6 %) tabuľku s vypnutým RLS, ktorú verejný kľúč vedel čítať a meniť. Metóda a dopyty sú v open-source štúdii Supabase.
Nie ste si istí, že sú vaše presmerovacie URL bezpečné? Napíšte mi a skontrolujeme nastavenia autentifikácie.
Sú vaše presmerovacie URL bezpečné?
Napíšte mi, čo máte teraz a čo potrebujete. Odpoviem variantom, ktorý by som zvolil ja.
Napíšte mi